


Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

На прошлой неделе в топ бесплатных приложений для iPhone ворвалось новое приложение Neon. Его идея звучала необычно: оно записывает ваши телефонные звонки и платит за эти записи, чтобы потом продавать их ИИ-компаниям для обучения моделей. За один день Neon скачали 75 тысяч раз, и казалось, что это новый хит.

Но радость оказалась недолгой. Как выяснил TechCrunch, у Neon была серьёзная уязвимость: любой пользователь мог получить доступ к чужим телефонным номерам, записям звонков и их расшифровкам.

Для этого не требовалось ни взлома, ни специальных знаний — серверы приложения просто не ограничивали доступ к данным.

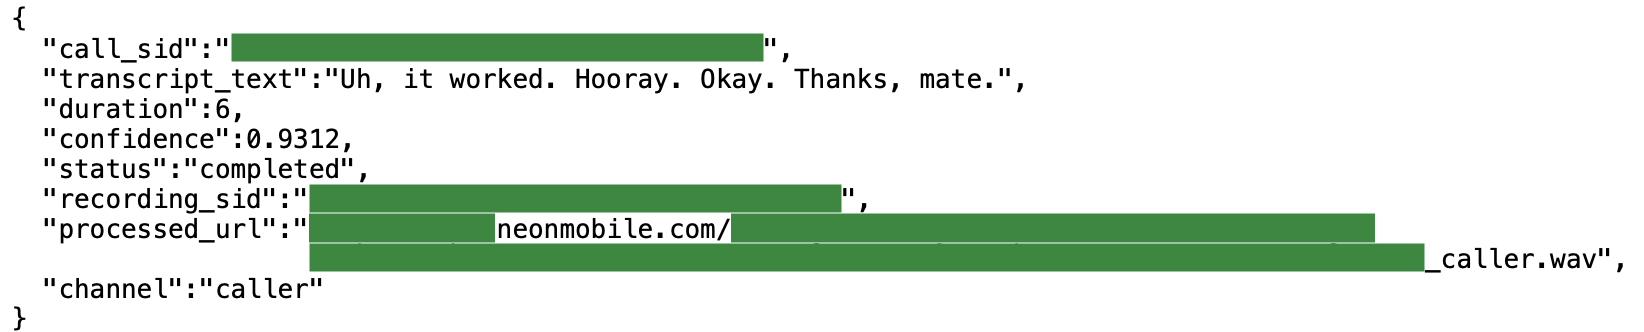
Журналисты протестировали приложение, записали тестовый звонок и через сетевой анализатор нашли прямые ссылки на аудиофайлы и тексты разговоров. Более того, сервер выдавал записи и метаданные чужих звонков: номера телефонов, время, длительность и даже заработок на каждом разговоре.


После того как об этом сообщили основателю Neon Алексу Кияму, он оперативно отключил серверы и разослал пользователям письмо о «временной приостановке работы для повышения безопасности». Однако в письме не было ни слова о том, что данные уже были под угрозой.

Сейчас приложение не работает, и неясно, вернётся ли оно обратно в App Store и Google Play. Apple и Google пока не комментируют ситуацию. Инвесторы, которых Киям упоминал в LinkedIn (Upfront Ventures и Xfund), тоже хранят молчание.

История Neon показывает: даже самые популярные приложения могут не пройти элементарный тест на безопасность — и это становится проблемой не только для пользователей, но и для магазинов приложений, куда по-прежнему проскакивают программы с серьёзными уязвимостями.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru