


Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

На прошлой неделе в топ бесплатных приложений для iPhone ворвалось новое приложение Neon. Его идея звучала необычно: оно записывает ваши телефонные звонки и платит за эти записи, чтобы потом продавать их ИИ-компаниям для обучения моделей. За один день Neon скачали 75 тысяч раз, и казалось, что это новый хит.

Но радость оказалась недолгой. Как выяснил TechCrunch, у Neon была серьёзная уязвимость: любой пользователь мог получить доступ к чужим телефонным номерам, записям звонков и их расшифровкам.

Для этого не требовалось ни взлома, ни специальных знаний — серверы приложения просто не ограничивали доступ к данным.

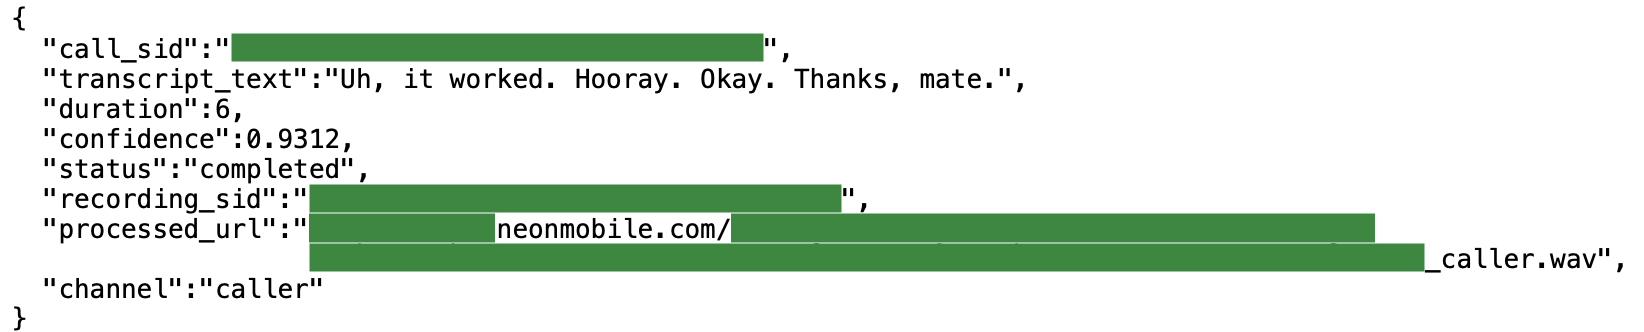
Журналисты протестировали приложение, записали тестовый звонок и через сетевой анализатор нашли прямые ссылки на аудиофайлы и тексты разговоров. Более того, сервер выдавал записи и метаданные чужих звонков: номера телефонов, время, длительность и даже заработок на каждом разговоре.


После того как об этом сообщили основателю Neon Алексу Кияму, он оперативно отключил серверы и разослал пользователям письмо о «временной приостановке работы для повышения безопасности». Однако в письме не было ни слова о том, что данные уже были под угрозой.

Сейчас приложение не работает, и неясно, вернётся ли оно обратно в App Store и Google Play. Apple и Google пока не комментируют ситуацию. Инвесторы, которых Киям упоминал в LinkedIn (Upfront Ventures и Xfund), тоже хранят молчание.

История Neon показывает: даже самые популярные приложения могут не пройти элементарный тест на безопасность — и это становится проблемой не только для пользователей, но и для магазинов приложений, куда по-прежнему проскакивают программы с серьёзными уязвимостями.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru