


Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

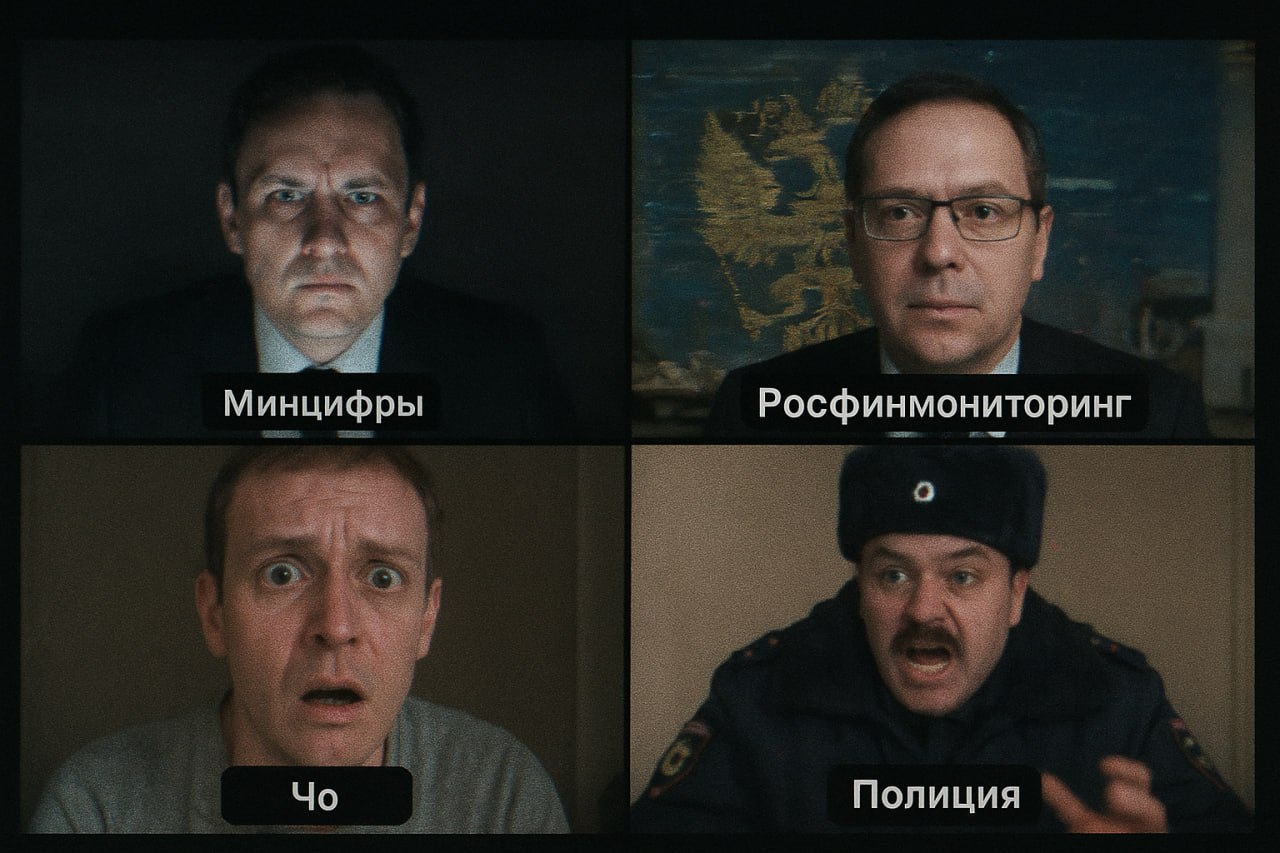
Пытаясь выудить у россиянина нужную информацию, телефонные мошенники организовали видеоконференцию в Zoom с участием лжесотрудников Минцифры РФ и Росфинмониторинга, а также лжепредставителя силовых структур.

К сожалению, жертве и в голову не пришло, что экстренное совещание на таком уровне не может происходить с использованием публичного сервиса, — трюк сработал.

Вначале аферисты провели типовую атаку по телефону: сообщили собеседнику о взломе аккаунта и, когда тот поверил, направили его в «техподдержку». Там подтвердили взлом и подключили других «специалистов».

Чтобы окончательно убедить абонента в необходимости срочных мер, ему устроили спектакль в Zoom — видеовстречу с тремя персонажами, выдаваемыми за представителей разных ведомств.


По словам Киберполиции России, блокировка массовых звонков, введенная на федеральном уровне в рамках борьбы с мошенничеством, уже дает искомый эффект.

Однако противостояние киберкриминалу — это нескончаемая игра в «кошки-мышки»: злоумышленники постоянно придумывают новые уловки, меняют тактику, используют альтернативные каналы связи, и приведенный случай — наглядный тому пример.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru