


Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Model Context Protocol (MCP), который в 2024 году разработала Anthropic и открыла как стандарт, уже стал основой для работы агентного ИИ. Именно через MCP агенты взаимодействуют с данными, инструментами и друг с другом — безопасно и прозрачно. Но, как и любая технология, MCP уязвим.

Недавно стало известно об атаке на интеграцию календаря ChatGPT: обычное письмо с приглашением могло незаметно доставить джейлбрейк в модель, без какого-либо участия пользователя.

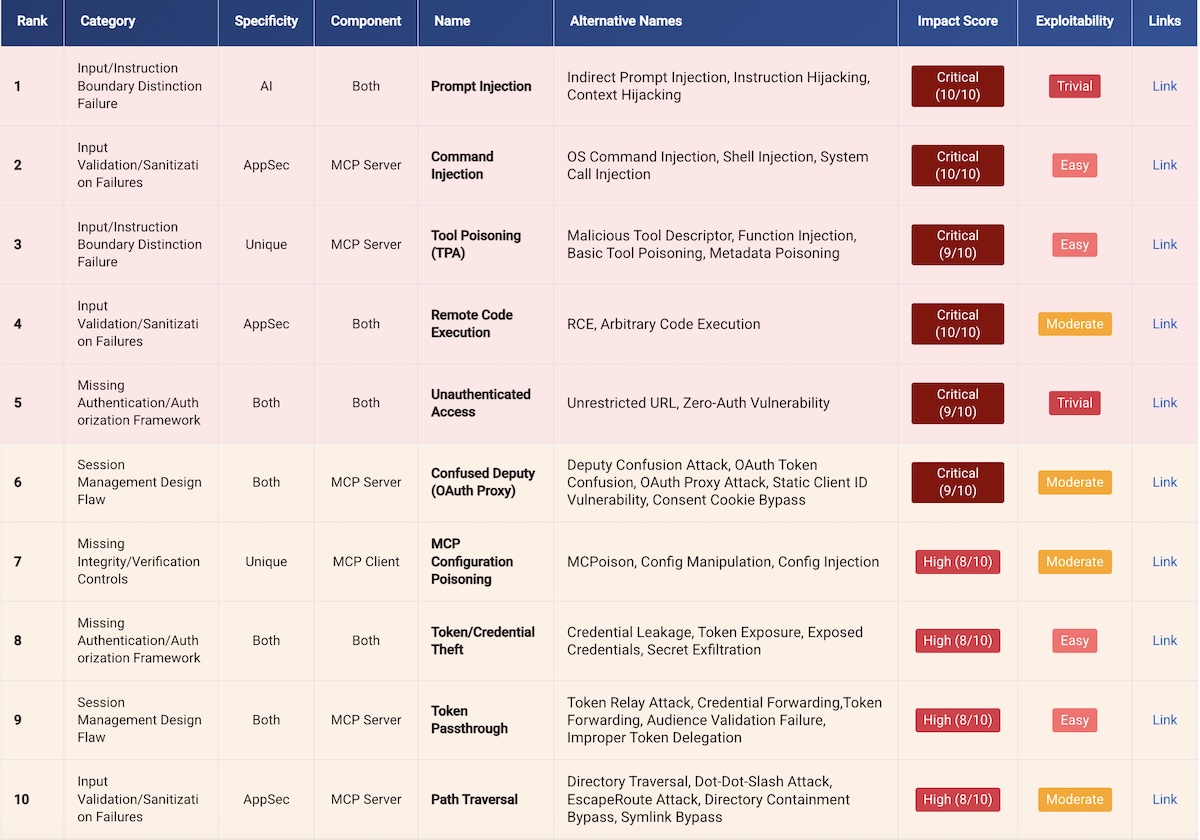
На этом фоне компания Adversa AI выпустила первое масштабное исследование — «Top 25 MCP Vulnerabilities». По словам авторов, это «самый полный на сегодня анализ уязвимостей MCP».

Интересно, что OWASP тоже готовит свой «топ-10» по MCP, но пока его нет. Adversa подчёркивает: цель не конкурировать, а помочь компаниям, которые уже сейчас внедряют агентный ИИ.


Что внутри списка? Каждой уязвимости присвоено название, балл по уровню влияния (от критического RCE до «просто» утечки данных), оценка сложности эксплуатации (от «элементарно через браузер» до «нужны ресурсы уровня государства») и ссылки на дополнительные материалы.

Неудивительно, что на первом месте — инъекции в промпты: критический эффект, тривиальная эксплуатация. В конце списка, например, есть малоизвестная MCP Preference Manipulation Attack, которая почти нереализуема, но всё равно считается угрозой.

Adversa также предлагает практическое руководство:

  • Немедленные меры — валидация всех входных данных (исследователи отмечают, что 43% MCP-серверов подвержены командным инъекциям).
  • Стратегия защиты в глубину — от обязательного TLS на уровне протокола до параметризованных запросов в базах данных.
  • План на 3 месяца — от аутентификации на всех эндпойнтах (сразу) до перехода на архитектуру «zero trust» (через квартал).

Авторы обещают обновлять документ ежемесячно или при появлении новых инцидентов и CVE.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru