


Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Model Context Protocol (MCP), который в 2024 году разработала Anthropic и открыла как стандарт, уже стал основой для работы агентного ИИ. Именно через MCP агенты взаимодействуют с данными, инструментами и друг с другом — безопасно и прозрачно. Но, как и любая технология, MCP уязвим.

Недавно стало известно об атаке на интеграцию календаря ChatGPT: обычное письмо с приглашением могло незаметно доставить джейлбрейк в модель, без какого-либо участия пользователя.

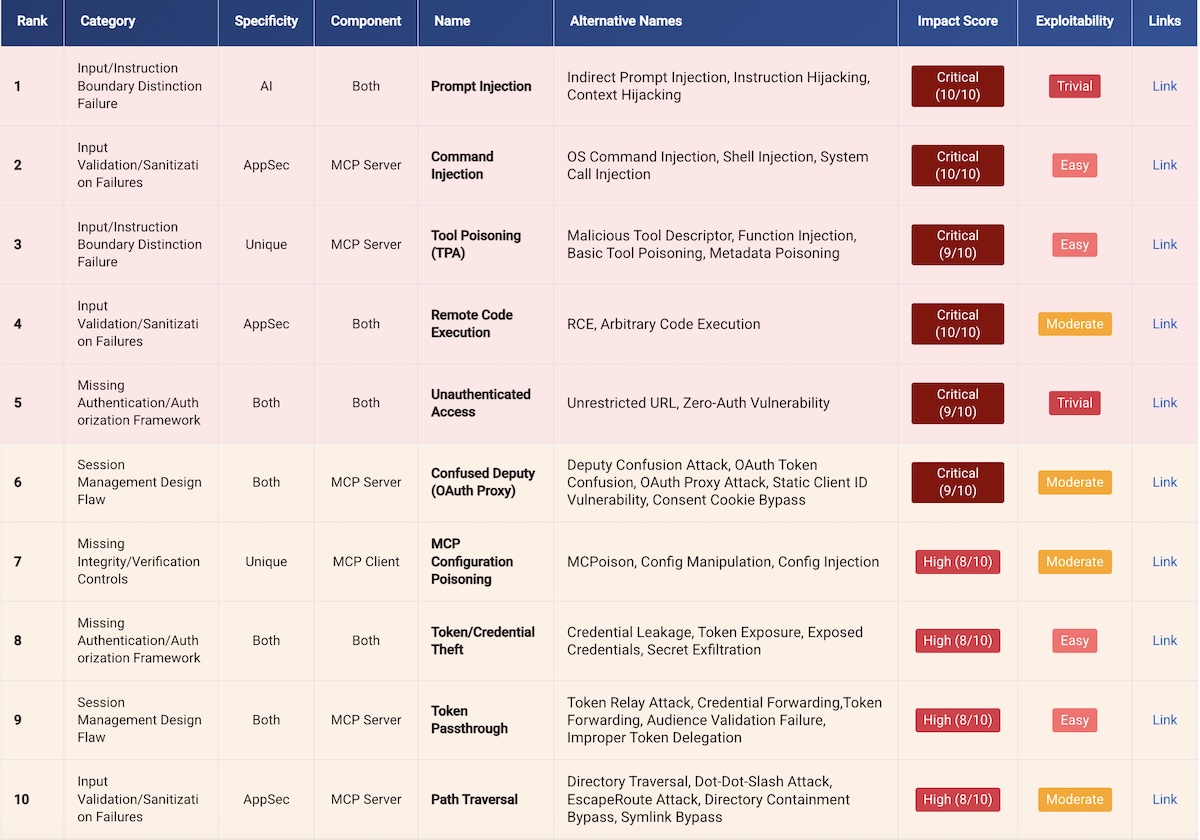
На этом фоне компания Adversa AI выпустила первое масштабное исследование — «Top 25 MCP Vulnerabilities». По словам авторов, это «самый полный на сегодня анализ уязвимостей MCP».

Интересно, что OWASP тоже готовит свой «топ-10» по MCP, но пока его нет. Adversa подчёркивает: цель не конкурировать, а помочь компаниям, которые уже сейчас внедряют агентный ИИ.


Что внутри списка? Каждой уязвимости присвоено название, балл по уровню влияния (от критического RCE до «просто» утечки данных), оценка сложности эксплуатации (от «элементарно через браузер» до «нужны ресурсы уровня государства») и ссылки на дополнительные материалы.

Неудивительно, что на первом месте — инъекции в промпты: критический эффект, тривиальная эксплуатация. В конце списка, например, есть малоизвестная MCP Preference Manipulation Attack, которая почти нереализуема, но всё равно считается угрозой.

Adversa также предлагает практическое руководство:

  • Немедленные меры — валидация всех входных данных (исследователи отмечают, что 43% MCP-серверов подвержены командным инъекциям).
  • Стратегия защиты в глубину — от обязательного TLS на уровне протокола до параметризованных запросов в базах данных.
  • План на 3 месяца — от аутентификации на всех эндпойнтах (сразу) до перехода на архитектуру «zero trust» (через квартал).

Авторы обещают обновлять документ ежемесячно или при появлении новых инцидентов и CVE.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru