


Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Model Context Protocol (MCP), который в 2024 году разработала Anthropic и открыла как стандарт, уже стал основой для работы агентного ИИ. Именно через MCP агенты взаимодействуют с данными, инструментами и друг с другом — безопасно и прозрачно. Но, как и любая технология, MCP уязвим.

Недавно стало известно об атаке на интеграцию календаря ChatGPT: обычное письмо с приглашением могло незаметно доставить джейлбрейк в модель, без какого-либо участия пользователя.

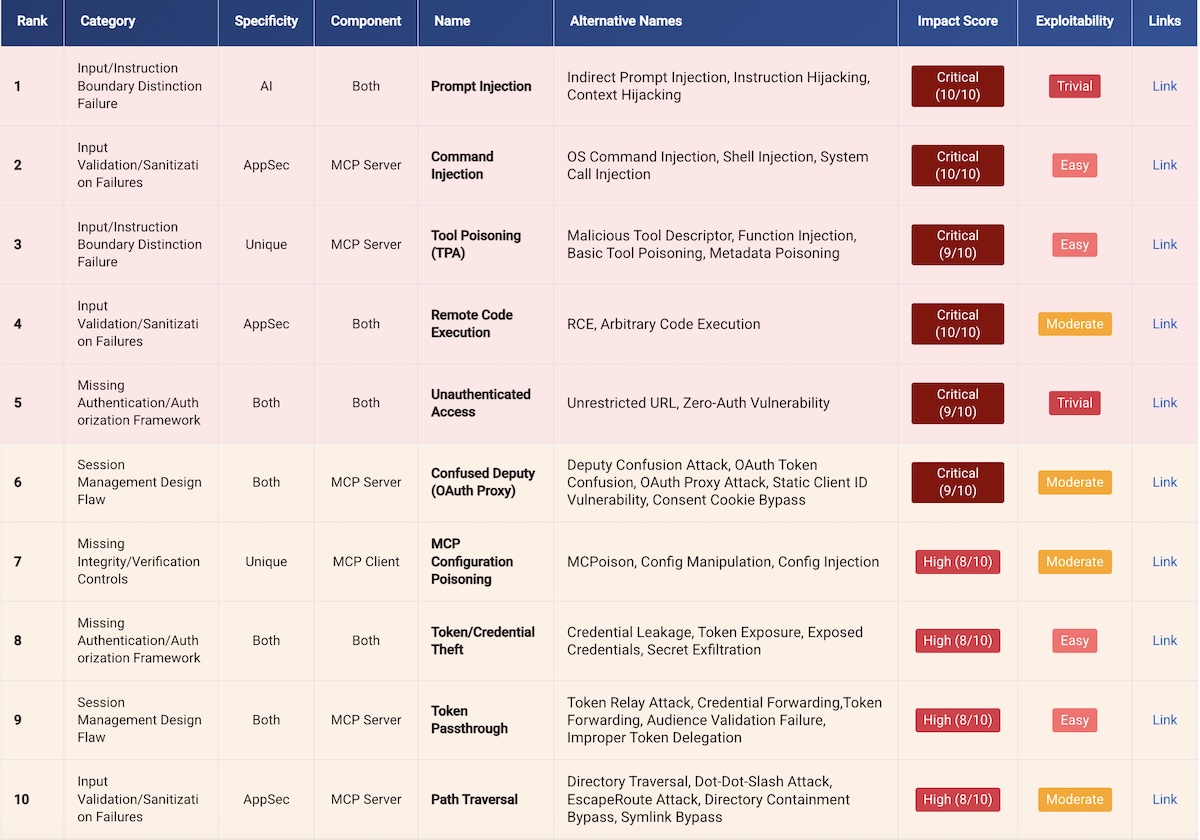
На этом фоне компания Adversa AI выпустила первое масштабное исследование — «Top 25 MCP Vulnerabilities». По словам авторов, это «самый полный на сегодня анализ уязвимостей MCP».

Интересно, что OWASP тоже готовит свой «топ-10» по MCP, но пока его нет. Adversa подчёркивает: цель не конкурировать, а помочь компаниям, которые уже сейчас внедряют агентный ИИ.


Что внутри списка? Каждой уязвимости присвоено название, балл по уровню влияния (от критического RCE до «просто» утечки данных), оценка сложности эксплуатации (от «элементарно через браузер» до «нужны ресурсы уровня государства») и ссылки на дополнительные материалы.

Неудивительно, что на первом месте — инъекции в промпты: критический эффект, тривиальная эксплуатация. В конце списка, например, есть малоизвестная MCP Preference Manipulation Attack, которая почти нереализуема, но всё равно считается угрозой.

Adversa также предлагает практическое руководство:

  • Немедленные меры — валидация всех входных данных (исследователи отмечают, что 43% MCP-серверов подвержены командным инъекциям).
  • Стратегия защиты в глубину — от обязательного TLS на уровне протокола до параметризованных запросов в базах данных.
  • План на 3 месяца — от аутентификации на всех эндпойнтах (сразу) до перехода на архитектуру «zero trust» (через квартал).

Авторы обещают обновлять документ ежемесячно или при появлении новых инцидентов и CVE.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru