


Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

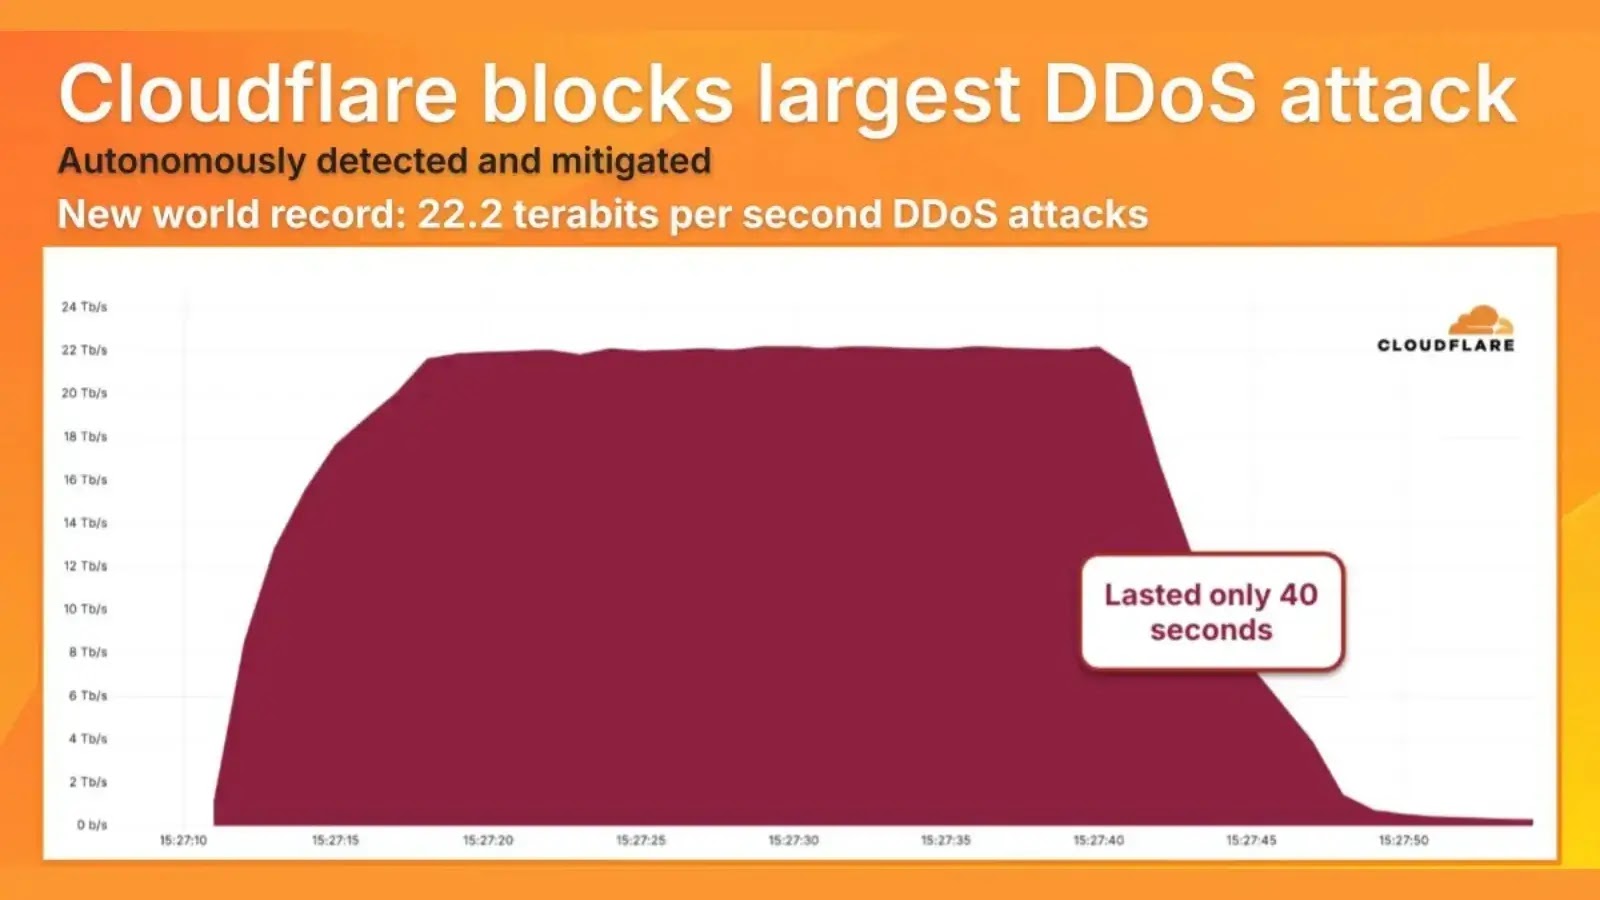
Cloudflare заявила, что смогла отразить самую мощную DDoS-атаку за всё время наблюдений. Пиковая нагрузка достигла 22,2 терабита в секунду и 10,6 млрд пакетов в секунду — это почти вдвое больше предыдущего рекорда в 11,5 Tbps. Интересно, что атака длилась всего около 40 секунд.

О прошлом рекорде мы писали в начале месяца. Спецзащита Cloudflare заблокировала сотни DDoS-атак мощностью свыше 1 Тбит/с и две рекордных: одна на пике показала 5,1 млрд пакетов в секунду, другая — 11,5 Тбит/с. Обе проводились как UDP flood.

За это короткое время злоумышленники выплеснули на сеть гигантский поток данных, пытаясь перегрузить защиту до того, как она успеет среагировать. Такой приём называют «hit-and-run» — удар и быстрый отход.

Атака была многовекторной: использовались разные типы пакетов, методы усиления трафика, UDP- и SYN-флуды, а также отражённые атаки. Для этого применяются огромные ботнеты из заражённых компьютеров и устройств Интернета вещей — от домашних роутеров до камер наблюдения.


В отличие от старых систем фильтрации трафика, которые требуют ручной настройки и перенаправления, защита Cloudflare сработала автоматически.

Трафик отсеивался на периферии сети, ещё до того как достиг целевых серверов. Благодаря этому работа сервисов не пострадала.

Эксперты отмечают: такие «гиперобъёмные» атаки будут появляться всё чаще. Организациям стоит заранее подумать, есть ли у их провайдеров мощности и технологии, чтобы выдержать подобные удары.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru