


Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

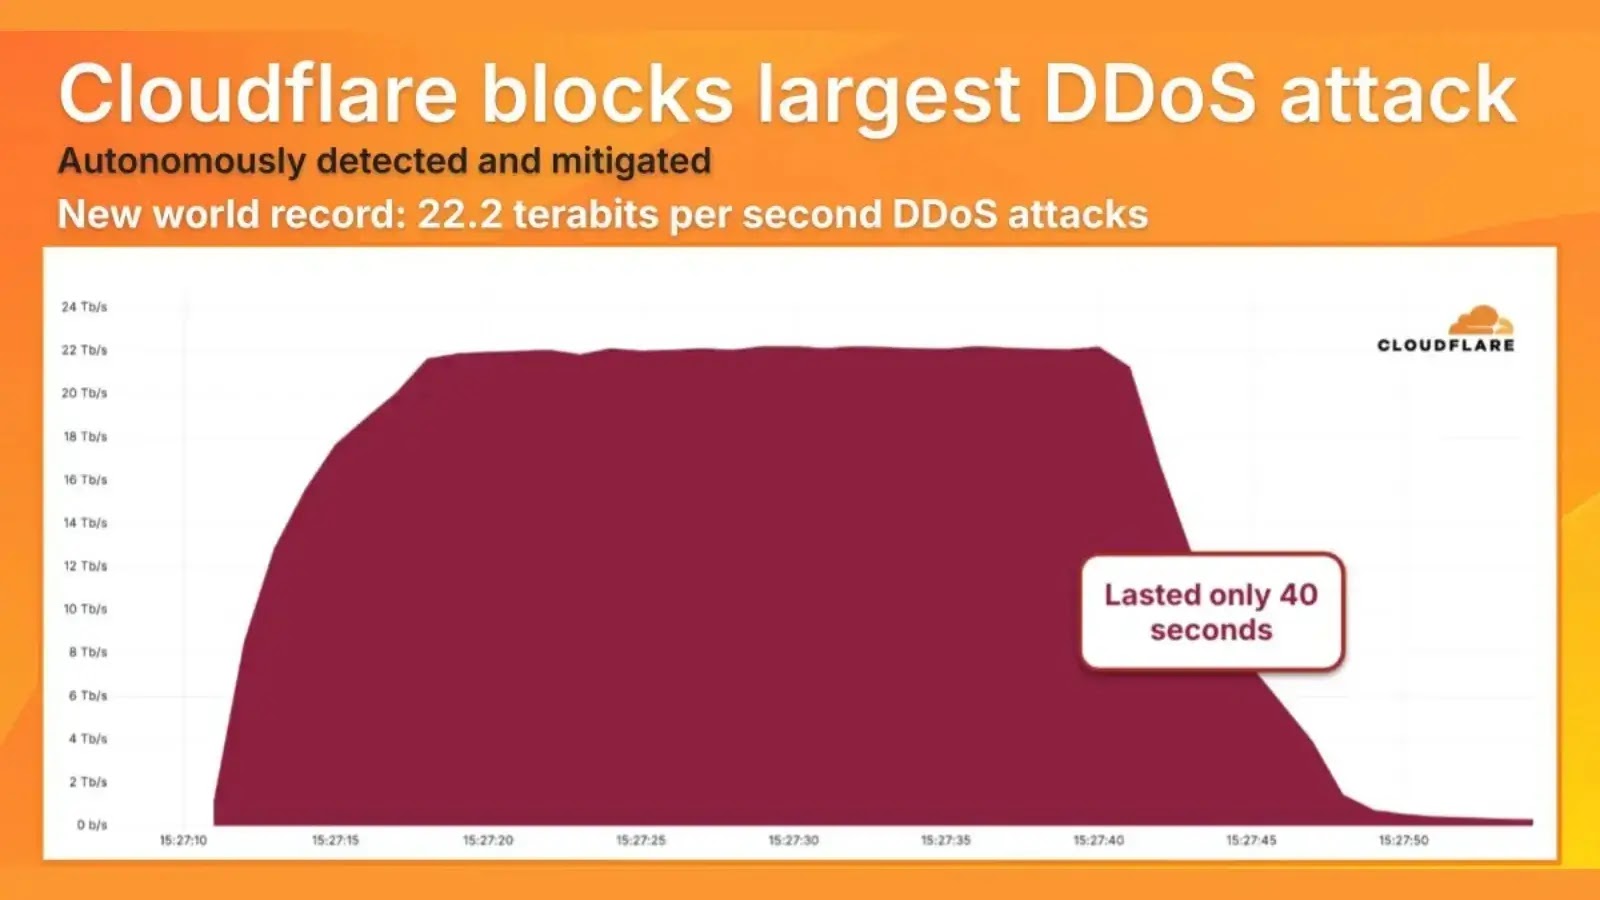
Cloudflare заявила, что смогла отразить самую мощную DDoS-атаку за всё время наблюдений. Пиковая нагрузка достигла 22,2 терабита в секунду и 10,6 млрд пакетов в секунду — это почти вдвое больше предыдущего рекорда в 11,5 Tbps. Интересно, что атака длилась всего около 40 секунд.

О прошлом рекорде мы писали в начале месяца. Спецзащита Cloudflare заблокировала сотни DDoS-атак мощностью свыше 1 Тбит/с и две рекордных: одна на пике показала 5,1 млрд пакетов в секунду, другая — 11,5 Тбит/с. Обе проводились как UDP flood.

За это короткое время злоумышленники выплеснули на сеть гигантский поток данных, пытаясь перегрузить защиту до того, как она успеет среагировать. Такой приём называют «hit-and-run» — удар и быстрый отход.

Атака была многовекторной: использовались разные типы пакетов, методы усиления трафика, UDP- и SYN-флуды, а также отражённые атаки. Для этого применяются огромные ботнеты из заражённых компьютеров и устройств Интернета вещей — от домашних роутеров до камер наблюдения.


В отличие от старых систем фильтрации трафика, которые требуют ручной настройки и перенаправления, защита Cloudflare сработала автоматически.

Трафик отсеивался на периферии сети, ещё до того как достиг целевых серверов. Благодаря этому работа сервисов не пострадала.

Эксперты отмечают: такие «гиперобъёмные» атаки будут появляться всё чаще. Организациям стоит заранее подумать, есть ли у их провайдеров мощности и технологии, чтобы выдержать подобные удары.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru