


Мошенники убедили пенсионерку купить для них золотые слитки

Мошенники убедили пенсионерку купить для них золотые слитки

Мошенники убедили пенсионерку купить для них золотые слитки

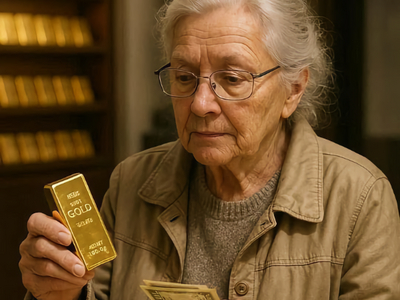
В Санкт-Петербурге мошенники обманом заставили 75-летнюю пенсионерку из Купчино купить и передать им золотые слитки на сумму более 4,4 млн рублей. Как сообщили в региональном главке МВД, женщина обратилась в полицию Фрунзенского района и заявила, что стала жертвой аферы.

Об инциденте сообщило РИА Новости со ссылкой на МВД. Под предлогом «декларирования имущества» у пожилой женщины похитили сбережения.

«Неизвестные в телефонных разговорах сначала вынудили ее снять деньги со счета в банке, однако после отказа банка провести операцию убедили оформить доверенность сроком на 10 лет на незнакомую женщину. 12 сентября пенсионерка вместе с ней на такси приехала в дополнительный офис банка на Ленинском проспекте, где приобрела золотые слитки на сумму 4 417 125 рублей и передала их этой незнакомке», — говорится в сообщении УМВД России по Санкт-Петербургу и Ленинградской области.

По факту возбуждено уголовное дело по статье 159 ч. 4 УК РФ (мошенничество в особо крупном размере). Полиция ведет расследование.

Напомним, в конце марта Госдума приняла пакет мер против телефонного и финансового мошенничества, включающий новые ограничения на переводы, которые кажутся банкам подозрительными. Тогда же был запущен пилот единой антифрод-платформы банков и операторов связи.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru