


Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

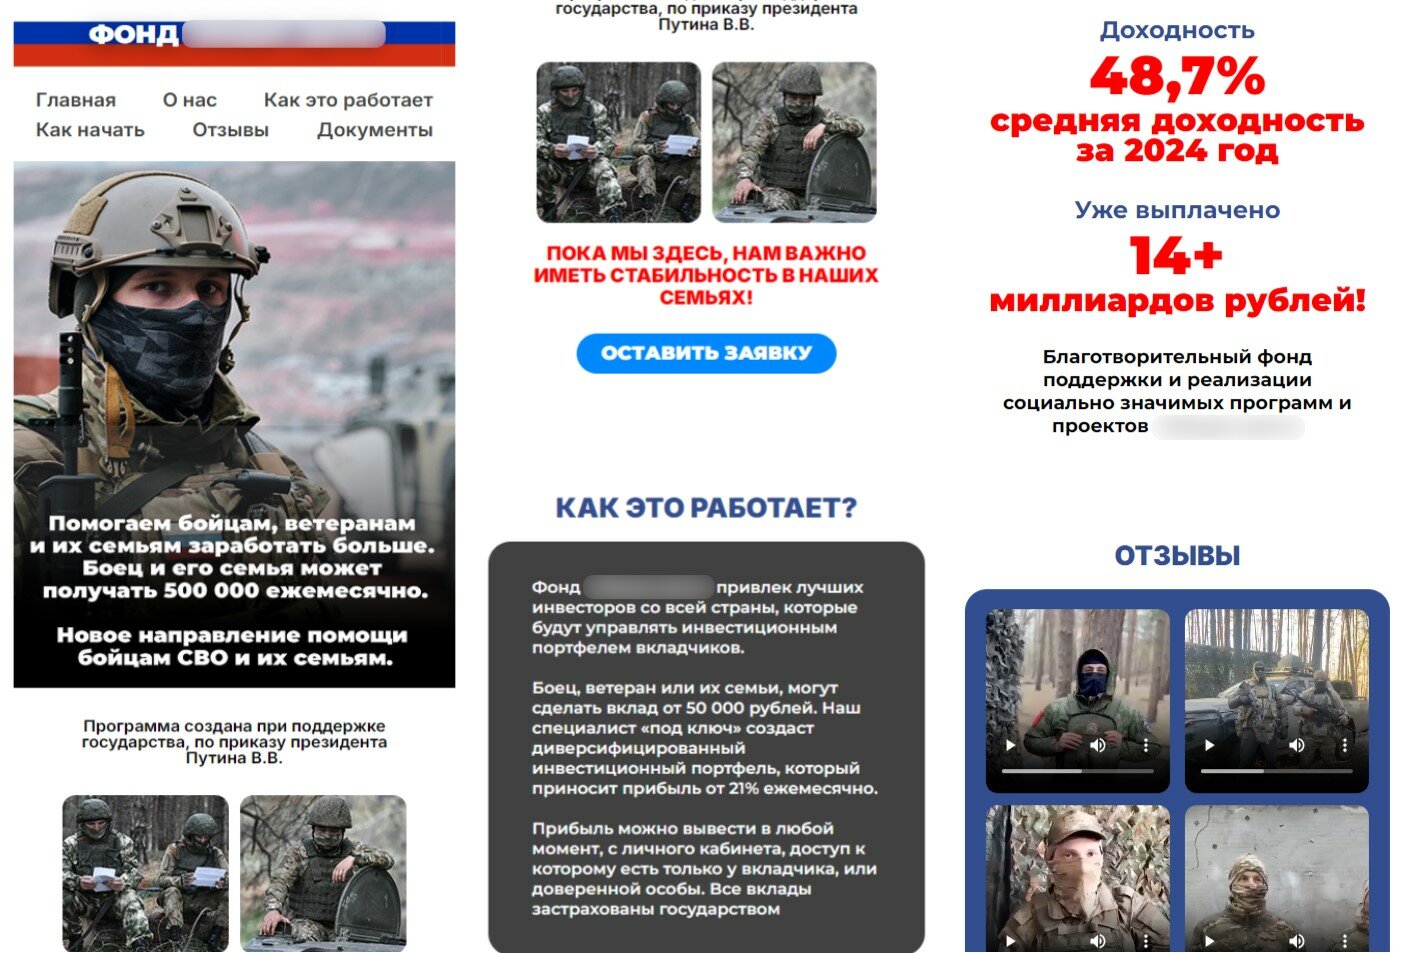
Специалисты выявили новую схему обмана, рассчитанную на участников спецоперации, ветеранов и их семьи. Злоумышленники создают сайты, внешне копирующие благотворительные фонды. На этих ресурсах обещают «поддержку» — якобы выплаты до 500 тысяч рублей ежемесячно в рамках несуществующей инвестиционной программы.

Чтобы придать видимость правдоподобия, аферисты заявляют, что программа «создана по приказу президента» и что «участники уже получают выплаты». На сайтах размещают фальшивые отзывы, в том числе видеодипфейки, где реальные кадры бойцов озвучены чужими голосами.

Потенциальным жертвам предлагают вложить от 50 тысяч рублей и обещают доходность «от 21% в месяц». На сайтах размещают «калькулятор прибыли» и форму для заявки, где нужно указать имя и телефон. После этого жертве звонит «персональный менеджер» из кол-центра мошенников.


На деле цель схемы — получить деньги и персональные данные. Пользователю могут предложить установить вредоносное приложение «для открытия вклада» или отправить сканы документов «для верификации». В результате злоумышленники получают полный контроль над устройством и доступ к банковским счетам.

Эксперты отмечают, что такие атаки могут быть как целевыми, так и массовыми. Некоторые сайты-двойники уже индексируются в поисковых системах, а домены связаны с другими схемами инвестмошенничества.

Подобные аферы с «поддержкой бойцов и их семей» фиксируются с 2022 года. Мошенники используют разные сценарии: от фейковых выплат и приложений до общения в мессенджерах под видом волонтёров. Часто они действуют в долгую — общаются в соцсетях месяцами, чтобы войти в доверие, и только потом присылают ссылки на поддельные сайты.

Как не попасться на уловку:

  • не верьте обещаниям больших и лёгких выплат;
  • проверяйте информацию о господдержке только на официальных сайтах;
  • внимательно относитесь к доменам сайтов, используйте сервисы проверки;
  • не переходите по подозрительным ссылкам, даже если их прислал знакомый;
  • никогда не делитесь паролями, кодами из СМС и данными карт;
  • не переводите деньги незнакомым людям;
  • при сомнениях советуйтесь с близкими.
Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru