


Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

По данным центра Solar 4RAYS, во втором квартале 2025 года на одну российскую организацию в среднем приходилось более 160 заражений вредоносными программами — это на 20% больше, чем в начале года. Хакеры используют такие атаки не только для шпионажа, но и ради заработка на украденных данных. Чаще всего под удар попадают здравоохранение, госсектор, промышленность и ТЭК.

Хотя количество организаций, где фиксировались заражения, снизилось на 23% (до 17 тысяч), среднее число атак на одну компанию выросло.

Эксперты объясняют это сезонным фактором: летом активность и хакеров, и ИБ-служб обычно снижается, а значит, атаки дольше остаются незамеченными. При этом прогнозируется, что осенью число атакованных организаций вырастет.

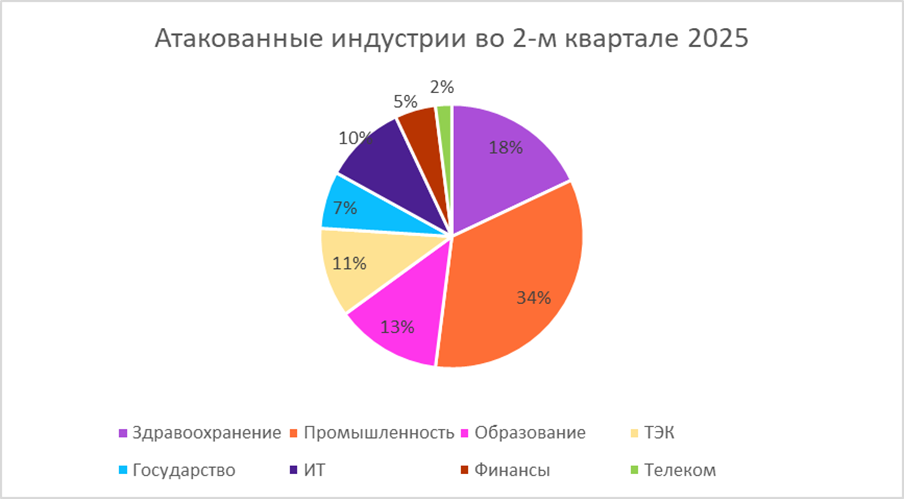
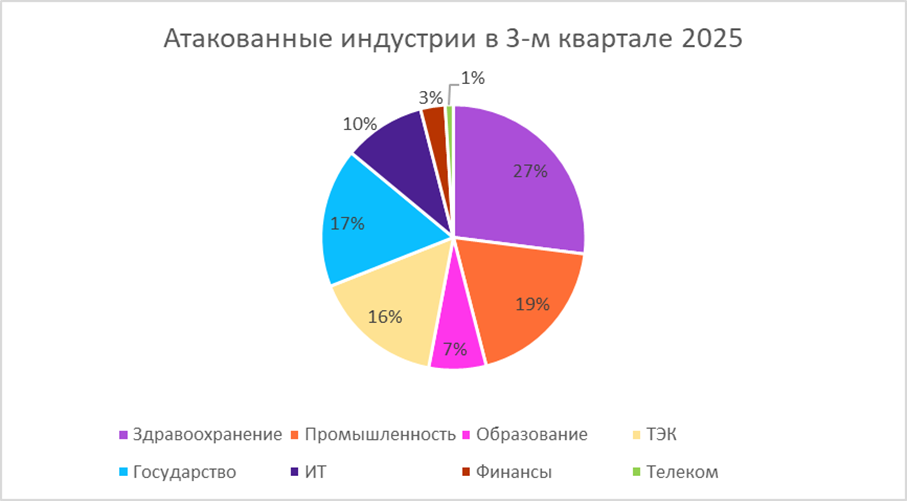
Во втором квартале больше всего заражений пришлась на промышленность (36%), медицину (18%), образование (13%) и ТЭК (11%). Но уже в июле–августе ситуация изменилась: доля заражений в медучреждениях выросла до 27%, а в госсекторе почти удвоилась — до 17%. В этих сферах заметно увеличилось и среднее число атак на одну организацию.


Если в начале года чаще всего фиксировались стилеры (ПО для кражи данных), то к середине года их доля снизилась до 28%, а заметно выросла активность APT-группировок (35%) и вредоносов для удалённого доступа (RAT) — до 23%. По словам специалистов, такие программы сложнее обнаружить, а их использование позволяет злоумышленникам не только похищать данные, но и перепродавать доступ к заражённым системам.


Около 35% заражений майнерами и ботнетами было зафиксировано именно в сетях медицинских организаций. Причины — быстрый темп цифровизации при недостаточном уровне защиты и высокая ценность медицинских данных, которые часто используют для вымогательства.

Наибольший интерес у атакующих вызывают сферы с критически важными данными и инфраструктурой — ТЭК, промышленность, госсектор и медицина. При этом риск успешной атаки возрастает там, где уровень киберзащиты остаётся низким.

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru