


Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

По данным центра Solar 4RAYS, во втором квартале 2025 года на одну российскую организацию в среднем приходилось более 160 заражений вредоносными программами — это на 20% больше, чем в начале года. Хакеры используют такие атаки не только для шпионажа, но и ради заработка на украденных данных. Чаще всего под удар попадают здравоохранение, госсектор, промышленность и ТЭК.

Хотя количество организаций, где фиксировались заражения, снизилось на 23% (до 17 тысяч), среднее число атак на одну компанию выросло.

Эксперты объясняют это сезонным фактором: летом активность и хакеров, и ИБ-служб обычно снижается, а значит, атаки дольше остаются незамеченными. При этом прогнозируется, что осенью число атакованных организаций вырастет.

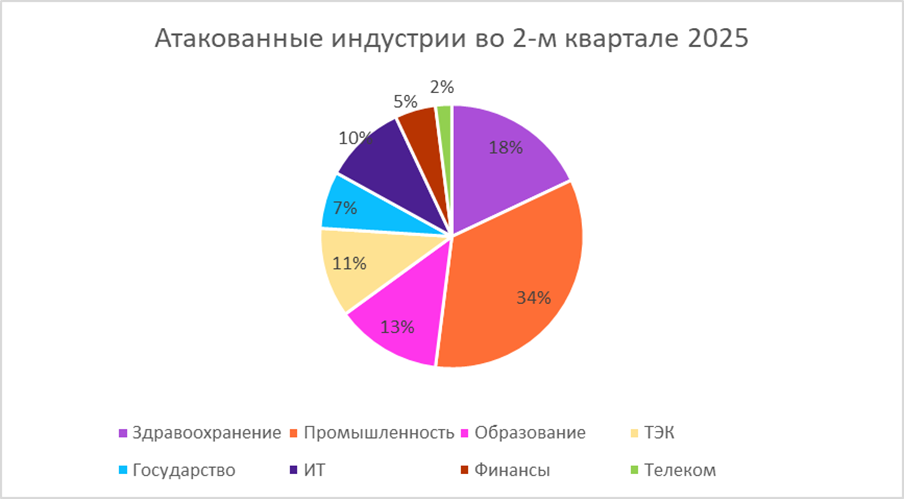
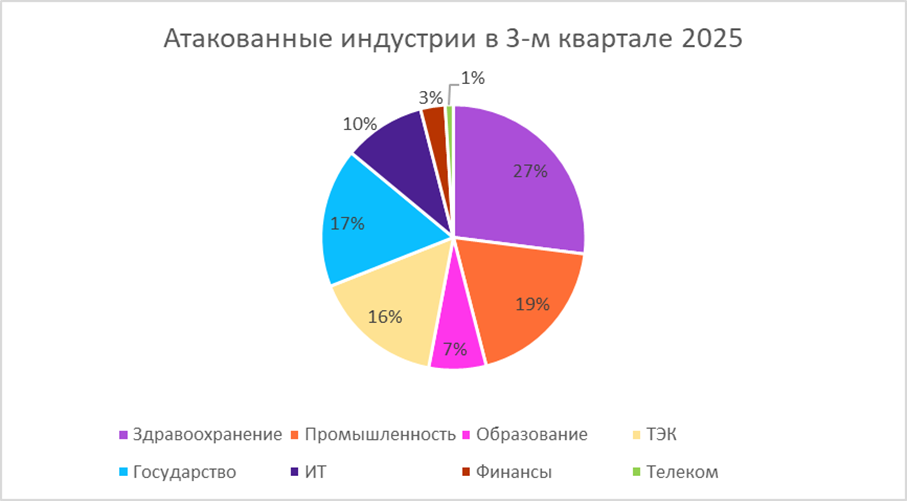
Во втором квартале больше всего заражений пришлась на промышленность (36%), медицину (18%), образование (13%) и ТЭК (11%). Но уже в июле–августе ситуация изменилась: доля заражений в медучреждениях выросла до 27%, а в госсекторе почти удвоилась — до 17%. В этих сферах заметно увеличилось и среднее число атак на одну организацию.


Если в начале года чаще всего фиксировались стилеры (ПО для кражи данных), то к середине года их доля снизилась до 28%, а заметно выросла активность APT-группировок (35%) и вредоносов для удалённого доступа (RAT) — до 23%. По словам специалистов, такие программы сложнее обнаружить, а их использование позволяет злоумышленникам не только похищать данные, но и перепродавать доступ к заражённым системам.


Около 35% заражений майнерами и ботнетами было зафиксировано именно в сетях медицинских организаций. Причины — быстрый темп цифровизации при недостаточном уровне защиты и высокая ценность медицинских данных, которые часто используют для вымогательства.

Наибольший интерес у атакующих вызывают сферы с критически важными данными и инфраструктурой — ТЭК, промышленность, госсектор и медицина. При этом риск успешной атаки возрастает там, где уровень киберзащиты остаётся низким.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru