


Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

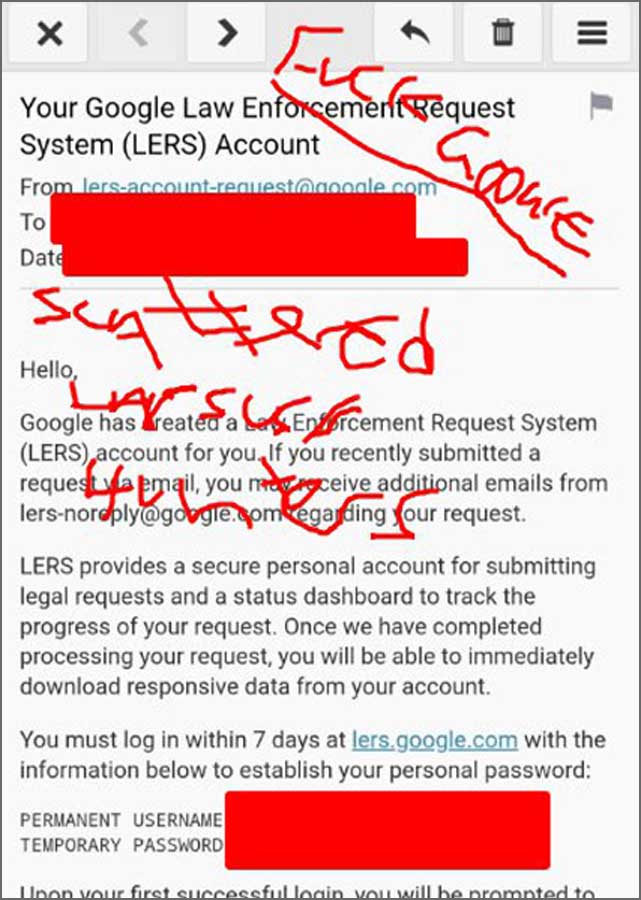
Google сообщила, что в её платформе Law Enforcement Request System (LERS), через которую правоохранительные органы отправляют официальные запросы на данные, появился поддельный аккаунт. В компании уточнили: его уже отключили, никаких запросов через него сделано не было и доступ к данным злоумышленники получить не успели.

Поводом для заявления стали громкие заявления киберпреступной группы Scattered Lapsus$ Hunters.

В Telegram они утверждали, что получили доступ не только к LERS, но и к системе проверки биографических данных eCheck, которую использует ФБР. Группа даже показала скриншоты «доступа». Впрочем, в ФБР комментировать ситуацию отказались, когда к ним обратились представители BleepingComputer.


Опасения вокруг этой истории понятны: если бы злоумышленники действительно могли работать через такие порталы, то получили бы возможность под видом полиции запрашивать конфиденциальные данные пользователей.

Scattered Lapsus$ Hunters называют себя объединением участников из групп Shiny Hunters, Scattered Spider и Lapsus$. В этом году именно они стояли за масштабной кражей данных Salesforce.

Тогда атаки начинались с социальной инженерии: хакеры уговаривали сотрудников подключить корпоративные аккаунты к утилите Salesforce Data Loader, а потом выкачивали информацию. Позже они взломали GitHub-репозиторий Salesloft и нашли там токены для доступа к другим сервисам, что позволило продолжить кражи.

В числе пострадавших компаний — Google, Adidas, Qantas, Cisco, Louis Vuitton, Dior, Cloudflare, Palo Alto Networks и многие другие.

Интересно, что именно специалисты Google Threat Intelligence (Mandiant) первыми публично рассказали об этих атаках и фактически испортили злоумышленникам игру. С тех пор хакеры регулярно высмеивают Google, ФБР, Mandiant и исследователей в своих каналах.

На днях группа объявила, что «уходит в тень» и теперь «молчание будет их силой». Однако эксперты уверены: это не конец, а лишь новая тактика — действовать тише, но продолжать атаки.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru