


Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

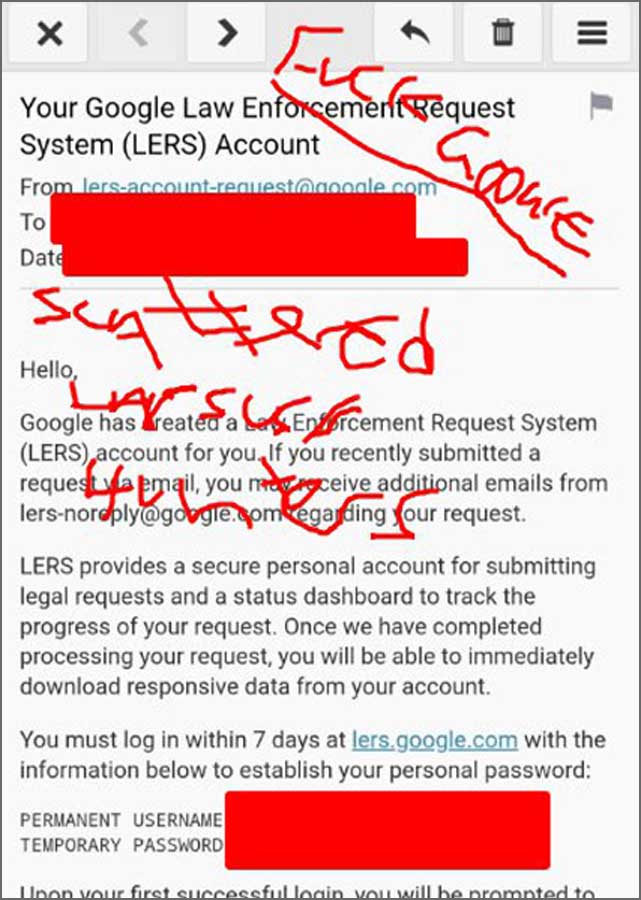
Google сообщила, что в её платформе Law Enforcement Request System (LERS), через которую правоохранительные органы отправляют официальные запросы на данные, появился поддельный аккаунт. В компании уточнили: его уже отключили, никаких запросов через него сделано не было и доступ к данным злоумышленники получить не успели.

Поводом для заявления стали громкие заявления киберпреступной группы Scattered Lapsus$ Hunters.

В Telegram они утверждали, что получили доступ не только к LERS, но и к системе проверки биографических данных eCheck, которую использует ФБР. Группа даже показала скриншоты «доступа». Впрочем, в ФБР комментировать ситуацию отказались, когда к ним обратились представители BleepingComputer.


Опасения вокруг этой истории понятны: если бы злоумышленники действительно могли работать через такие порталы, то получили бы возможность под видом полиции запрашивать конфиденциальные данные пользователей.

Scattered Lapsus$ Hunters называют себя объединением участников из групп Shiny Hunters, Scattered Spider и Lapsus$. В этом году именно они стояли за масштабной кражей данных Salesforce.

Тогда атаки начинались с социальной инженерии: хакеры уговаривали сотрудников подключить корпоративные аккаунты к утилите Salesforce Data Loader, а потом выкачивали информацию. Позже они взломали GitHub-репозиторий Salesloft и нашли там токены для доступа к другим сервисам, что позволило продолжить кражи.

В числе пострадавших компаний — Google, Adidas, Qantas, Cisco, Louis Vuitton, Dior, Cloudflare, Palo Alto Networks и многие другие.

Интересно, что именно специалисты Google Threat Intelligence (Mandiant) первыми публично рассказали об этих атаках и фактически испортили злоумышленникам игру. С тех пор хакеры регулярно высмеивают Google, ФБР, Mandiant и исследователей в своих каналах.

На днях группа объявила, что «уходит в тень» и теперь «молчание будет их силой». Однако эксперты уверены: это не конец, а лишь новая тактика — действовать тише, но продолжать атаки.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru