


Данные ЭКГ можно деанонимизировать с точностью 85%

Данные ЭКГ можно деанонимизировать с точностью 85%

Данные ЭКГ можно деанонимизировать с точностью 85%

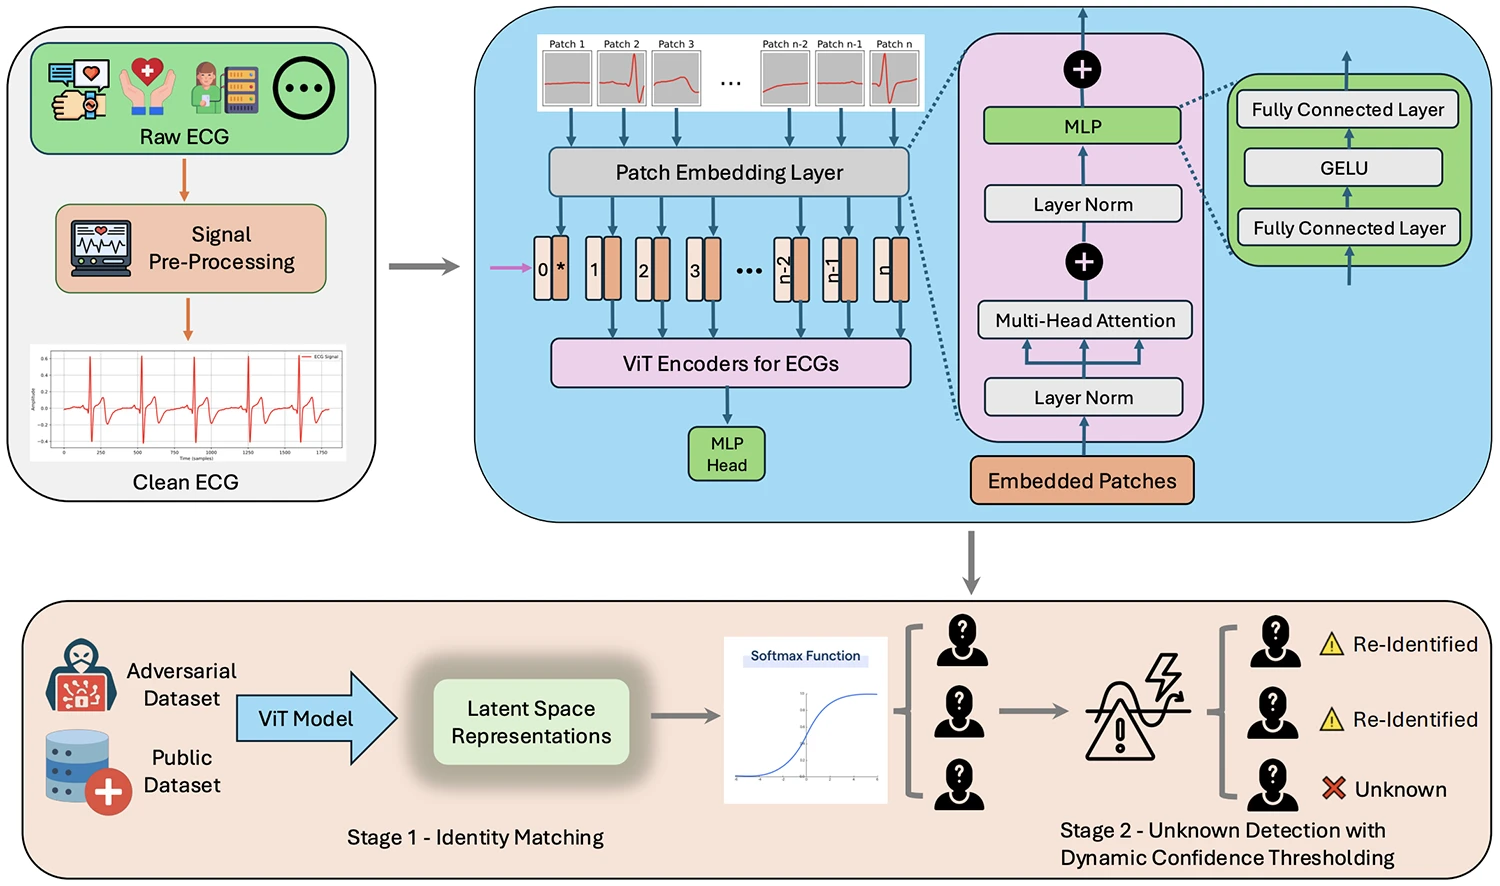
Исследователи показали, что даже данные электрокардиограммы (ЭКГ), которые часто выкладываются в открытый доступ для медицины и науки, можно связать с конкретным человеком. И сделали это с высокой точностью — до 85 процентов совпадений, используя машинное обучение.

Главная проблема в том, что ЭКГ-сигналы уникальны и стабильны, словно отпечатки пальцев.

Даже если убрать имя и другие «очевидные» идентификаторы, сами сердечные ритмы остаются индивидуальными. А значит, их можно сопоставить с записями из носимых гаджетов, телемедицины или утечек медкарт.

Учёные протестировали метод на данных 109 участников из разных публичных наборов и выяснили: даже с шумом и искажениями система уверенно «узнаёт» людей. Простое обезличивание уже не спасает — риск повторной идентификации слишком высок.


Авторы предупреждают: такие атаки не требуют доступа к больничным серверам или инсайдеров. Достаточно сопоставить разные источники информации и применить алгоритмы.

Чтобы снизить риски, исследователи предлагают признать ЭКГ полноценным биометрическим идентификатором, ужесточить правила его обработки и обязательно предупреждать пациентов о возможностях повторной идентификации.

Кроме того, нужно ограничивать свободный обмен «сырыми» файлами между организациями и требовать специальных соглашений и проверок.

И это касается не только ЭКГ. Похожие уязвимости есть у PPG-сигналов (датчики пульса), голоса и даже электроэнцефалограмм. По мере того как носимые устройства и нейроинтерфейсы входят в обиход, объём таких биометрических данных растёт — а вместе с ним и поле для атак.

Иными словами, в здравоохранении нарастает новая угроза: медицинские датчики становятся инструментом не только врачей, но и потенциальных киберпреступников.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru