


Данные ЭКГ можно деанонимизировать с точностью 85%

Данные ЭКГ можно деанонимизировать с точностью 85%

Данные ЭКГ можно деанонимизировать с точностью 85%

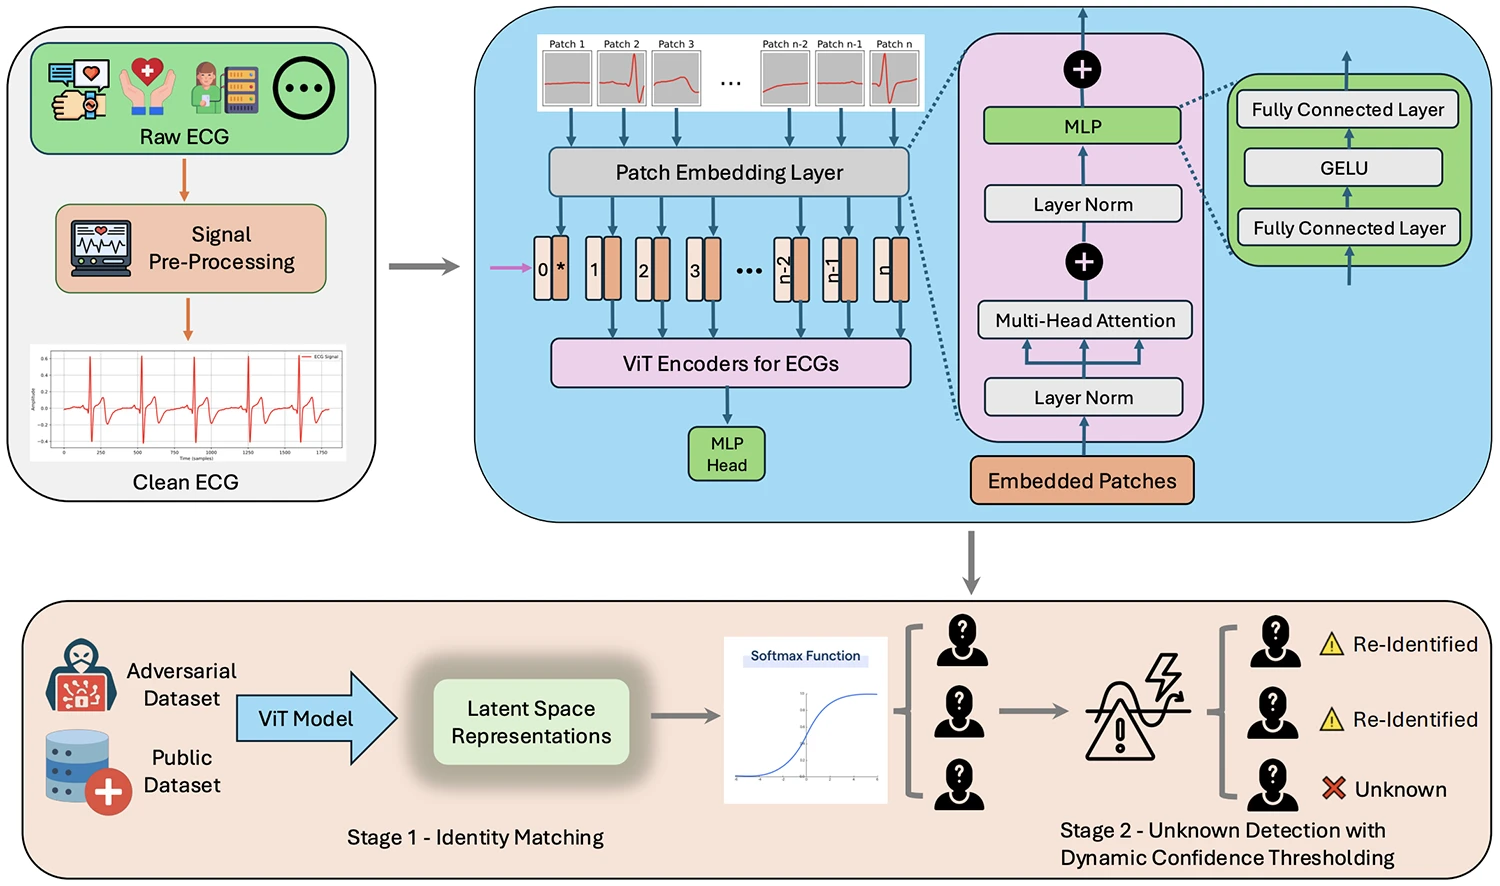
Исследователи показали, что даже данные электрокардиограммы (ЭКГ), которые часто выкладываются в открытый доступ для медицины и науки, можно связать с конкретным человеком. И сделали это с высокой точностью — до 85 процентов совпадений, используя машинное обучение.

Главная проблема в том, что ЭКГ-сигналы уникальны и стабильны, словно отпечатки пальцев.

Даже если убрать имя и другие «очевидные» идентификаторы, сами сердечные ритмы остаются индивидуальными. А значит, их можно сопоставить с записями из носимых гаджетов, телемедицины или утечек медкарт.

Учёные протестировали метод на данных 109 участников из разных публичных наборов и выяснили: даже с шумом и искажениями система уверенно «узнаёт» людей. Простое обезличивание уже не спасает — риск повторной идентификации слишком высок.


Авторы предупреждают: такие атаки не требуют доступа к больничным серверам или инсайдеров. Достаточно сопоставить разные источники информации и применить алгоритмы.

Чтобы снизить риски, исследователи предлагают признать ЭКГ полноценным биометрическим идентификатором, ужесточить правила его обработки и обязательно предупреждать пациентов о возможностях повторной идентификации.

Кроме того, нужно ограничивать свободный обмен «сырыми» файлами между организациями и требовать специальных соглашений и проверок.

И это касается не только ЭКГ. Похожие уязвимости есть у PPG-сигналов (датчики пульса), голоса и даже электроэнцефалограмм. По мере того как носимые устройства и нейроинтерфейсы входят в обиход, объём таких биометрических данных растёт — а вместе с ним и поле для атак.

Иными словами, в здравоохранении нарастает новая угроза: медицинские датчики становятся инструментом не только врачей, но и потенциальных киберпреступников.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru