


Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Швейцарская высшая техническая школа Цюриха снова напоминает миру, что история с Spectre ещё далека от финала. Исследователи из университета нашли новую уязвимость в процессорах AMD Zen и Intel Coffee Lake, которая позволяет гостевой виртуальной машине красть секреты у гипервизора.

Атака получила название VMSCAPE (CVE-2025-40300). Главное отличие от предыдущих Spectre-подобных приёмов — здесь злоумышленнику не нужны никакие хитрые модификации кода, вроде инъекций. Всё работает в дефолтной конфигурации.

В статье «VMSCAPE: Exposing and Exploiting Incomplete Branch Predictor Isolation in Cloud Environments», которую представят на симпозиуме IEEE по безопасности и конфиденциальности, авторы показали, что атака успешно бьёт по KVM и QEMU.

На практике они сумели считать криптографический ключ для дискового шифрования: скорость утечки составила около 32 байт в секунду на AMD Zen 4, весь процесс занял чуть больше 12 минут.


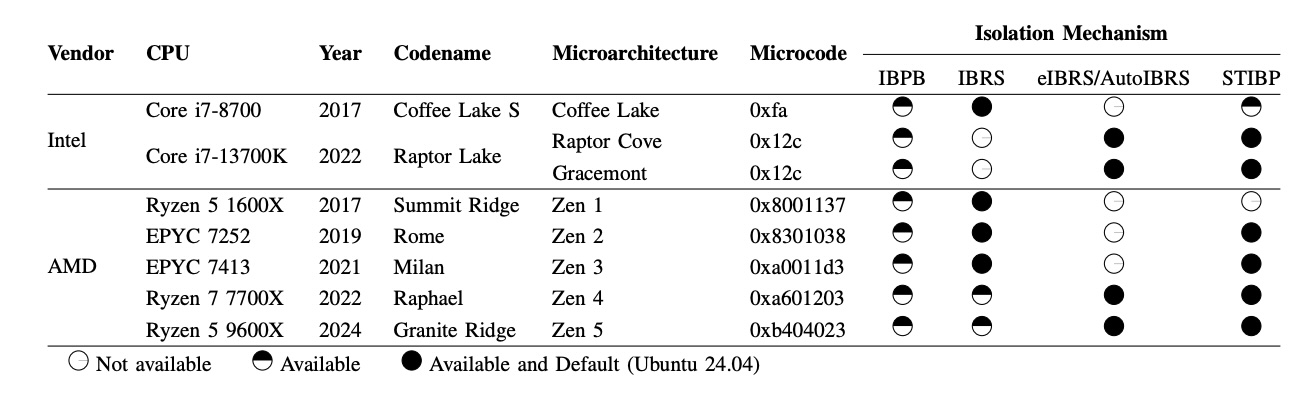
Под удар попали AMD Zen от первого до пятого поколения и Intel Coffee Lake. Исправить это железом не получится, поэтому разработчики ядра Linux внедрили программные меры защиты. Но без потерь не обошлось: в ряде сценариев падение производительности достигает 10%, хотя для Zen 4 замедление почти незаметное — около 1%.


VMSCAPE эксплуатирует недостаточное разделение предсказателей переходов между гостем и хостом. В результате происходит утечка из одной среды в другую. Для атаки используется новый приём vBTI — virtualization Branch Target Injection.

Как утверждают в Intel, уже существующие механизмы защиты от Spectre v2 (IBRS, IBPB и другие) помогают закрыть дыру, и вместе с сообществом Linux компания готовит обновления. AMD пообещала выпустить собственные патчи.

В качестве основной меры защиты предложено включение «IBPB before exit to userspace» — обновлённая версия подхода «IBPB-on-VMExit». Насколько это ударит по производительности, зависит от того, как часто виртуалка обращается к пользовательскому пространству: для эмулированных устройств накладные расходы ощутимее, чем для виртуализированных.

В любом случае патч будет активен на всех затронутых системах, включая новые AMD Zen 5 и даже свежие Intel-процессоры, которые напрямую уязвимы не были.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru