


Провайдер анти-DDoS подвергся атаке в 1,5 Gpps

Провайдер анти-DDoS подвергся атаке в 1,5 Gpps

Провайдер анти-DDoS подвергся атаке в 1,5 Gpps

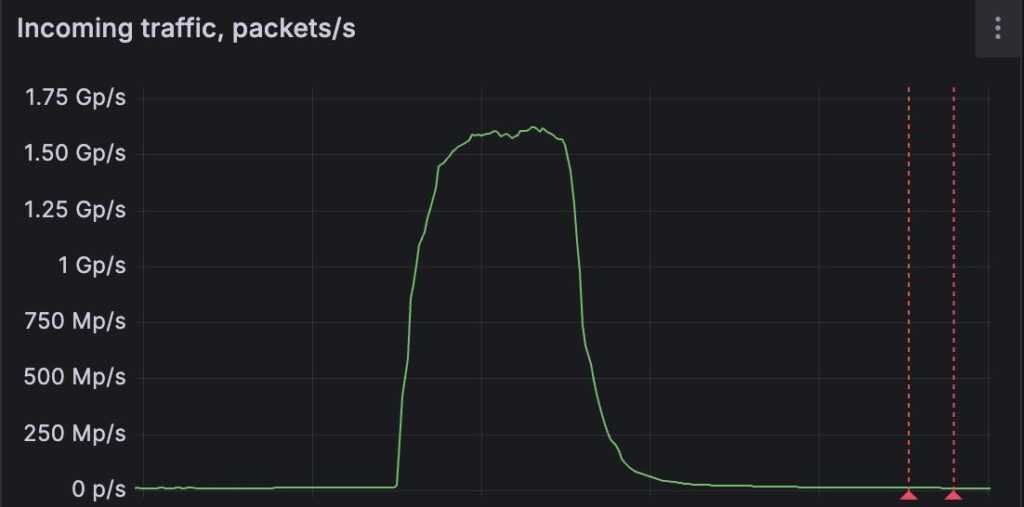
Команда FastNetMon зафиксировала мощнейшую DDoS-атаку по своей клиентской базе. Мусорный поток, вздувшийся до 1,5 млрд пакетов в секунду (Gpps), был оперативно погашен с использованием профильного сервиса мишени.

Защитный продукт британской разработки в реальном времени задетектил направленный на сайт UDP flood, и пользователь сразу получил представление об интенсивности и распределении стремительно растущего трафика.

Охранник FastNetMon автоматически выполнил перенаправление на центр очистки (с DDoS-фильтрами, схожими с DPI), который по воле случая принадлежит атакованному клиенту — одному из ведущих поставщику таких услуг в Западной Европе.

Были также приняты дополнительные меры — организована ACL-защита на пограничных маршрутизаторах. В результате атака захлебнулась, не успев навредить охраняемому сервису.

По данным защитников, вредоносный поток, на пике достигший 1,5 Gpps, исходил из 11 тыс. сетей, расположенных в разных странах. В DDoS-атаке в основном принимали участие зараженные IoT-устройства и роутеры MikroTik.


В прошлом месяце Cloudflare зафиксировала еще более мощный DDoS-флуд — до 5,1 Gpps. Провайдер пообещал опубликовать результаты анализа; новых записей на эту тему пока не появилось.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru