


Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Исследователи нашли новый способ эксплуатации уязвимости в ядре Linux — CVE-2024-50264. Этот баг в подсистеме AF_VSOCK позволяет вызвать use-after-free в объекте virtio_vsock_sock во время операций соединения. Уязвимость существует ещё с версии ядра 4.8 и опасна тем, что её можно эксплуатировать без привилегий пользовательских пространств.

До недавнего времени считалось, что из-за механизмов защиты ядра — вроде рандомизации slab-кешей и защиты от состояния гонки (race condition) — эксплуатация крайне затруднена.

Но исследователи смогли обойти эти барьеры и показали, что атака вполне реальна. За это уязвимость даже получила премию Pwnie Award 2025 в номинации «Лучшая эскалация привилегий».

Ключ к успеху — нестандартные техники. В частности, уязвимость удаётся стабильно воспроизводить с помощью «бессмертного» POSIX-сигнала, прерывающего системный вызов connect() и создающего состояние гонки.

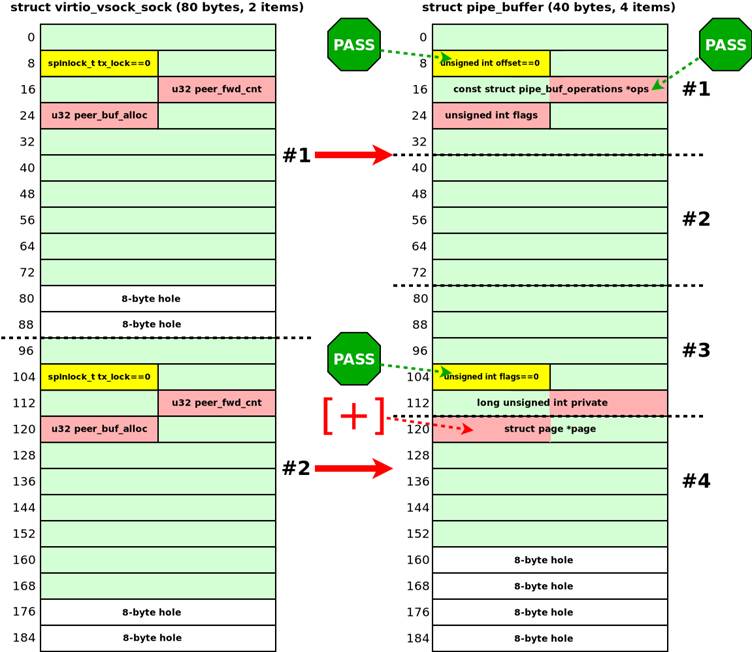
Дальше атакующие управляют распределением памяти так, чтобы освободившиеся объекты занимали нужные структуры, и подменяют их своими данными.

В процессе удаётся повредить критические объекты ядра, например msg_msg и pipe_buffer. Это открывает доступ к утечкам информации и чтению / записи произвольных адресов в памяти ядра. Для этого эксплойт задействует очередь сообщений, позволяя вытащить чувствительные указатели, включая данные об учётных записях.


Разработчики отметили, что новые техники напоминают известные эксплойты вроде Dirty Pipe, но приспособлены для более жёстких условий. В итоге появляется относительно «прямая» дорожка для повышения привилегий на современных Linux-системах.

Эксперты подчёркивают: CVE-2024-50264 — это критическая уязвимость, требующая срочного патча и внимательного анализа мер защиты ядра. Проект kernel-hack-drill, с помощью которого исследователи отрабатывали эксплойты, теперь используют как платформу для изучения подобных атак.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru