


Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

В первой половине 2025 года сообщений об утечках баз данных российских компаний стало меньше — их зафиксировали 406, что на 11% ниже, чем годом ранее. При этом в открытый доступ попала только половина украденных данных, а общее количество опубликованных строк снизилось более чем в два раза. Такие данные приводит центр мониторинга внешних цифровых угроз Solar AURA (ГК «Солар»).

С января по июнь эксперты зафиксировали 289 млн утекших строк данных против 626 млн за тот же период 2024 года.

Среди опубликованных — 54 млн имейл-адресов и 85 млн телефонных номеров. При этом общий объем похищенных баз оказался рекордным — 687 терабайт против 3,5 терабайт годом ранее. То есть по «весу» утечек рост составил почти 200 раз. В среднем Solar AURA отмечает от двух до пяти сообщений об утечках в Рунете ежедневно.

В компании отмечают, что статистика может быть обманчива: даже одна крупная утечка способна сильно изменить картину. Поэтому снижение количества сообщений не означает, что хакеры стали атаковать реже — наоборот, интенсивность атак только растет.


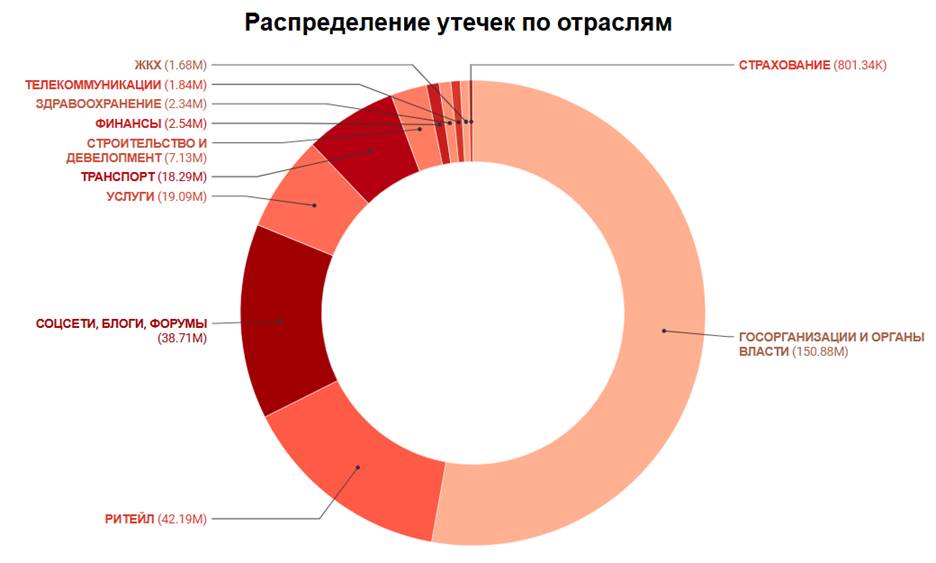
Если в 2024 году лидером по числу утекших строк была финансовая отрасль, то в 2025-м в первую половину года вперед вышел госсектор. Это связывают с политической ситуацией и возросшим интересом атакующих. Но есть нюанс: часть громких «госутечек» оказалась старым набором данных, собранным из разных источников за последние годы и выданным за новые.

Эксперты подчеркивают, что злоумышленники используют тему утечек не только ради киберпреступлений, но и как инструмент информационного давления. Поэтому важно не только защищать инфраструктуру, но и внимательно проверять каждое сообщение о «новой» базе в сети — иначе хакеры могут успешно играть на панике и подрыве доверия.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru