


Российский ИИ выявляет нарушения техники безопасности с точностью 80%

Российский ИИ выявляет нарушения техники безопасности с точностью 80%

Российский ИИ выявляет нарушения техники безопасности с точностью 80%

В университете ИТМО создали ИИ-модель, позволяющую автоматизировать отслеживание по видео действий на промпредприятии, способных привести к ЧП. Умный помощник работает со средней точностью 80% — намного выше, чем зарубежные аналоги.

Среди других преимуществ opensource-продукта, нареченного ActionFormer, разработчики отметили легковесность (работа по 3,7 млн параметров — против десятков млн в случае VideoMAE или Hiera) и возможность распознавать сразу десять опасных или неправомерных действий.

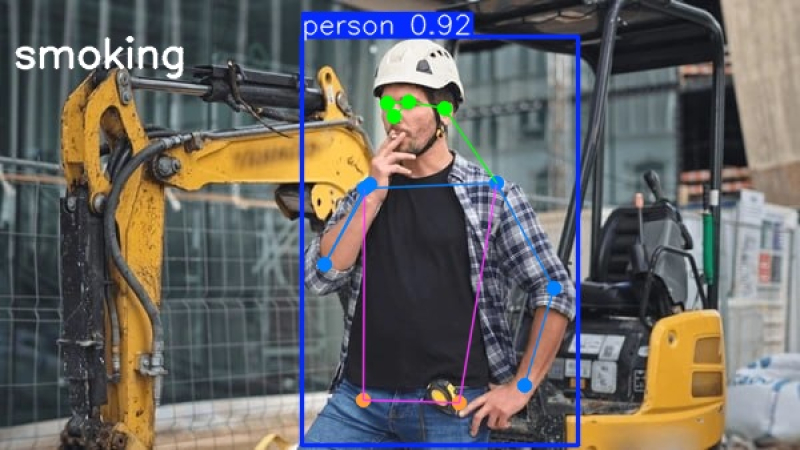
В ходе анализа видео ИИ-ассистент расставляет скелетные точки на изображениях людей, определяет их действия и местонахождение. Обучение проводилось на датасетах из открытых источников и роликах, отснятых самими разработчиками.


Обкатка новинки на крупном предприятии в Пермском крае, по словам разработчиков, позволила предотвратить ряд серьезных ошибок и сократить число традиционных проверок по технике безопасности в три раза.

В октябре ожидается выпуск версии ActionFormer для многоквартирных домов. Ее внедрение позволит повысить эффективность выявления правонарушений на закрепленной за ними территории.

«В будущем мы хотим обучить модель на большем числе действий, — заявила для прессы руководитель проекта Валерия Ефимова. — Следующая задача — адаптировать систему распознавания действий для носимых камер. Например, ее можно будет использовать в шахтах при проведении инструктажа».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru