


Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Ведущий эксперт BitSight Technologies представил результаты тестирования образца DDoS-зловреда RapperBot, обнаруженного на видеорегистраторе (NVR), который использует его домашняя система безопасности.

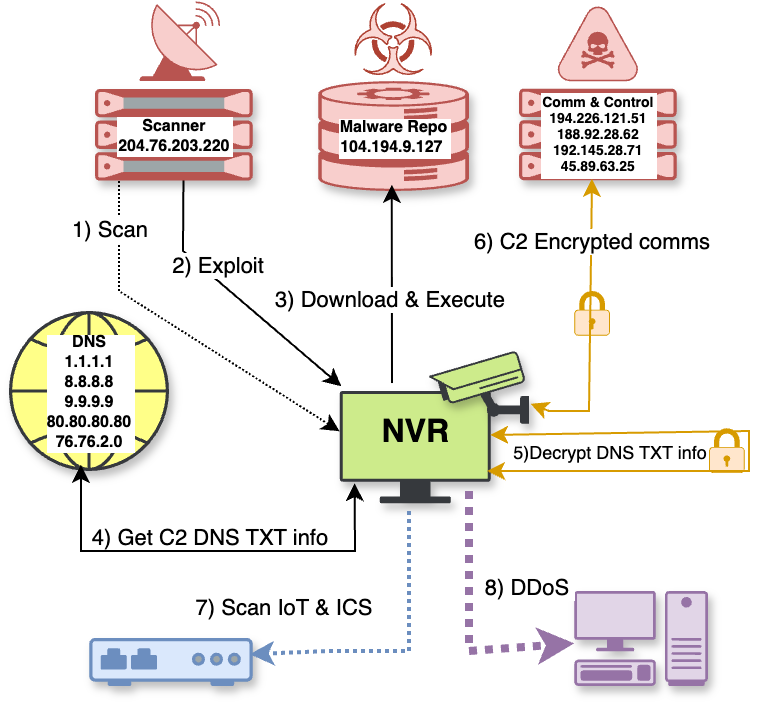
Подвергнутый анализу семпл оказался больше похож на Mirai, чем версии RapperBot, разобранные три года назад в Fortinet. Он нацелен в основном на NVR и DVR и распространяется через эксплойты.

В данном случае для заражения использовалась уязвимость нулевого дня, классифицируемая как path traversal (выход за пределы рабочего каталога). Полученный с ее помощью учетные данные админа обеспечили загрузку поддельного обновления прошивки на порту 34567/TCP.

Этот фейк подключает удаленный NFS-ресурс и запускает пейлоад — непосредственно в памяти, чтобы скрыть вредоносную активность. Подобный трюк применяется, видимо, из-за скудости инструментария встраиваемых устройств: многие IoT не имеют wget, curl, ftp, но зато поддерживают монтирование NFS.

Вместо вшитых IP командного сервера новейшие версии RapperBot используют зашифрованные записи DNS TXT. Вредонос произвольным образом генерирует три составных части полного доменного имени (поддомен, основной домен, TLD) и пытается по приданному адресу DNS получить TXT-запись со списком C2.

Ее расшифровка тоже осуществляется в памяти зараженного устройства. После установки соединения с центром управления (чаще всего на порту 4444) зловред получает команды на поиск других уязвимых устройств и проведение DDoS-атак.

Сканирование IP-адресов осуществляется в основном на порту 23. Создаваемый поток мусорных пакетов представляет собой UDP-флуд, с этой целью используется порт 80.

Примечательно, что новобранцы в составе ботнета немедленно пускаются в ход: после перезагрузки устройства вредонос исчезает, и заражение приходится повторять. Исследователи также обратили внимание на высокую ротацию IP-адресов сканера, репозиториев вредоносного кода и C2-серверов (выявлено более 60).


В прошлом месяце правоохране США при поддержке крупных ИТ- и ИБ-компаний удалось установить контроль над ботнетом, позволяющим проводить атаки до 6 Тбит/с (текущий рекорд DDoS по мощности — 11 Тбит/с). На Аляске выдвинуты обвинения против предполагаемого администратора DDoS-сервиса на основе RapperBot, собравшего десятки тысяч жертв в 80 странах.

В результате в BitSight заметили, что зараженные устройства безуспешно пытаются вернуть C2-связь, однако передышка может оказаться кратковременной: ботнет вновь оживет, если злоумышленники сменят ключевые адреса.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru