


Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

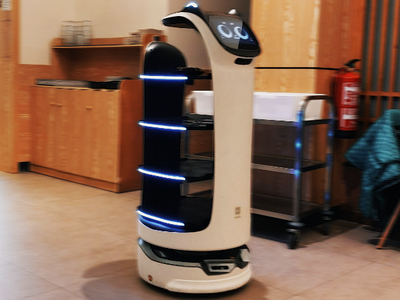
Исследователь под ником BobDaHacker обнаружил серьёзную брешь в API управления роботами Pudu Robotics. Ошибка была настолько простой, что даже человек с минимальными техническими знаниями мог «угнать» любого робота — от официанта BellaBot в ресторане до робота-доставщика лекарств в больнице.

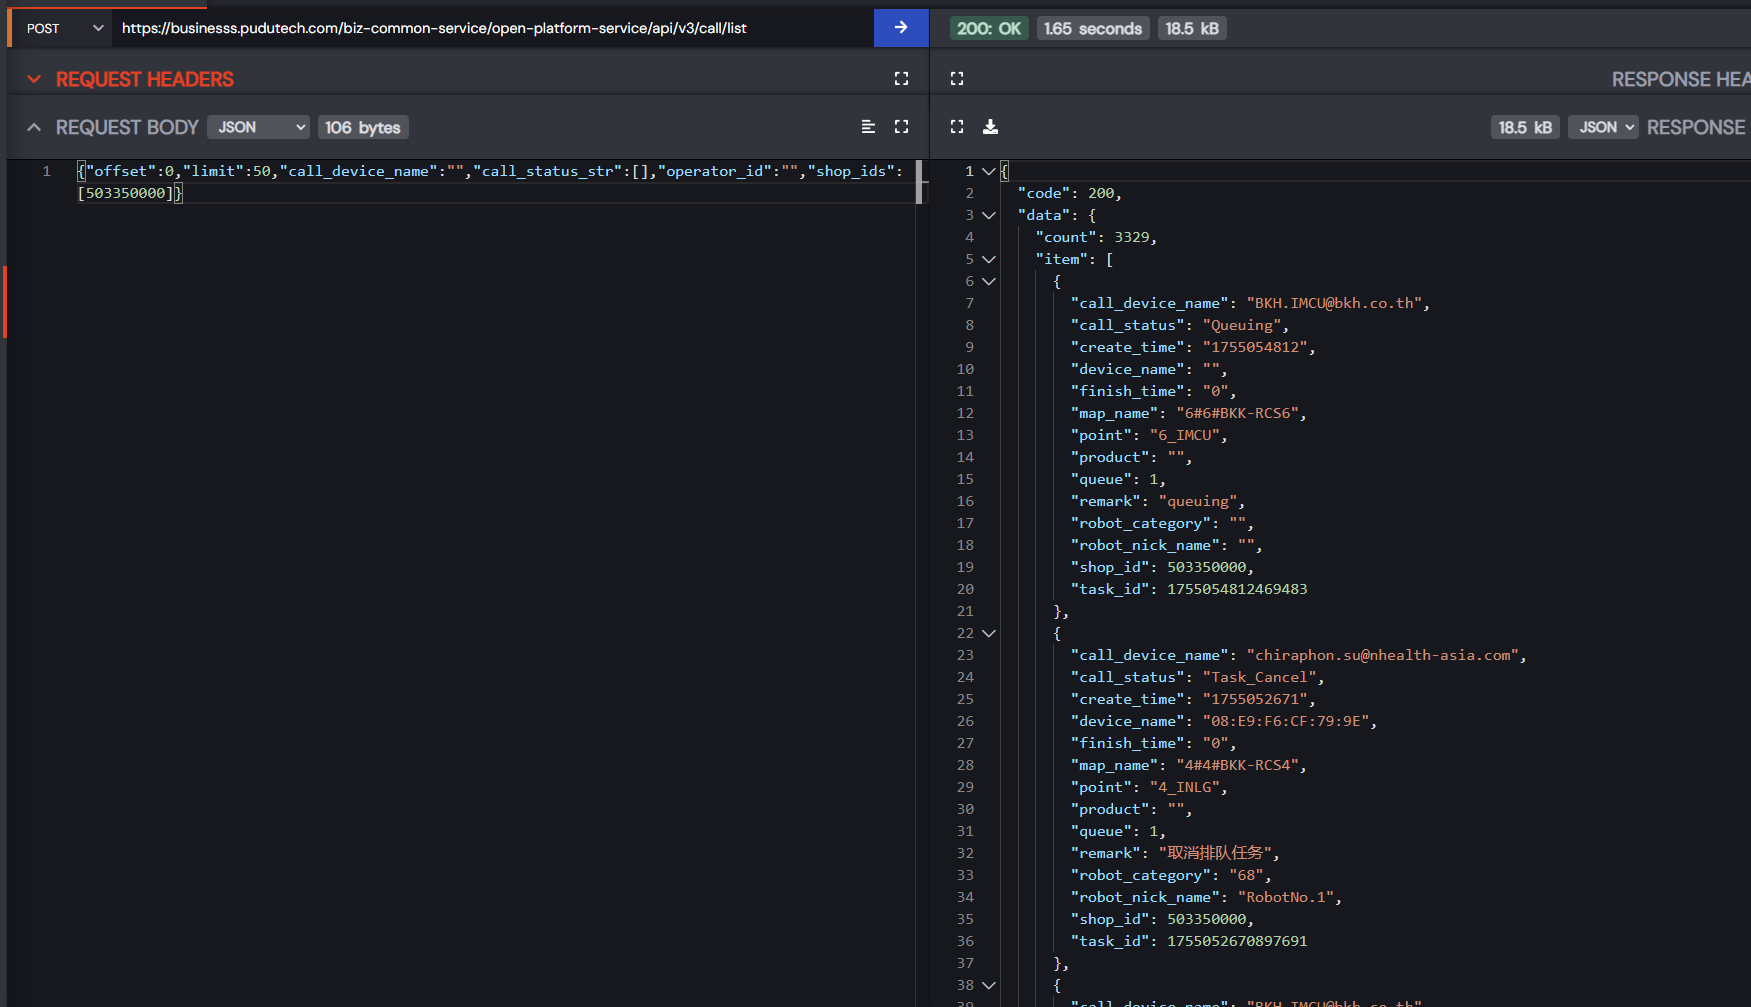
Проблема заключалась в том, что API требовал токены, но при этом не проверял права пользователя и «владение» устройством.

В итоге можно было смотреть историю вызовов, менять настройки, перенаправлять задания или даже заставить роботов крутиться по кругу.


В ресторане это выглядело бы как фарс: ваш ужин вдруг приезжает на соседний столик, все заказы массово отменяются в час пик, а роботы начинают кататься по залу и включать музыку.

Но в больнице или офисе последствия могли быть куда серьёзнее — от срыва доставки лекарств до кражи документов с охраняемых этажей.

BobDaHacker сообщил о проблеме ещё 12 августа, но Pudu Robotics игнорировала обращения почти три недели. Лишь после того как исследователь напрямую предупредил крупных клиентов вроде японских ресторанных сетей Skylark и Zensho, компания наконец «обнаружила» уязвимость и выпустила заплатку.

Реакция производителя вызвала не меньше вопросов, чем сама дыра. У Pudu не оказалось ни выделенного контакта для безопасности, ни прозрачного процесса обработки сообщений о проблемах. Ответ пришёл в виде шаблонного письма, где даже не удалили плейсхолдер «[Your Email Address]».

История показывает: красивые слова о «приверженности безопасности» на сайте мало что значат без реальных мер. Когда роботы обслуживают рестораны, отели, школы и особенно больницы, сбои в их работе могут обернуться не только испорченным ужином, но и угрозой для здоровья и безопасности.

Подпишитесь на новости

Российский бизнес потратил $909 млн на иностранные ИТ-услуги за квартал

Российские компании увеличили закупки зарубежных ИТ-услуг на 30% за квартал. Во втором квартале 2026 года расходы достигли $909 млн — примерно 74,6 млрд рублей. Пока рынок обсуждает технологическую независимость, счета за иностранные сервисы продолжают расти.

Об этом пишут «Известия», проанализировав данные Банка России и опросив участников рынка. В статистику входят программы и лицензии, разработка ПО, обработка и хранение данных, создание сайтов и обслуживание ИТ-систем.

Одна из причин, по оценке директора по стратегическим партнёрствам Kodik Михаила Хулапова, — сложности с поставками вычислительного оборудования. Вместо покупки серверов компании арендуют мощности за рубежом. Железо не пересекает границу, зато платежи за его использование — вполне.

Дополнительный спрос создают разработчики ИИ, которым нужны большие вычислительные ресурсы, считает эксперт НТИ Олег Яблоков. Покупать собственную инфраструктуру дорого, а аренда позволяет получить мощности под конкретную задачу.

Среди возможных факторов участники рынка также называют расходы на подписки зарубежных нейросетей и нехватку свободных мощностей у российских провайдеров.

При этом общий показатель не раскрывает, сколько именно денег ушло на облака, лицензии или ИИ.

RSS: Новости на портале Anti-Malware.ru