

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

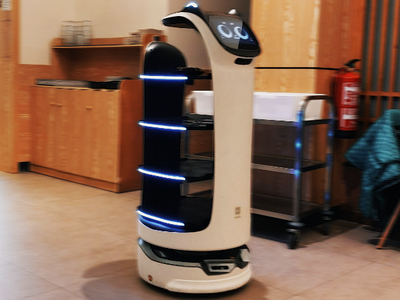
Исследователь под ником BobDaHacker обнаружил серьёзную брешь в API управления роботами Pudu Robotics. Ошибка была настолько простой, что даже человек с минимальными техническими знаниями мог «угнать» любого робота — от официанта BellaBot в ресторане до робота-доставщика лекарств в больнице.

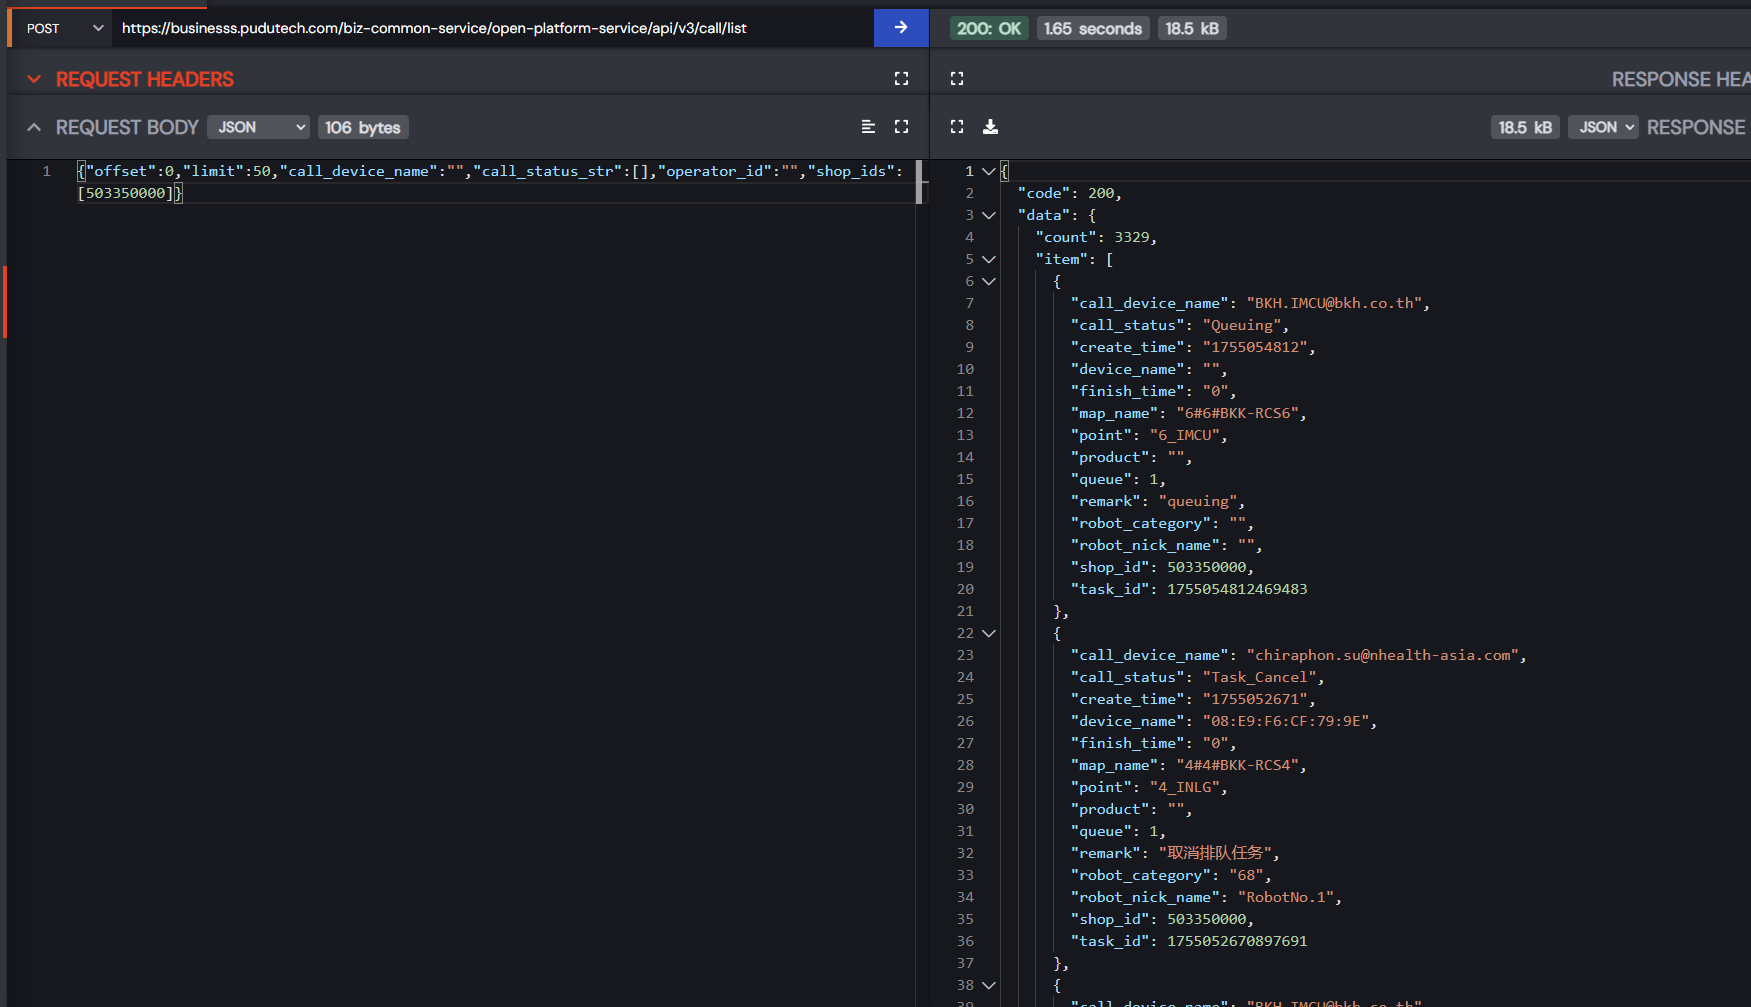
Проблема заключалась в том, что API требовал токены, но при этом не проверял права пользователя и «владение» устройством.

В итоге можно было смотреть историю вызовов, менять настройки, перенаправлять задания или даже заставить роботов крутиться по кругу.


В ресторане это выглядело бы как фарс: ваш ужин вдруг приезжает на соседний столик, все заказы массово отменяются в час пик, а роботы начинают кататься по залу и включать музыку.

Но в больнице или офисе последствия могли быть куда серьёзнее — от срыва доставки лекарств до кражи документов с охраняемых этажей.

BobDaHacker сообщил о проблеме ещё 12 августа, но Pudu Robotics игнорировала обращения почти три недели. Лишь после того как исследователь напрямую предупредил крупных клиентов вроде японских ресторанных сетей Skylark и Zensho, компания наконец «обнаружила» уязвимость и выпустила заплатку.

Реакция производителя вызвала не меньше вопросов, чем сама дыра. У Pudu не оказалось ни выделенного контакта для безопасности, ни прозрачного процесса обработки сообщений о проблемах. Ответ пришёл в виде шаблонного письма, где даже не удалили плейсхолдер «[Your Email Address]».

История показывает: красивые слова о «приверженности безопасности» на сайте мало что значат без реальных мер. Когда роботы обслуживают рестораны, отели, школы и особенно больницы, сбои в их работе могут обернуться не только испорченным ужином, но и угрозой для здоровья и безопасности.

Подпишитесь на новости

Российский Гугл оплатил почти 16,8 млрд руб. штрафов американской Google

Штрафы назначили американской Google LLC, а деньги взыскали за счёт российского ООО «Гугл», проходящего процедуру банкротства. Общая сумма достигла почти 16,8 млрд рублей.

Как сообщает ПРАЙМ со ссылкой на выступление конкурсного управляющего Валерия Таляровского в суде, около 14,7 млрд рублей приставы списали из средств российской компании.

Ещё более 2,1 млрд взыскали с её должников — эти деньги также направили на погашение штрафов головной Google.

По словам управляющего, к 20 сентября на расчётный счёт ООО «Гугл» поступило более 16,7 млрд рублей. Большую часть этой суммы забрала ФССП по исполнительным документам в отношении американской корпорации.

Всего за время конкурсного производства поступления в конкурсную массу превысили 18,8 млрд рублей. Другие средства использовали, в частности, для погашения текущих требований налоговой и выплаты зарплаты бывшим сотрудникам. Работникам перечислили более 400 млн рублей.

Российское ООО «Гугл» признали банкротом в октябре 2023 года. На заседании 28 октября суд продлил конкурсное производство до апреля 2027-го. Процесс продолжается, хотя миллиарды из него уже вполне реально ушли на штрафы.

RSS: Новости на портале Anti-Malware.ru