


Встроенные защитные механизмы macOS становятся каналом для атак и утечек

Встроенные защитные механизмы macOS становятся каналом для атак и утечек

Встроенные защитные механизмы macOS становятся каналом для атак и утечек

macOS давно считается одной из самых надёжных систем, и Apple действительно встроила в неё целый набор защитных механизмов — от Keychain для паролей до Gatekeeper, SIP и XProtect. Но последние исследования показывают: всё чаще именно эти инструменты становятся точкой входа для атак.

Например, Keychain шифрует данные по всем правилам, но при физическом или админ-доступе злоумышленники могут с помощью утилит вроде Chainbreaker расшифровать хранилище и унести все пароли. Встроенный системный инструмент /usr/bin/security тоже используется для кражи секретов.

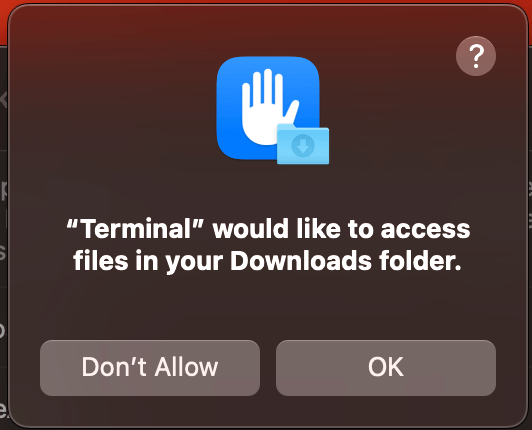
TCC, который должен контролировать доступ к камере и диску, обходят через кликджекинг: пользователю подсовывают фальшивые окна, и он сам даёт вирусу все права. SIP можно отключить через Recovery Mode, а Gatekeeper и File Quarantine легко обходятся загрузкой файлов через curl или wget — в этом случае система просто не видит угрозу.


Эксперты предупреждают: полагаться только на встроенную защиту macOS опасно. Она эффективна, но киберпреступники стали изобретательнее. Поэтому бизнесу стоит дополнять её современными EDR-решениями, которые умеют отслеживать подозрительные процессы и команды, и вовремя сигнализировать о нарушениях.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru