


Встроенные защитные механизмы macOS становятся каналом для атак и утечек

Встроенные защитные механизмы macOS становятся каналом для атак и утечек

Встроенные защитные механизмы macOS становятся каналом для атак и утечек

macOS давно считается одной из самых надёжных систем, и Apple действительно встроила в неё целый набор защитных механизмов — от Keychain для паролей до Gatekeeper, SIP и XProtect. Но последние исследования показывают: всё чаще именно эти инструменты становятся точкой входа для атак.

Например, Keychain шифрует данные по всем правилам, но при физическом или админ-доступе злоумышленники могут с помощью утилит вроде Chainbreaker расшифровать хранилище и унести все пароли. Встроенный системный инструмент /usr/bin/security тоже используется для кражи секретов.

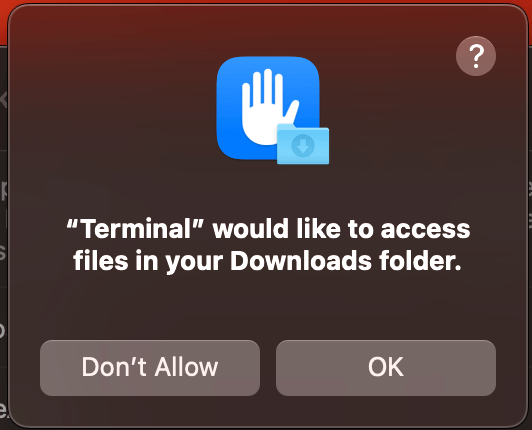
TCC, который должен контролировать доступ к камере и диску, обходят через кликджекинг: пользователю подсовывают фальшивые окна, и он сам даёт вирусу все права. SIP можно отключить через Recovery Mode, а Gatekeeper и File Quarantine легко обходятся загрузкой файлов через curl или wget — в этом случае система просто не видит угрозу.


Эксперты предупреждают: полагаться только на встроенную защиту macOS опасно. Она эффективна, но киберпреступники стали изобретательнее. Поэтому бизнесу стоит дополнять её современными EDR-решениями, которые умеют отслеживать подозрительные процессы и команды, и вовремя сигнализировать о нарушениях.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru