


54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

54% атак на облака связаны с компрометацией учётных записей

За первые шесть месяцев 2025 года специалисты Yandex B2B Tech зафиксировали более 25 тысяч попыток атак на облачные и гибридные инфраструктуры. При этом злоумышленники всё чаще используют не сложные уязвимости, а легитимные учётные данные. В 54% случаев атака начиналась с подбора паролей или использования уже украденных логинов.

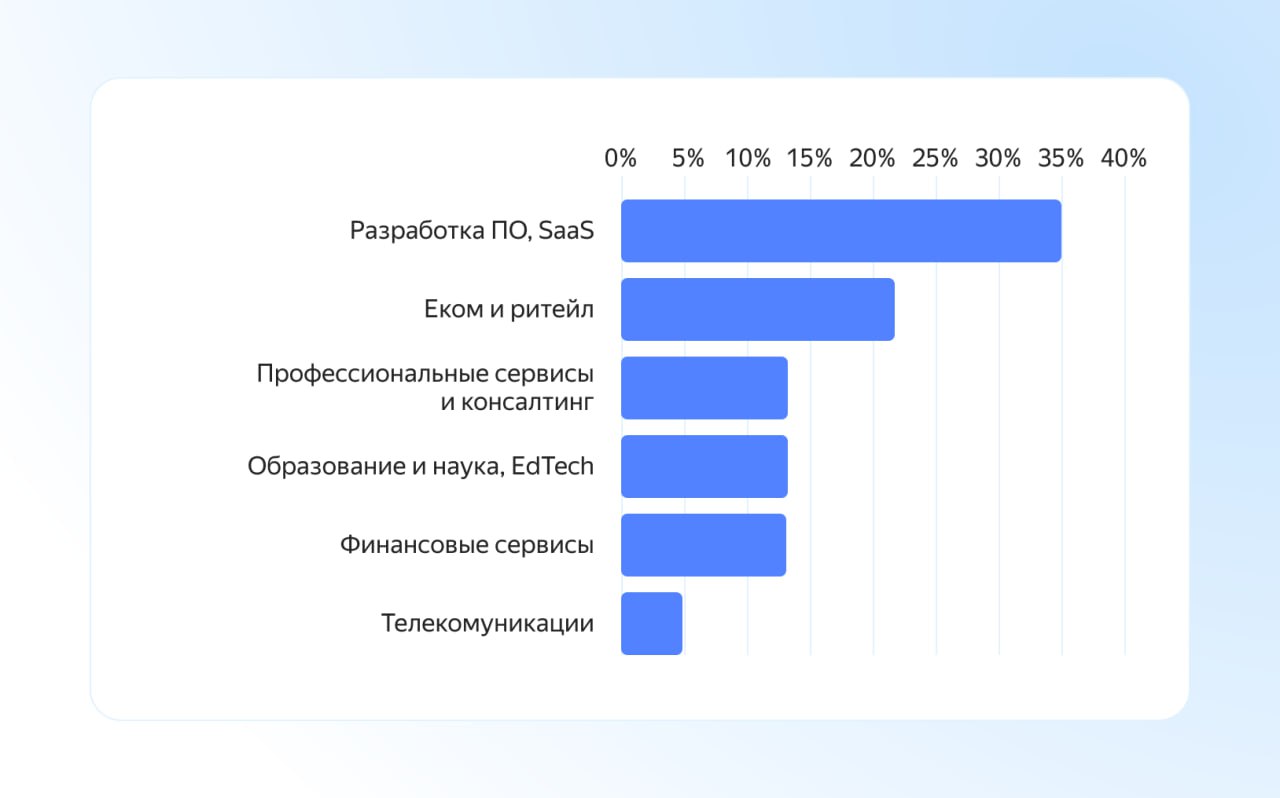
Чаще всего под удар попадали компании-разработчики ПО и SaaS-сервисы (35%). Это связано с возможностью атаковать их клиентов через цепочку поставок.

На втором месте — электронная коммерция и ретейл (22%), где в зоне риска персональные данные покупателей, включая данные лояльности и платежи. Далее — консалтинг, научные институты и финорганизации (по 15% каждая).

Эксперты отмечают, что главные угрозы в облаке связаны с компрометацией учётных записей, злоупотреблением легитимным доступом, ошибками в настройках или игнорированием встроенных функций безопасности.

«Мы видим рост атак, которые начинаются с компрометации корпоративных аккаунтов. Всё реже хакеры идут по пути сложного взлома и всё чаще используют украденные пароли или доступ через подрядчиков. Поэтому компаниям важно защищать учётные данные, внедрять многофакторную аутентификацию и мониторить активность пользователей», — пояснил Евгений Сидоров, директор по информационной безопасности в Yandex Cloud.

Аналитики также отмечают изменение мотивации киберпреступников. Если раньше атаки чаще были направлены на нанесение репутационного ущерба или разрушение инфраструктуры, то в первой половине 2025 года уже 61% случаев связаны с вымогательством: шифрованием данных с последующим требованием выкупа или их перепродажей.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru