


Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

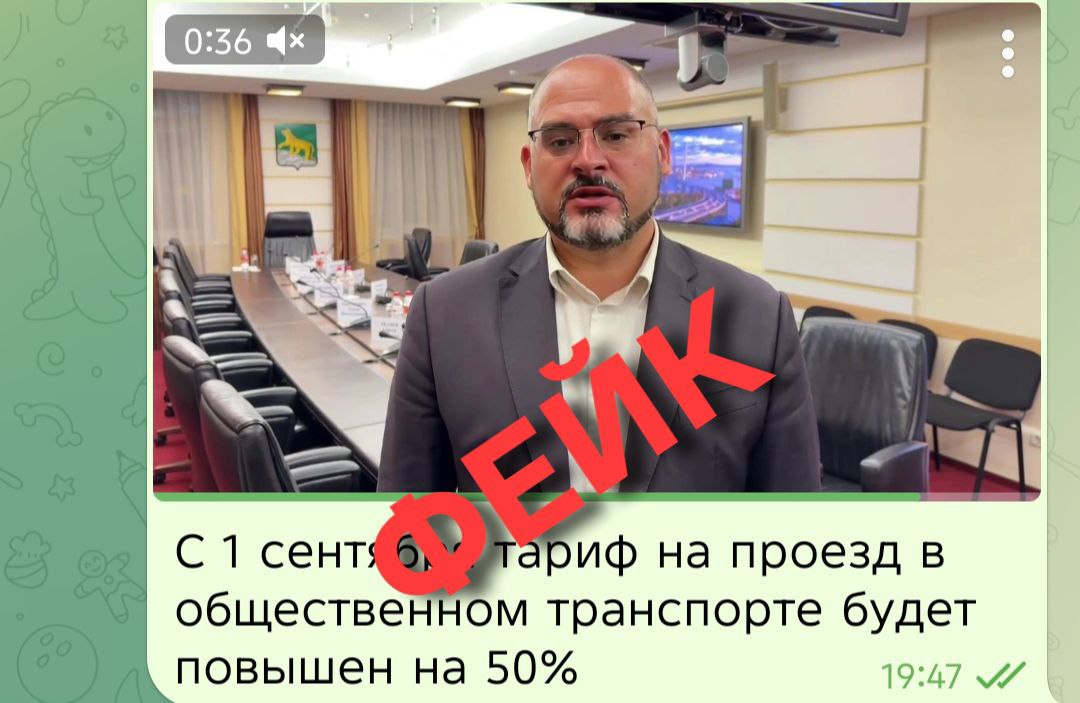
В Сети распространилось видео, в котором мэр Владивостока Константин Шестаков якобы заявляет о повышении стоимости проезда в городском транспорте на 50% из-за дефицита топлива. Ролик быстро начали транслировать местные СМИ, вызвав резонанс среди горожан. Однако в действительности это оказался дипфейк, созданный с использованием технологий нейросетей.

Администрация города оперативно выпустила опровержение, подчеркнув, что видео не является подлинным. Для проверки был задействован комплекс «Зефир», разработанный АНО «Регионы», который подтвердил, что ролик действительно сгенерирован искусственным интеллектом.

Администрация Приморского края также опровергла информацию о росте цен. Губернатор края заявил, что ситуацию контролируют антимонопольные органы и дефицита топлива в регионе не допускают.

Как отметил телеграм-канал «Лапша Медиа», в основе поддельного ролика оказалось видео от 25 августа, где Шестаков предупреждал жителей о надвигающихся ливнях.

По данным «Лапша Медиа», распространение подобных дипфейков не ограничивается Владивостоком. Похожие видео появляются и в других регионах страны. Их распространению способствует непростая ситуация на топливном рынке: сезонный рост спроса и проблемы с логистикой приводят к дефициту и росту цен.

Накануне МВД России сообщило, что атаки с использованием дипфейков приобрели массовый характер. Чаще всего они связаны с попытками обманом получить деньги, представляясь друзьями или знакомыми потенциальной жертвы.

В 2025 году также фиксируется заметный рост числа дипфейков политической направленности. Чаще всего «героями» таких видео становятся губернаторы российских регионов. Эксперты отмечают, что подобные подделки становятся инструментом для манипуляции общественными настроениями.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru