


ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

В мире кибербезопасности есть старые знакомые, которые не спешат уходить в прошлое. Одним из них остаётся уязвимость класса path traversal (выход за пределы рабочего каталога), больше известная как Zip Slip. Она позволяет злоумышленникам при распаковке архива записывать файлы за пределами разрешённой папки и таким образом изменять файловую систему.

Проблема в том, что многие утилиты для работы с архивами недостаточно проверяют пути внутри файлов.

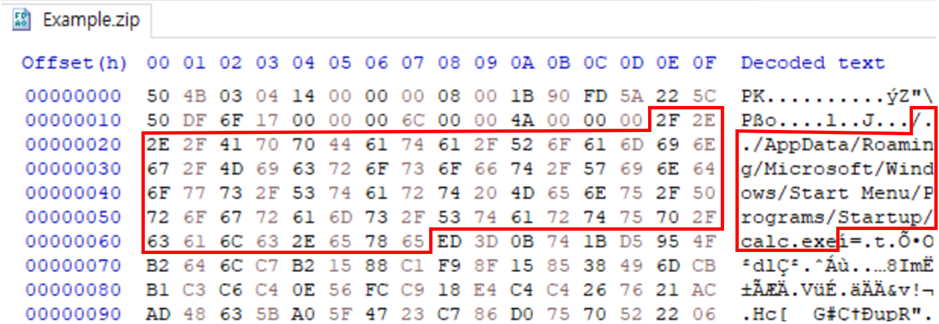
В результате атакующий может «зашить» в архив относительные или абсолютные пути — например, ../../etc/passwd для Linux или путь в папку автозагрузки Windows. При распаковке такой файл окажется в чувствительном месте системы, что может привести к персистентности вредоноса или даже удалённому выполнению кода.

Zip Slip затрагивает не только формат ZIP, но и TAR, RAR, 7Z и другие. Суть в том, что в структуре каждого архива хранится информация о пути к файлу, и если программа не проверяет её должным образом, сценарий атаки становится реальностью.


За последние годы было немало громких историй. В 2025-м, например, появились новые уязвимости в WinRAR:

  • CVE-2025-8088 — позволяет обойти проверки путей с помощью последовательностей ../ и Alternate Data Streams; активно использовалась группировкой RomCom.
  • CVE-2025-6218 — открывает возможность удалённого выполнения кода через «хитрые» относительные пути с пробелами.

Ранее похожие проблемы находили и в Unrar (CVE-2022-30333), и в старых версиях WinRAR (CVE-2018-20250). Все они эксплуатировались в реальных атаках.

Главная опасность Zip Slip — в его простоте. Пользователю достаточно распаковать «подозрительный» архив, и вредоносный файл оказывается там, где его быть не должно.

Что с защитой? Разработчики архиваторов должны внедрять строгую нормализацию путей и блокировать абсолютные или подозрительные относительные ссылки. Пользователям же остаётся простое правило: не открывать неизвестные архивы и регулярно обновлять такие программы, как WinRAR или Unrar.

Zip Slip наглядно показывает, что даже базовые утилиты, к которым мы привыкли десятилетиями, могут оставаться точкой входа для атак.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru