


ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

В мире кибербезопасности есть старые знакомые, которые не спешат уходить в прошлое. Одним из них остаётся уязвимость класса path traversal (выход за пределы рабочего каталога), больше известная как Zip Slip. Она позволяет злоумышленникам при распаковке архива записывать файлы за пределами разрешённой папки и таким образом изменять файловую систему.

Проблема в том, что многие утилиты для работы с архивами недостаточно проверяют пути внутри файлов.

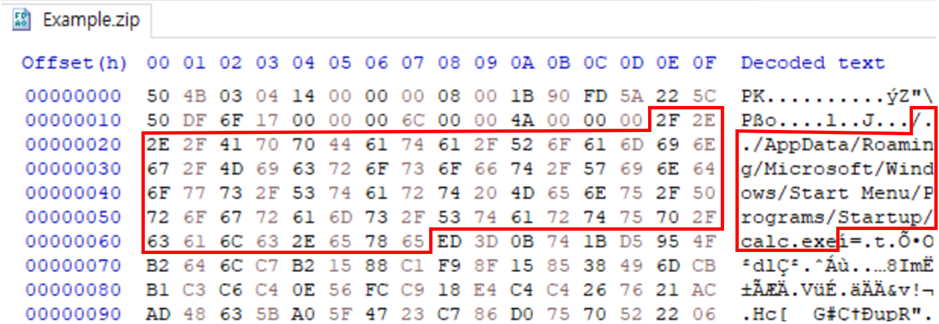
В результате атакующий может «зашить» в архив относительные или абсолютные пути — например, ../../etc/passwd для Linux или путь в папку автозагрузки Windows. При распаковке такой файл окажется в чувствительном месте системы, что может привести к персистентности вредоноса или даже удалённому выполнению кода.

Zip Slip затрагивает не только формат ZIP, но и TAR, RAR, 7Z и другие. Суть в том, что в структуре каждого архива хранится информация о пути к файлу, и если программа не проверяет её должным образом, сценарий атаки становится реальностью.


За последние годы было немало громких историй. В 2025-м, например, появились новые уязвимости в WinRAR:

  • CVE-2025-8088 — позволяет обойти проверки путей с помощью последовательностей ../ и Alternate Data Streams; активно использовалась группировкой RomCom.
  • CVE-2025-6218 — открывает возможность удалённого выполнения кода через «хитрые» относительные пути с пробелами.

Ранее похожие проблемы находили и в Unrar (CVE-2022-30333), и в старых версиях WinRAR (CVE-2018-20250). Все они эксплуатировались в реальных атаках.

Главная опасность Zip Slip — в его простоте. Пользователю достаточно распаковать «подозрительный» архив, и вредоносный файл оказывается там, где его быть не должно.

Что с защитой? Разработчики архиваторов должны внедрять строгую нормализацию путей и блокировать абсолютные или подозрительные относительные ссылки. Пользователям же остаётся простое правило: не открывать неизвестные архивы и регулярно обновлять такие программы, как WinRAR или Unrar.

Zip Slip наглядно показывает, что даже базовые утилиты, к которым мы привыкли десятилетиями, могут оставаться точкой входа для атак.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru