


ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

В мире кибербезопасности есть старые знакомые, которые не спешат уходить в прошлое. Одним из них остаётся уязвимость класса path traversal (выход за пределы рабочего каталога), больше известная как Zip Slip. Она позволяет злоумышленникам при распаковке архива записывать файлы за пределами разрешённой папки и таким образом изменять файловую систему.

Проблема в том, что многие утилиты для работы с архивами недостаточно проверяют пути внутри файлов.

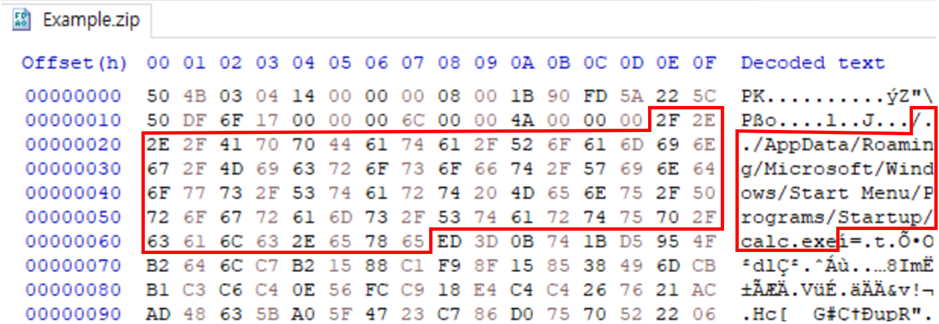
В результате атакующий может «зашить» в архив относительные или абсолютные пути — например, ../../etc/passwd для Linux или путь в папку автозагрузки Windows. При распаковке такой файл окажется в чувствительном месте системы, что может привести к персистентности вредоноса или даже удалённому выполнению кода.

Zip Slip затрагивает не только формат ZIP, но и TAR, RAR, 7Z и другие. Суть в том, что в структуре каждого архива хранится информация о пути к файлу, и если программа не проверяет её должным образом, сценарий атаки становится реальностью.


За последние годы было немало громких историй. В 2025-м, например, появились новые уязвимости в WinRAR:

  • CVE-2025-8088 — позволяет обойти проверки путей с помощью последовательностей ../ и Alternate Data Streams; активно использовалась группировкой RomCom.
  • CVE-2025-6218 — открывает возможность удалённого выполнения кода через «хитрые» относительные пути с пробелами.

Ранее похожие проблемы находили и в Unrar (CVE-2022-30333), и в старых версиях WinRAR (CVE-2018-20250). Все они эксплуатировались в реальных атаках.

Главная опасность Zip Slip — в его простоте. Пользователю достаточно распаковать «подозрительный» архив, и вредоносный файл оказывается там, где его быть не должно.

Что с защитой? Разработчики архиваторов должны внедрять строгую нормализацию путей и блокировать абсолютные или подозрительные относительные ссылки. Пользователям же остаётся простое правило: не открывать неизвестные архивы и регулярно обновлять такие программы, как WinRAR или Unrar.

Zip Slip наглядно показывает, что даже базовые утилиты, к которым мы привыкли десятилетиями, могут оставаться точкой входа для атак.

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru