


Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Исследователи в области кибербезопасности зафиксировали новую волну атак с использованием Android-трояна SpyNote. Злоумышленники маскируются под Google Play и распространяют вредоносные APK-файлы через фальшивые сайты, которые визуально практически не отличаются от настоящего магазина приложений.

Поддельные Google Play-страницы

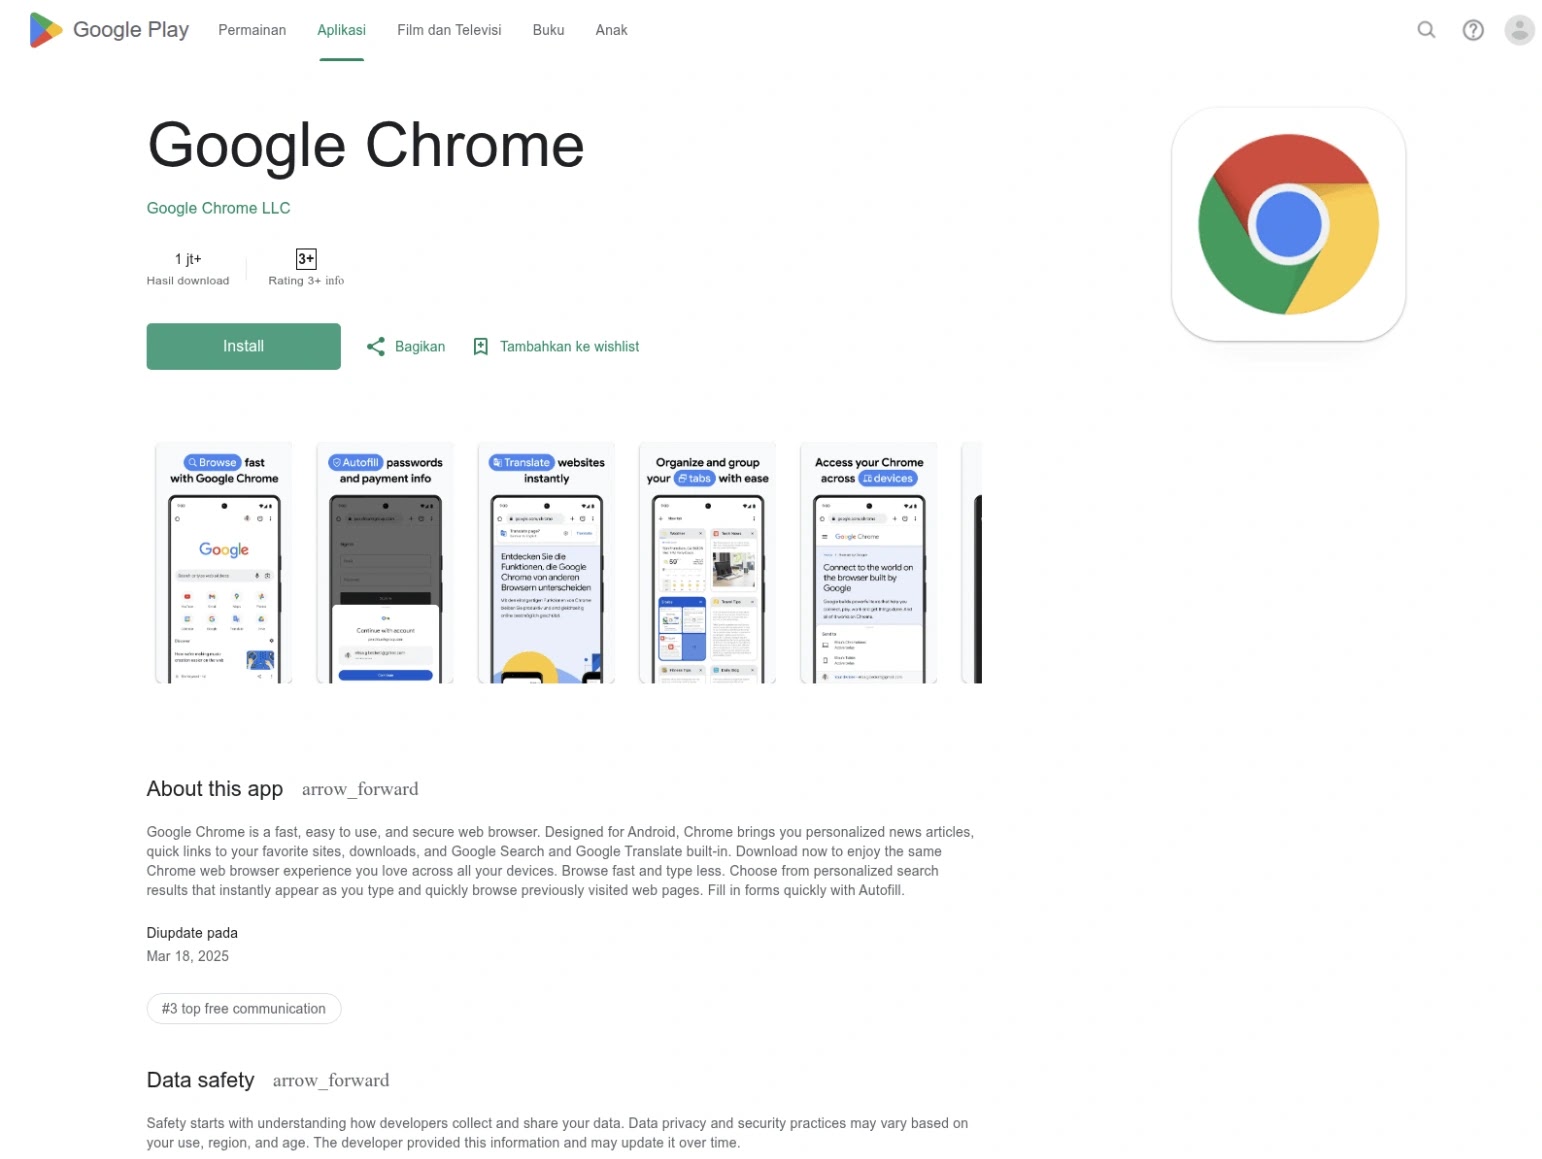
Мошенники копируют HTML и CSS оригинального магазина, а затем заманивают пользователей, ищущих популярные приложения.

По данным специалистов, в списке приманок — соцсети (например, iHappy и CamSoda), игры (8 Ball Pool, Block Blast), а также утилиты вроде браузера Chrome и файловых менеджеров.

После клика на кнопку «Install» вместо загрузки из Google Play автоматически скачивается вредоносный APK напрямую с поддельного сайта.


Новые методы обхода защиты

Последние версии SpyNote стали куда изощрённее:

  • используют многоступенчатую установку с зашифрованными компонентами;
  • применяют AES-шифрование, ключ для которого генерируется на основе имени пакета приложения;
  • внедряют код через DEX Element Injection, чтобы перехватывать работу Android ClassLoader и подменять поведение приложений;
  • активно путают анализ, подменяя символы в коде и усложняя работу автоматизированных детекторов.

Что умеет SpyNote

По сути, это полноценный RAT (троян для удалённого доступа), который:

  • управляет камерой и микрофоном,
  • перехватывает звонки и СМС-сообщения,
  • ведёт кейлогинг, включая пароли и 2FA-коды,
  • накладывает оверлеи для кражи учётных данных,
  • может стирать данные или блокировать экран при получении прав администратора.

SpyNote остаётся крайне опасным вредоносом, и эта кампания ещё раз показывает: мобильные RAT становятся всё более изощрёнными и создают риски для конфиденциальности и финансов пользователей.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru