


Android-троян HOOK получил функциональность вымогателя

Android-троян HOOK получил функциональность вымогателя

Android-троян HOOK получил функциональность вымогателя

Исследователи в области кибербезопасности зафиксировали новую версию Android-трояна HOOK, которая получила крайне тревожное обновление — возможность показывать пользователю полноэкранное вымогательское сообщение в стиле ransomware.

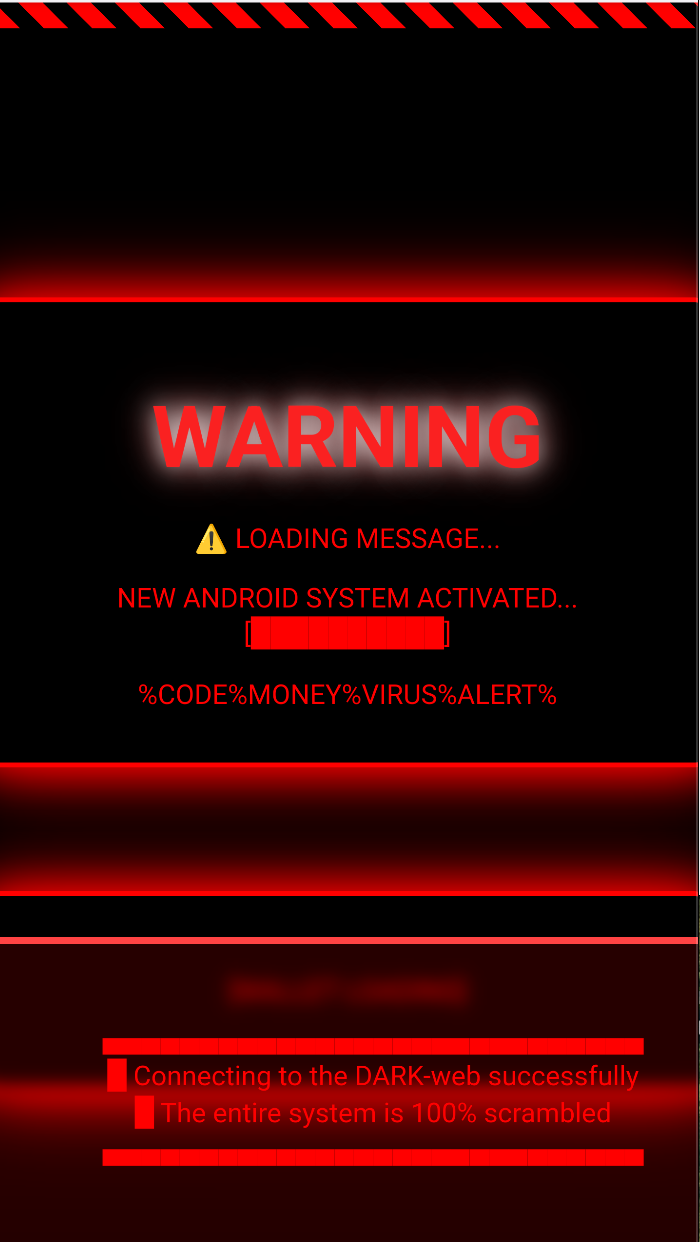
По данным Zimperium, при команде с серверов C&C троян выводит поверх всех окон экран с надписью «WARNING», суммой и криптовалютным кошельком для перевода.

Как только жертва платит или злоумышленники решат, что пора свернуть атаку, они могут убрать сообщение удалённой командой.


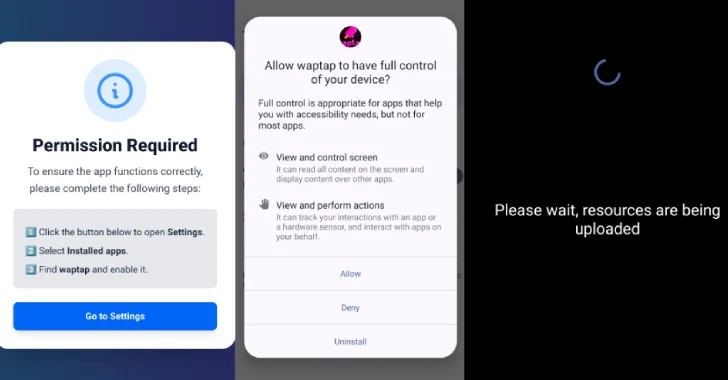
HOOK считается ответвлением трояна ERMAC, исходный код которого ранее утёк в открытый доступ. Как и другие банковские зловреды, он умеет показывать поддельные экраны поверх приложений банков и финсервисов, красть учётные данные и использовать сервисы доступности Android, чтобы полностью контролировать устройство.

Новая версия выглядит гораздо опаснее:

  • поддерживает 107 удалённых команд, из них 38 новых;
  • умеет записывать жесты через прозрачные оверлеи,
  • подсовывать фальшивые экраны NFC-сканирования,
  • имитировать ввод ПИН-кода блокировки,
  • выдавать себя за Google Pay и собирать данные карт.


Помимо этого, троян способен отправлять СМС, транслировать экран жертвы, включать фронтальную камеру и красть cookies или сид-фразы от криптокошельков. Распространяется HOOK через фишинговые сайты и поддельные репозитории GitHub.

Эксперты подчёркивают: границы между банковскими троянами, шпионскими программами и вымогателями постепенно стираются, и HOOK — наглядный пример такой эволюции.

Параллельно Zscaler сообщает о росте активности ещё одного зловреда — Anatsa, который уже атакует более 830 банковских и криптосервисов по всему миру. Для маскировки злоумышленники публикуют вредоносные приложения-дропперы даже в Google Play, где они набирают миллионы установок.

Итог один: Android-зловреды становятся всё функциональнее, а значит, пользователям стоит крайне осторожно относиться к установке приложений из неизвестных источников и внимательнее проверять даже те, что скачаны из официальных магазинов.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru