


BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

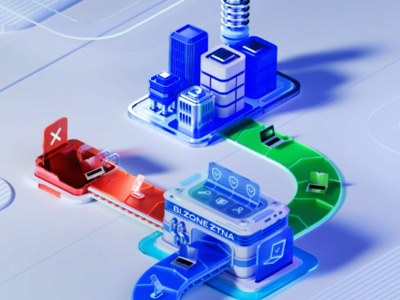
BI.ZONE представила новое решение для организации безопасного удалённого доступа — BI.ZONE ZTNA. Оно основано на модели нулевого доверия (zero trust) и ориентировано на защиту сотрудников и подрядчиков, которым необходимо подключаться к внутренним корпоративным системам.

Проблема здесь очевидна: число удалённых пользователей растёт, а вместе с этим и риск атак.

По данным компании, в 27% случаев злоумышленники используют легитимные учётные записи сотрудников, а в 5% — доступ подрядчиков. В отдельных секторах ситуация ещё сложнее: например, на государственные организации 16% атак приходится именно через подрядчиков.

BI.ZONE ZTNA работает так: при подключении проверяется не только сам пользователь, но и его устройство. Система оценивает наличие антивируса, состояние файрвола, обновления, шифрование диска и другие параметры. Если всё соответствует требованиям, создаётся защищённый туннель на базе протокола Ru-WireGuard. Если нет — доступ ограничивается или блокируется.

Ещё один важный элемент — identity firewall: он связывает сетевые политики с конкретными пользователями и группами. Управление инфраструктурой построено на SD-WAN, а за контроль политик отвечает сервер на базе EDR.

ZTNA можно использовать и на корпоративных, и на личных устройствах, что актуально для компаний с практикой BYOD (bring your own device). Кроме того, агент решения можно дополнить модулями BI.ZONE EDR или Deception: первый отвечает за защиту конечных точек и поиск уязвимостей, второй — за выявление атакующих на этапе разведки с помощью приманок.

Сейчас BI.ZONE ZTNA поддерживает Windows и macOS. В будущем планируется добавить Linux и мобильные системы iOS и Android.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru