


В Google Play нашли 77 вредоносных приложений с 19 млн установок

В Google Play нашли 77 вредоносных приложений с 19 млн установок

В Google Play нашли 77 вредоносных приложений с 19 млн установок

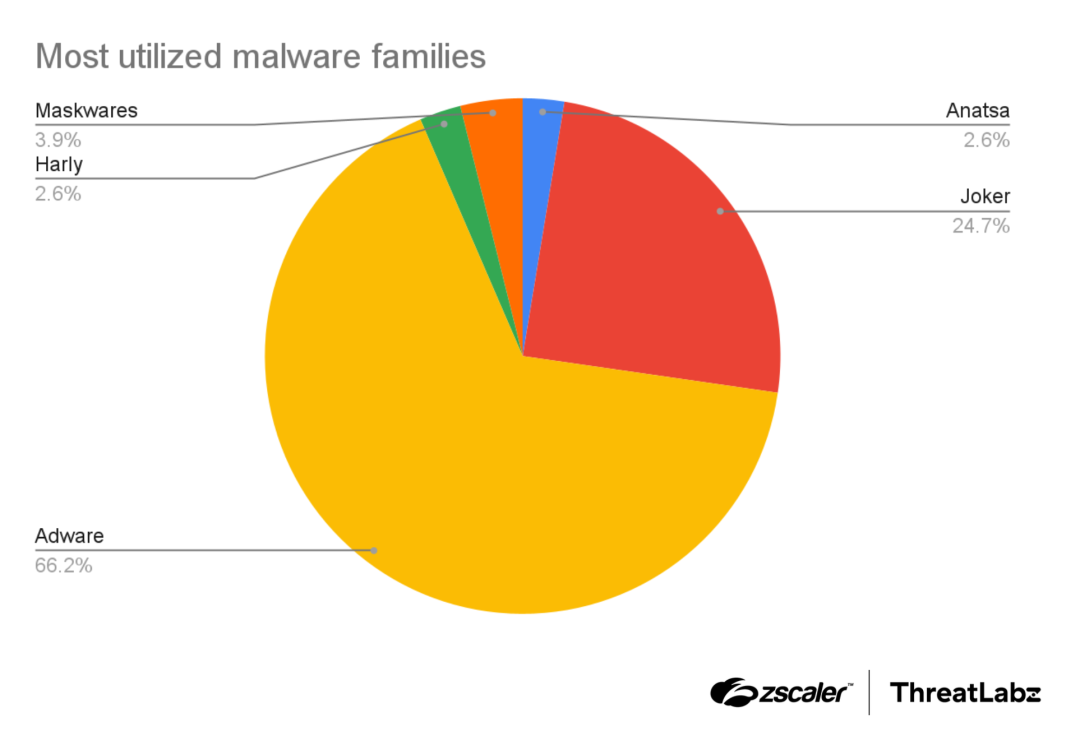
Команда Zscaler ThreatLabs выявила в Google Play целую кучу опасных Android-приложений. Всего — 77 штук, и вместе они успели набрать более 19 миллионов скачиваний. Большинство из них оказались рекламным софтом, но в четверти случаев речь шла о «классике жанра» — трояне Joker.

Этот вредонос умеет читать и отправлять СМС, воровать контакты, делать скриншоты, звонить и подписывать пользователей на платные услуги.

Исследователи также нашли его вариант под названием Harly, который маскируется под нормальные приложения вроде игр, редакторов фото или даже фонариков, но внутри содержит вредоносный код.

Такой софт ведёт себя как легальный, но параллельно крадёт пароли, банковские данные или передаёт злоумышленникам местоположение пользователя.

Trojan Anatsa снова в деле

Главная находка — обновлённый банковский троян Anatsa (он же Tea Bot). Теперь он атакует уже 831 банковское и криптовалютное приложение по всему миру (ранее было 650).


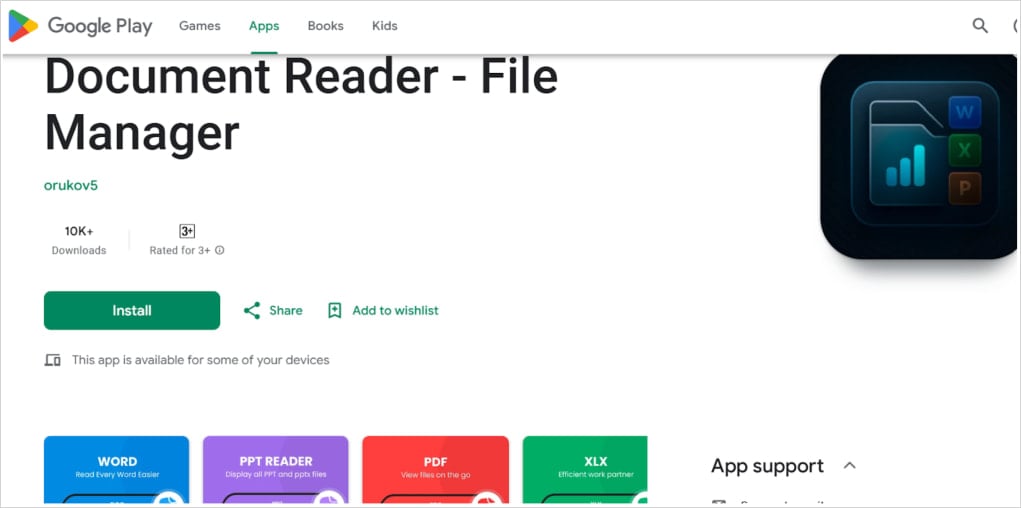
На Google Play он прятался под видом утилиты «Document Reader – File Manager». Установка проходила без подозрений, но после первого запуска приложение подгружало вредоносный код с сервера.


Anatsa научился обходить статический анализ, шифрует строки в коде, проверяет, не запущен ли он в песочнице, и периодически меняет пакеты и хеши, чтобы его труднее было обнаружить. Кроме того, он получает расширенные права через специальные возможности ОС и подсовывает пользователям фишинговые страницы для кражи данных.

Что удалили и что делать пользователям

По данным Zscaler, все выявленные вредоносные приложения уже удалены из Google Play. Но если они успели установиться, стоит проверить устройство и убедиться, что включена защита Google Play Protect.

Особенно осторожными нужно быть с приложениями из категорий «инструменты» и «персонализация» — именно они чаще всего использовались как приманка. Перед установкой советуют проверять разработчика, читать отзывы и давать только те разрешения, которые действительно нужны для работы программы.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru