


Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

На DEF CON 33 исследователь Марек Тот продемонстрировал: сразу шесть популярных менеджеров паролей с десятками миллионов пользователей уязвимы перед кликджекингом (clickjacking). Уязвимость может привести к краже логинов, паролей, кодов 2FA и даже данных банковских карт.

Суть атаки проста: злоумышленник прячет интерфейс менеджера под слой невидимых элементов (баннер, попап, «капчу»), и жертва, думая, что кликает по безобидной кнопке, запускает автозаполнение — в итоге чувствительные данные уходят напрямую к атакующему.

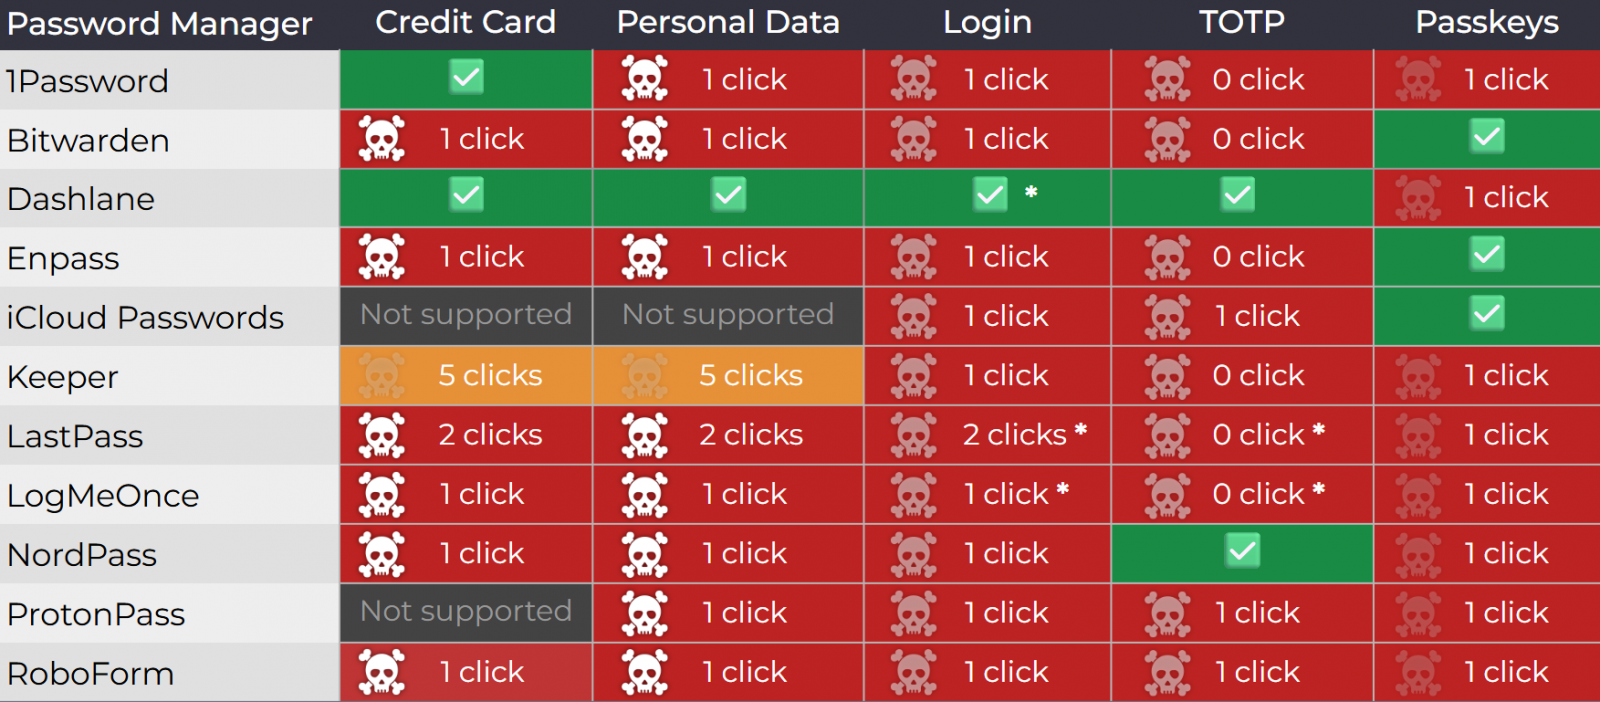
Под удар попали браузерные версии 1Password, Bitwarden, Enpass, iCloud Passwords, LastPass и LogMeOnce. Все они оказались уязвимы хотя бы к одному из сценариев атаки.

Тестировались также другие сервисы, но часть из них уже закрыла уязвимости: например, Dashlane и Keeper выпустили обновления ещё в июле–августе.


Реакция вендоров оказалась разной. В 1Password сочли баг «вне зоны ответственности», объяснив, что кликджекинг — это общий риск веба, а не проблема их продукта. LastPass тоже признал проблему, но отметил её скорее «информативный характер».

В Bitwarden признали уязвимость, но заявили, что она не критична — правда, тут же выпустили обновление 2025.8.0, которое закрывает дыру. А вот LogMeOnce вообще никак не ответила на сообщения исследователей.

По словам Тота, эксплойт можно адаптировать под любой из менеджеров, определив, какой из них работает в браузере жертвы. Чтобы снизить риски до выхода обновлений, он советует отключить автозаполнение и использовать только копипаст для ввода паролей.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru