


Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

На DEF CON 33 исследователь Марек Тот продемонстрировал: сразу шесть популярных менеджеров паролей с десятками миллионов пользователей уязвимы перед кликджекингом (clickjacking). Уязвимость может привести к краже логинов, паролей, кодов 2FA и даже данных банковских карт.

Суть атаки проста: злоумышленник прячет интерфейс менеджера под слой невидимых элементов (баннер, попап, «капчу»), и жертва, думая, что кликает по безобидной кнопке, запускает автозаполнение — в итоге чувствительные данные уходят напрямую к атакующему.

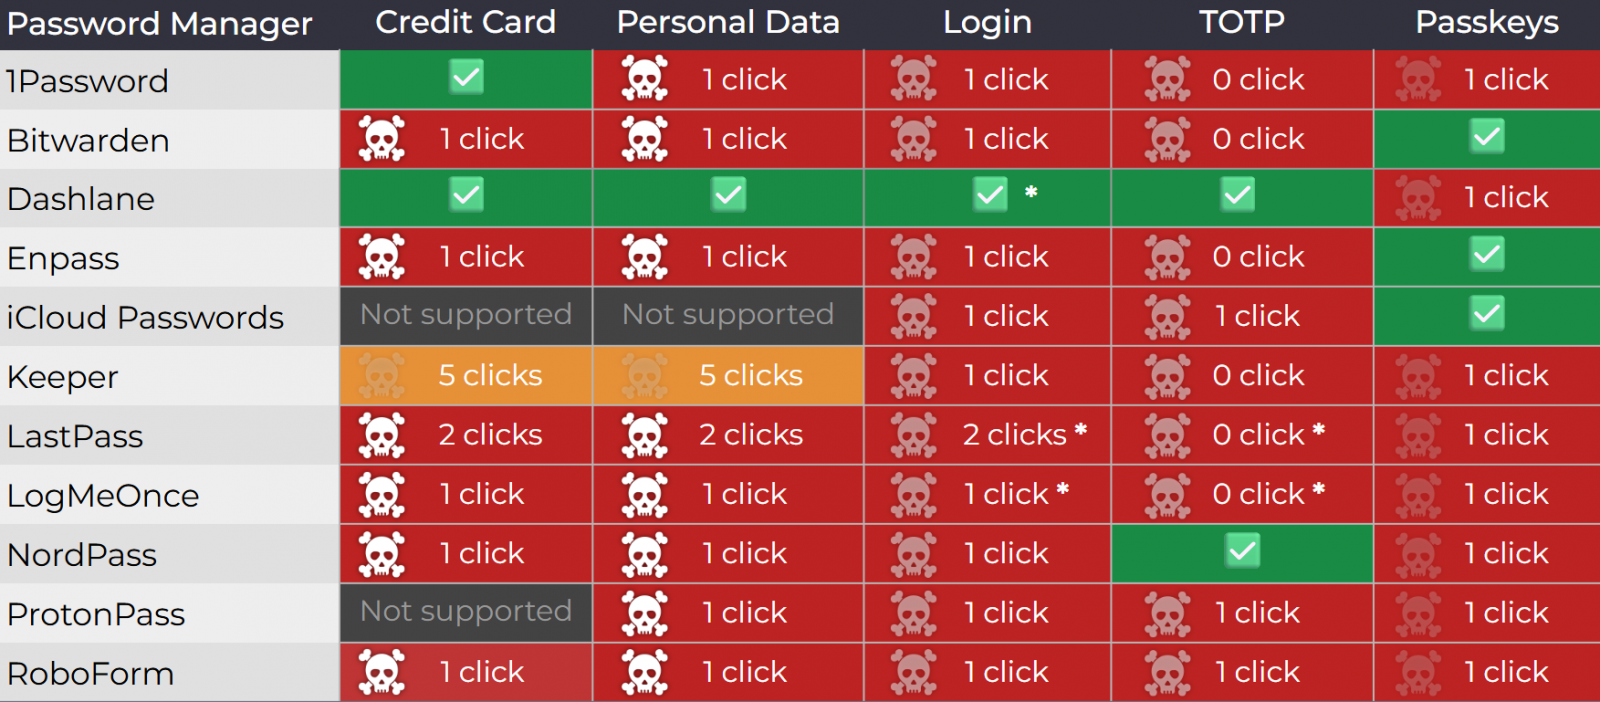
Под удар попали браузерные версии 1Password, Bitwarden, Enpass, iCloud Passwords, LastPass и LogMeOnce. Все они оказались уязвимы хотя бы к одному из сценариев атаки.

Тестировались также другие сервисы, но часть из них уже закрыла уязвимости: например, Dashlane и Keeper выпустили обновления ещё в июле–августе.


Реакция вендоров оказалась разной. В 1Password сочли баг «вне зоны ответственности», объяснив, что кликджекинг — это общий риск веба, а не проблема их продукта. LastPass тоже признал проблему, но отметил её скорее «информативный характер».

В Bitwarden признали уязвимость, но заявили, что она не критична — правда, тут же выпустили обновление 2025.8.0, которое закрывает дыру. А вот LogMeOnce вообще никак не ответила на сообщения исследователей.

По словам Тота, эксплойт можно адаптировать под любой из менеджеров, определив, какой из них работает в браузере жертвы. Чтобы снизить риски до выхода обновлений, он советует отключить автозаполнение и использовать только копипаст для ввода паролей.

Подпишитесь на новости

VPN и исчезающие сообщения стали аргументами в пользу ареста

Привычные инструменты обеспечения конфиденциальности получили неожиданную трактовку. По словам члена СПЧ Евы Меркачевой, следствие стало ссылаться на VPN, шифрование трафика и исчезающие сообщения как на меры конспирации, обосновывая необходимость заключения подозреваемых под стражу.

О таких случаях Меркачева рассказала в авторской статье для «Московского комсомольца», сославшись на судебные постановления в распоряжении правозащитников.

В описанной ею логике следствия средства анонимизации, сквозное шифрование, автоудаление сообщений и сокрытие контактов могут указывать на возможность воспрепятствовать расследованию или воздействовать на пока не установленных лиц.

Один из приведённых примеров касается московского врача-терапевта, которого заподозрили в оправдании терроризма из-за публикации четырёхлетней давности. По данным Меркачевой, при избрании ареста суд сослался в том числе на эти доводы следствия.

Однако важно отметить, что в этом случае речь не об аресте исключительно за установленный VPN или включённое автоудаление переписки. Правозащитница описывает использование таких функций как дополнительных аргументов при выборе меры пресечения по уголовному делу.

Число постановлений и подробности всех случаев в статье не приведены.

RSS: Новости на портале Anti-Malware.ru