


Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

Шесть популярных менеджеров паролей уязвимы к кликджекингу

На DEF CON 33 исследователь Марек Тот продемонстрировал: сразу шесть популярных менеджеров паролей с десятками миллионов пользователей уязвимы перед кликджекингом (clickjacking). Уязвимость может привести к краже логинов, паролей, кодов 2FA и даже данных банковских карт.

Суть атаки проста: злоумышленник прячет интерфейс менеджера под слой невидимых элементов (баннер, попап, «капчу»), и жертва, думая, что кликает по безобидной кнопке, запускает автозаполнение — в итоге чувствительные данные уходят напрямую к атакующему.

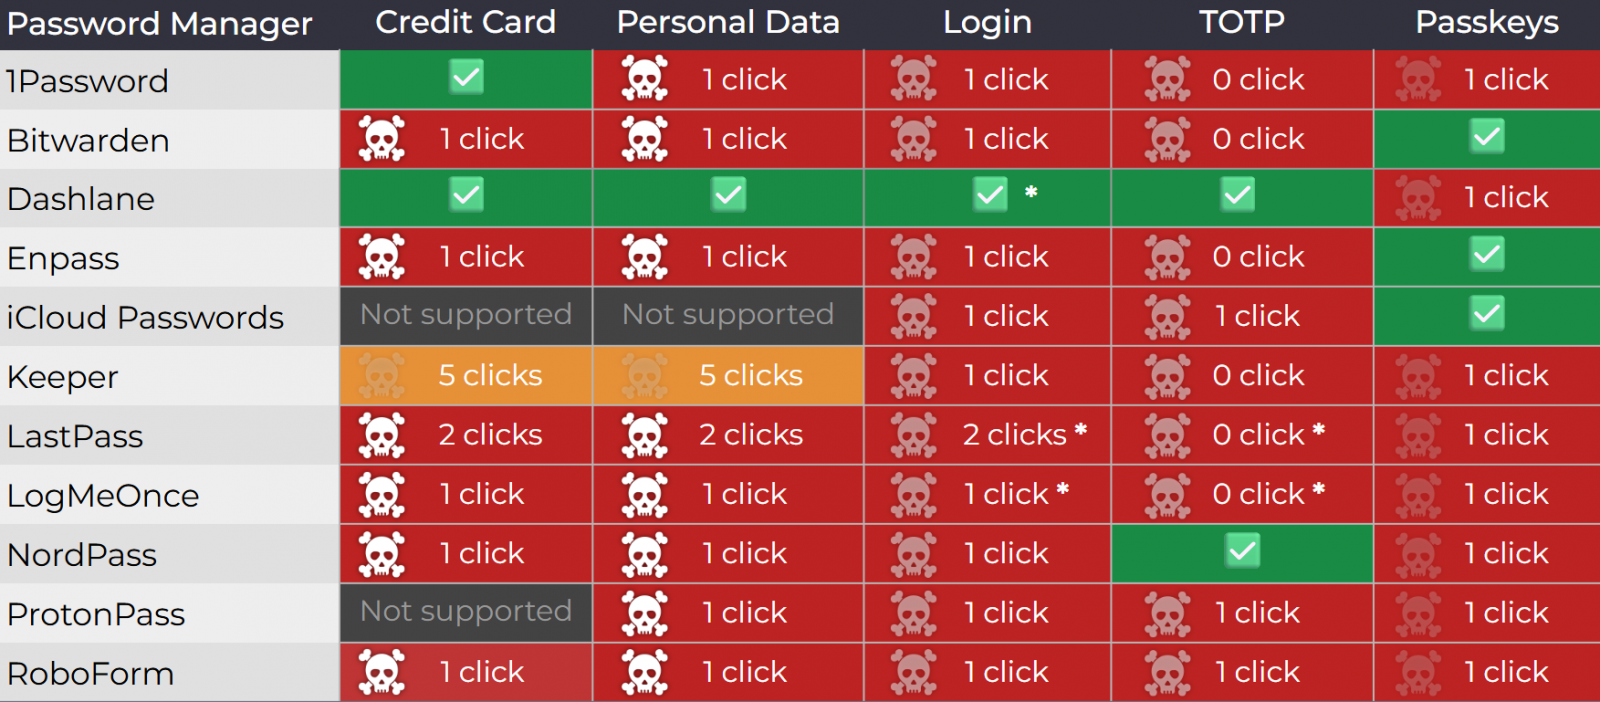
Под удар попали браузерные версии 1Password, Bitwarden, Enpass, iCloud Passwords, LastPass и LogMeOnce. Все они оказались уязвимы хотя бы к одному из сценариев атаки.

Тестировались также другие сервисы, но часть из них уже закрыла уязвимости: например, Dashlane и Keeper выпустили обновления ещё в июле–августе.


Реакция вендоров оказалась разной. В 1Password сочли баг «вне зоны ответственности», объяснив, что кликджекинг — это общий риск веба, а не проблема их продукта. LastPass тоже признал проблему, но отметил её скорее «информативный характер».

В Bitwarden признали уязвимость, но заявили, что она не критична — правда, тут же выпустили обновление 2025.8.0, которое закрывает дыру. А вот LogMeOnce вообще никак не ответила на сообщения исследователей.

По словам Тота, эксплойт можно адаптировать под любой из менеджеров, определив, какой из них работает в браузере жертвы. Чтобы снизить риски до выхода обновлений, он советует отключить автозаполнение и использовать только копипаст для ввода паролей.

Подпишитесь на новости

Зарубежный трафик могут ограничить квотой, размер лимита пока неизвестен

Российским пользователям могут установить квоту на зарубежный интернет-трафик. В законопроект о реформе связи якобы предлагают добавить пропуск всего трафика с иностранных доменов через ТСПУ и возможность ограничивать его после исчерпания лимита. Размер квоты пока не определён.

Об инициативе Forbes рассказали три источника. Минцифры подтвердило проработку изменений, но подчеркнуло: говорить о содержании окончательных поправок преждевременно.

Сроки запуска, способ ограничения и условия для разных типов подключения не раскрыты. Поэтому речь пока об обсуждаемой мере.

Главный технический вопрос — что считать зарубежным трафиком. Домен, расположение сервера и маршрут передачи данных могут указывать на разные страны. Российский сервис способен использовать иностранный хостинг, облако или сеть доставки контента.

Опрошенные изданием эксперты предупреждают: ограничения могут затронуть не только посещение сайтов, но и обновления Android и iOS, магазины приложений, мессенджеры и игры. Интернет вообще плохо помещается в две коробки с надписями «отечественное» и «иностранное».

Отдельная задача — учёт каждого абонента: за одним внешним IP-адресом могут находиться тысячи пользователей.

Ранее обсуждалась доплата за международный мобильный трафик свыше 15 ГБ в месяц, но её введение отложили.

RSS: Новости на портале Anti-Malware.ru