


Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

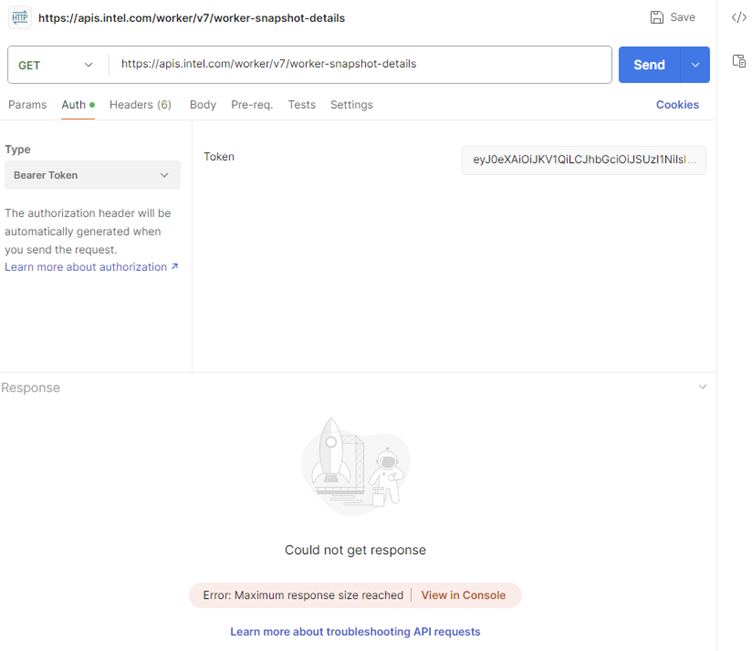
У Intel обнаружили серьёзные дыры в собственной веб-инфраструктуре. По данным исследователей, уязвимости сразу в четырёх внутренних сервисах компании позволяли обойти аутентификацию и получить доступ к конфиденциальной информации. В результате под угрозой оказались персональные данные более 270 тысяч сотрудников по всему миру, а также сведения о поставщиках.

По словам исследователей, среди проблемных площадок — корпоративный сайт для заказа визиток в индийском подразделении Intel.

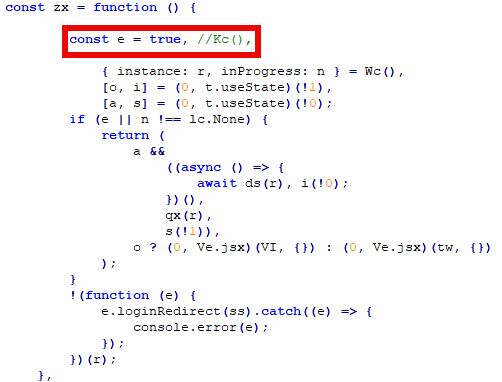
Там удалось обойти авторизацию Microsoft Azure и анонимно скачать почти гигабайт данных с деталями о каждом сотруднике компании. На портале управления внутренними группами оказались зашиты слабо зашифрованные пароли прямо в коде, что открывало путь к административным правам.


Не меньше вопросов вызвал и сайт для публикации продуктов в справочник Intel ARK: в нём нашли жёстко прописанные пароли и даже токен доступа к GitHub. Это теоретически позволяло злоумышленникам под видом администраторов менять описание продуктов компании.


Наконец, «защищённый» портал для поставщиков SEIMS также оказался уязвимым — при обходе проверки входа можно было скачивать данные о сотрудниках и конфиденциальные документы партнёров.

Хотя финансовая информация и номера соцстрахов не утекли, обнародованные поля включали имена, должности, контакты и структуру подчинённости — что в совокупности создавало значительный операционный риск.

Любопытно, что до недавнего времени в баг-баунти Intel подобные уязвимости не входили в зону вознаграждений, поэтому исследователям было мало смысла сообщать о них. Тем не менее баги раскрыли ответственно ещё в конце 2024 года, и к февралю 2025 компания закрыла все дыры. Сейчас Intel заявила, что расширяет программу поощрений и планирует включить в неё больше онлайн-сервисов, включая сайты intel.com.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru