


FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

Новые исследования Proofpoint показывают: даже «устойчивые к фишингу» FIDO-ключи не всегда неприступны. Эксперты описали сценарий так называемой даунгрейд-атаки, при которой защиту можно обойти, заставив пользователя перейти на более слабый способ аутентификации.

FIDO-ключи по-прежнему считаются одним из лучших способов защиты от кражи учётных данных и захвата аккаунтов.

Но уязвимость появляется, если злоумышленник использует модифицированный фишлет — конфигурацию для продвинутых фишинговых наборов вроде Evilginx.

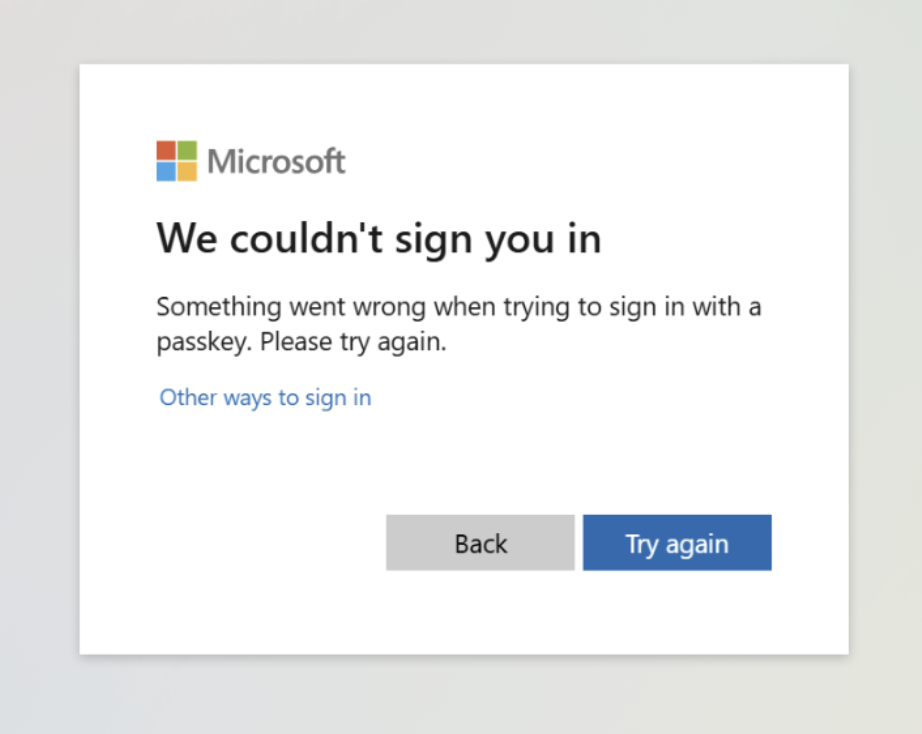
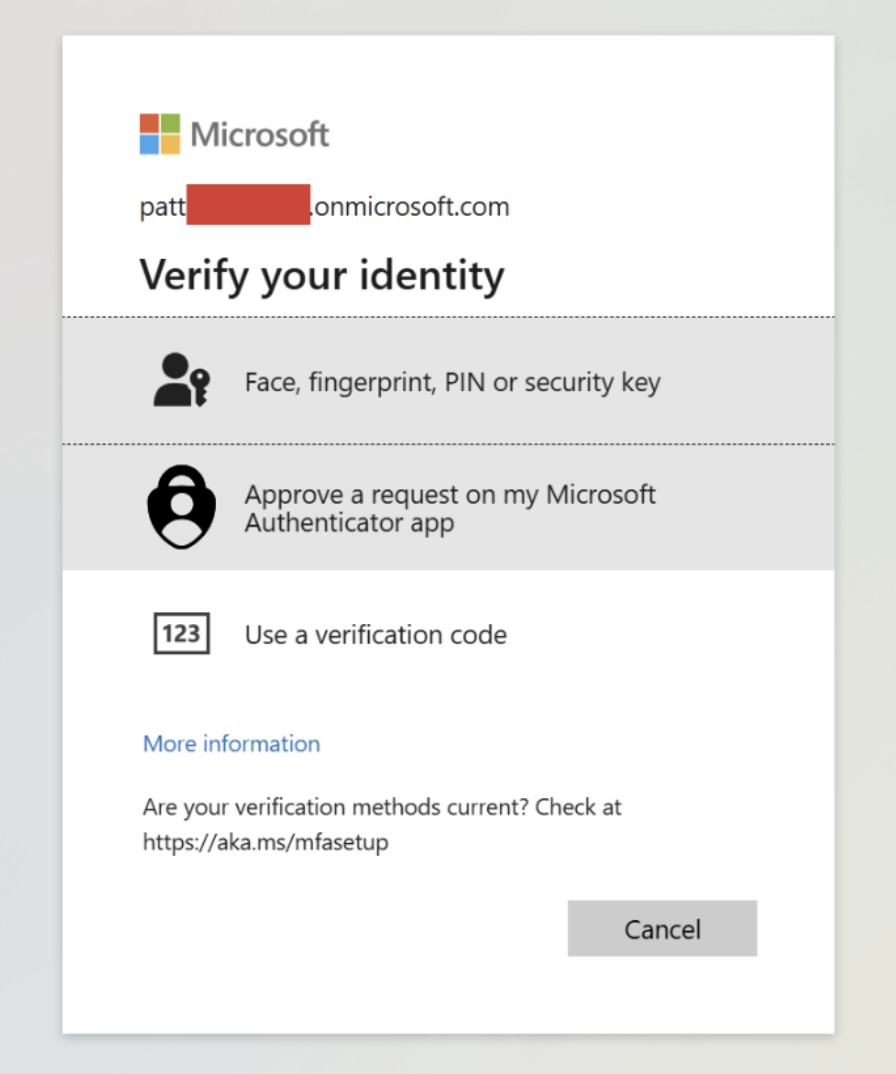
Вместо того чтобы выдавать ошибку при попытке атаковать FIDO-аккаунт, такой скрипт имитирует вход с «несовместимого» браузера и вынуждает жертву выбрать другой метод входа — например, через Microsoft Authenticator или СМС-код.


Дальше схема стандартная для атак «человек посередине»:

  • жертве присылают фишинговую ссылку или запрос на доступ,
  • сайт показывает сообщение об ошибке и предлагает альтернативный способ входа,
  • злоумышленники перехватывают введённые данные и сессионный cookie,
  • cookie импортируется в браузер атакующего — и доступ к аккаунту получен без повторной аутентификации.

Proofpoint отмечает, что пока нет данных о массовом использовании таких атак. Вероятно, большинство преступников предпочитает более простые методы, нацеленные на аккаунты с устаревшей или вовсе без MFA-защиты. Но в перспективе, предупреждают эксперты, технически подкованные группы или APT могут взять этот приём на вооружение.

По мере развития фишинговых наборов и сервисов Phishing-as-a-Service (PhaaS) возможность автоматического «понижения» защиты FIDO вполне может появиться в будущих версиях таких инструментов.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru