


FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

Новые исследования Proofpoint показывают: даже «устойчивые к фишингу» FIDO-ключи не всегда неприступны. Эксперты описали сценарий так называемой даунгрейд-атаки, при которой защиту можно обойти, заставив пользователя перейти на более слабый способ аутентификации.

FIDO-ключи по-прежнему считаются одним из лучших способов защиты от кражи учётных данных и захвата аккаунтов.

Но уязвимость появляется, если злоумышленник использует модифицированный фишлет — конфигурацию для продвинутых фишинговых наборов вроде Evilginx.

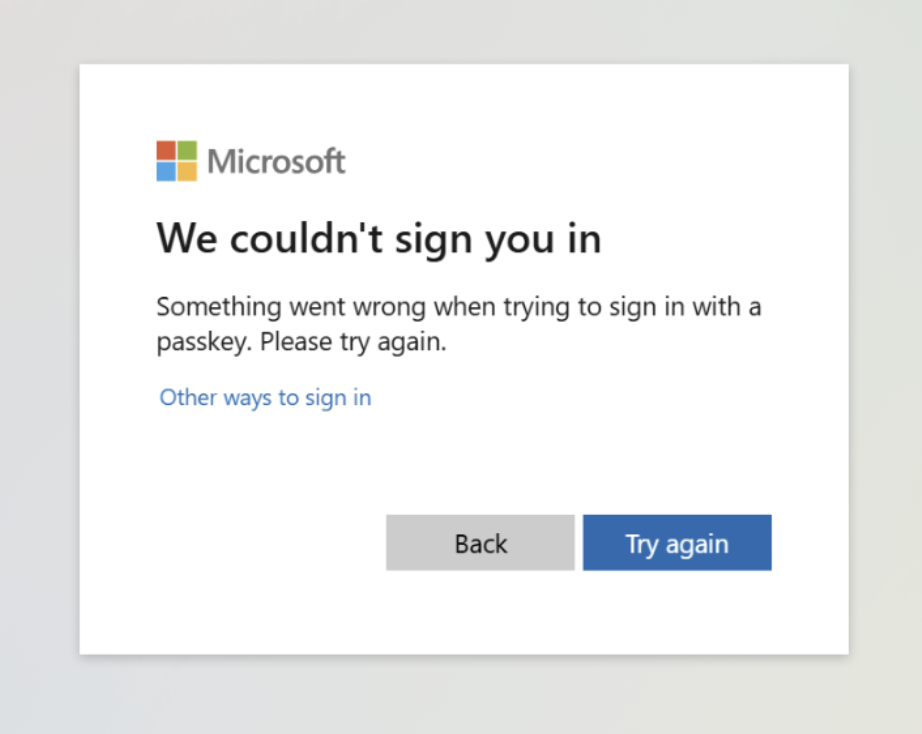
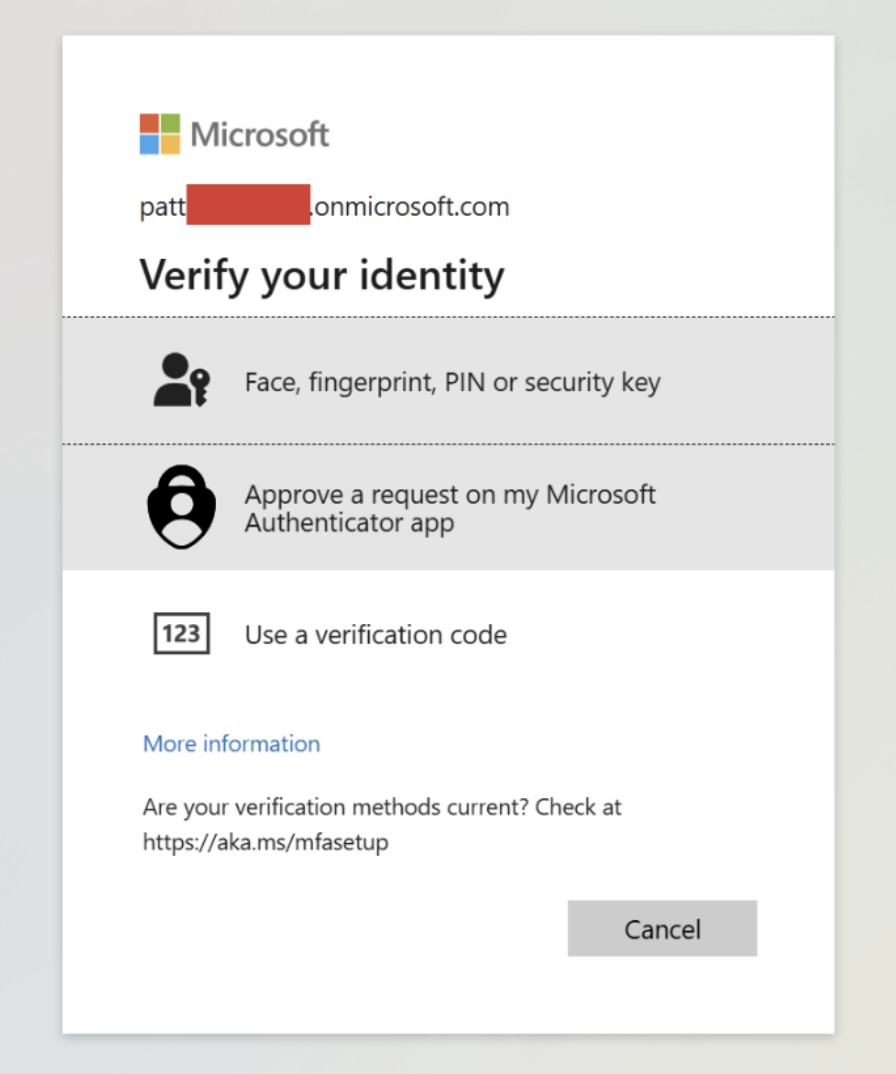
Вместо того чтобы выдавать ошибку при попытке атаковать FIDO-аккаунт, такой скрипт имитирует вход с «несовместимого» браузера и вынуждает жертву выбрать другой метод входа — например, через Microsoft Authenticator или СМС-код.


Дальше схема стандартная для атак «человек посередине»:

  • жертве присылают фишинговую ссылку или запрос на доступ,
  • сайт показывает сообщение об ошибке и предлагает альтернативный способ входа,
  • злоумышленники перехватывают введённые данные и сессионный cookie,
  • cookie импортируется в браузер атакующего — и доступ к аккаунту получен без повторной аутентификации.

Proofpoint отмечает, что пока нет данных о массовом использовании таких атак. Вероятно, большинство преступников предпочитает более простые методы, нацеленные на аккаунты с устаревшей или вовсе без MFA-защиты. Но в перспективе, предупреждают эксперты, технически подкованные группы или APT могут взять этот приём на вооружение.

По мере развития фишинговых наборов и сервисов Phishing-as-a-Service (PhaaS) возможность автоматического «понижения» защиты FIDO вполне может появиться в будущих версиях таких инструментов.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru