


В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется многофункциональный бэкдор Android.Backdoor.916.origin, нацеленный на владельцев Android-устройств, в первую очередь — на представителей бизнеса. Вредонос способен выполнять широкий набор команд злоумышленников: прослушивать разговоры, вести трансляцию с камеры, собирать данные из мессенджеров и браузеров, а также перехватывать вводимый текст, включая пароли.

Первые версии этой программы появились в январе 2025 года. Эксперты «Доктор Веб» отмечают, что бэкдор используется в основном в точечных атаках.

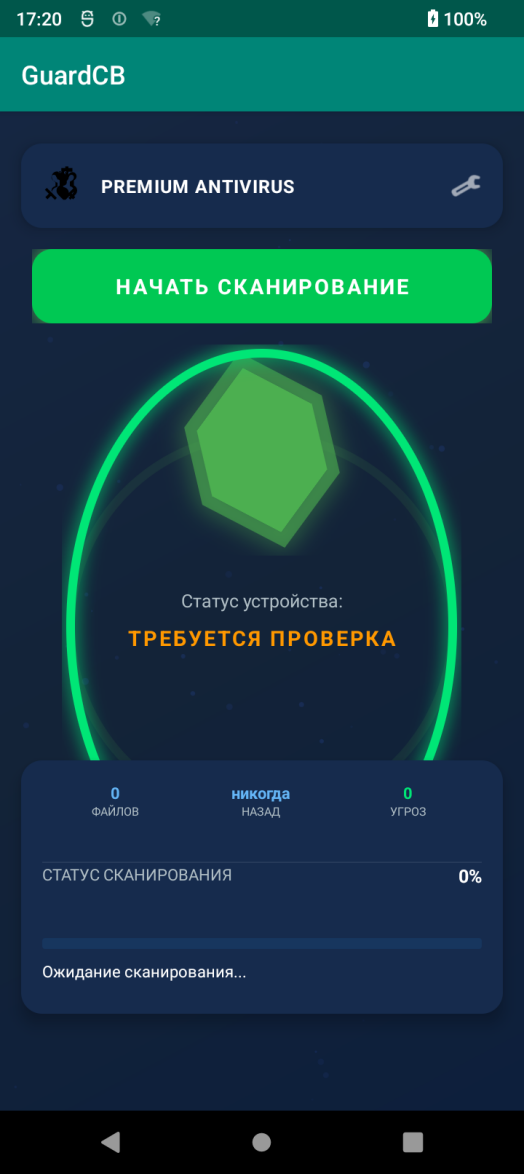
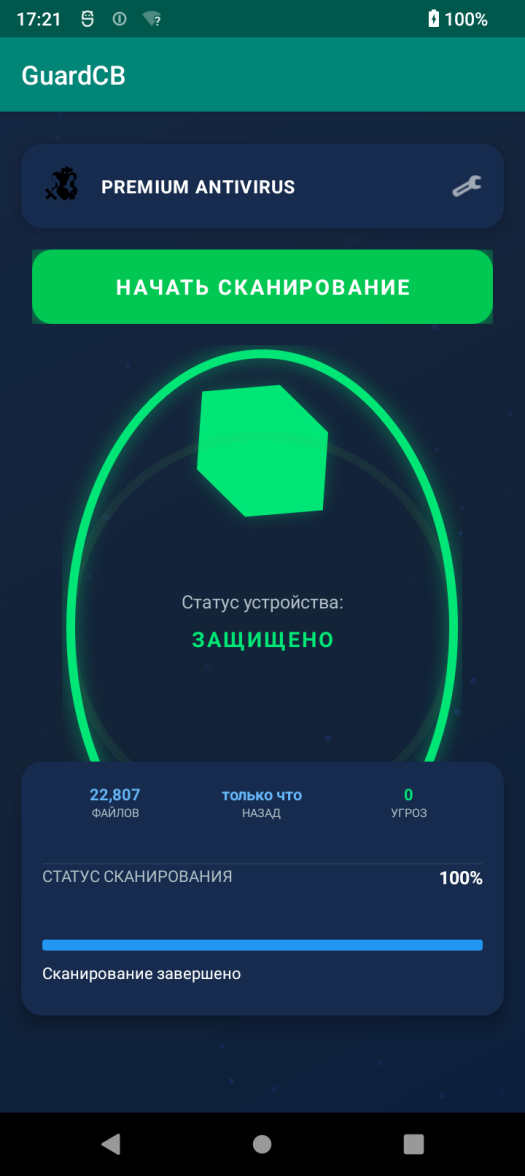
Его распространяют через личные сообщения в мессенджерах, присылая APK-файл под видом антивируса «GuardCB» со значком, похожим на эмблему Банка России на фоне щита.


Интерфейс приложения только на русском языке. Есть и другие варианты с названиями вроде «SECURITY_FSB» или «ФСБ», что должно создавать у жертвы впечатление, будто это официальный софт.

На самом деле никаких защитных функций нет: программа имитирует антивирусное сканирование, «обнаруживая» от 1 до 3 несуществующих угроз, причём вероятность их появления увеличивается со временем после последнего «сканирования» (но не превышает 30%).


При первом запуске Android.Backdoor.916.origin запрашивает доступ к геолокации, камере, микрофону, СМС, контактам, журналу звонков, медиафайлам, а также права администратора устройства и доступ к функциям Accessibility Service.

Через собственные сервисы бэкдор связывается с C2-сервером и получает команды, среди которых:

  • передача на сервер СМС, контактов, журналов вызовов и данных геолокации;
  • запуск и остановка потоковой трансляции звука, видео или содержимого экрана;
  • выгрузка всех или отдельных изображений с карты памяти;
  • выполнение шелл-команд;
  • передача данных о сети устройства;
  • включение или отключение самозащиты.

Accessibility Service используется для функций кейлоггера и перехвата данных из приложений Telegram, Google Chrome, Gmail, Яндекс Старт, Яндекс Браузер и WhatsApp. Также эта служба помогает бэкдору защищаться от удаления.

В конфигурации вредоноса предусмотрена поддержка нескольких управляющих серверов и возможность переключения между хостинг-провайдерами (до 15), хотя эта функция пока не используется. Информация о выявленных серверах была передана регистраторам доменов.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru