


Security Vision 5 получила обновления для автоматизации и аналитики

Security Vision 5 получила обновления для автоматизации и аналитики

Security Vision 5 получила обновления для автоматизации и аналитики

Вышел новый релиз платформы Security Vision 5, включающий большое количество функциональных доработок, улучшений интерфейса и оптимизаций, направленных на упрощение работы специалистов и повышение эффективности процессов. Обновление продолжает курс на развитие автоматизации, расширение аналитических возможностей и создание максимально комфортных условий для пользователей.

Улучшения интерфейса и фильтрации данных
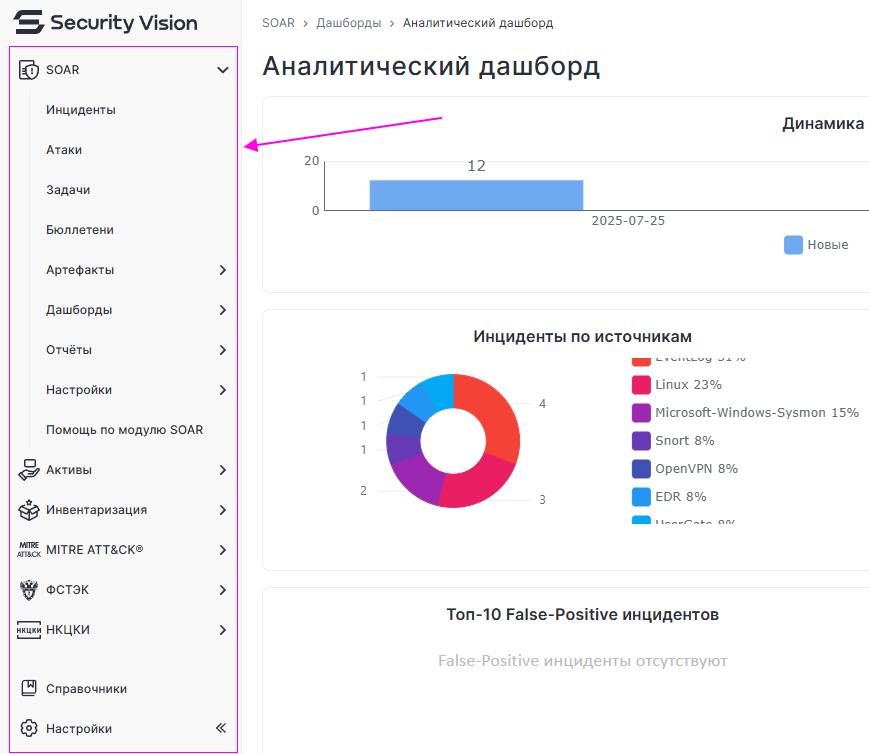
Главное меню платформы получило обновлённый дизайн. Быстрые фильтры теперь поддерживают полный набор операторов, доступных в расширенных фильтрах («Содержит», «Не содержит», «Равно», «Не равно» и др.). Улучшено отображение связанных таблиц и добавлена возможность настраивать их расположение, что упрощает работу с данными. После импорта системных данных пользователи теперь видят окно с результатами загрузки — это повышает прозрачность процесса и позволяет сразу проверить корректность данных.


Новые функции работы с графами и карточками объектов
Появилась возможность настраивать заголовки связей на графах, что делает схемы более наглядными. Добавлена опция фиксации ракурса камеры — после перезагрузки страницы граф откроется в том виде, в котором пользователь работал с ним ранее. Также можно открывать краткую карточку прямо рядом с выбранным объектом или записью справочника, не покидая граф, что сокращает время поиска и переключений между экранами.

Вывод данных рабочих процессов
Теперь платформа позволяет отображать значения выходных параметров рабочих процессов, запущенных через карточки объектов или API. Это упрощает отладку сценариев и контроль их выполнения.

Автоматическое открытие карточек объектов
После выполнения транзакций типа «Создать объект» карточка нового или обновлённого объекта может открываться автоматически, что ускоряет работу и сокращает количество лишних действий.

Динамическое автозаполнение таблиц
В свойствах типа «Таблица» реализовано динамическое автозаполнение с добавлением новых строк по аналогии с действием «Установить значение» в рабочих процессах. Это экономит время при работе с большими наборами данных.

Генерация случайных чисел
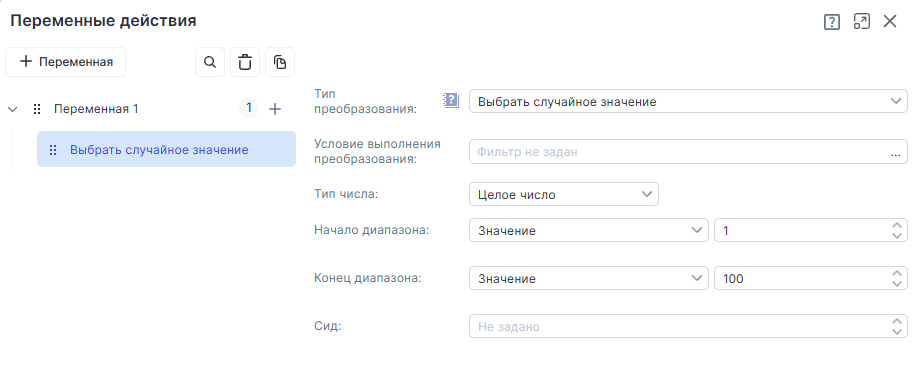
Добавлен инструмент для генерации случайного числа из заданного диапазона или массива. Поддерживается как статическая, так и динамическая настройка диапазона на основе свойств объектов, данных справочников или переменных.


Ротация сообщений в чатах
В карточках объектов можно настраивать ротацию сообщений в чатах, что помогает поддерживать актуальность информации и оптимизировать хранение переписки.

Упрощённая аутентификация через FreeIPA
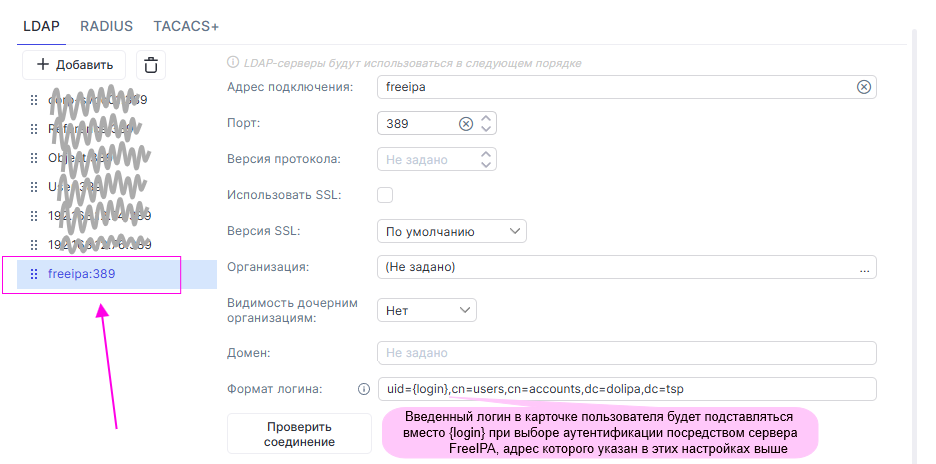
Для организаций, использующих FreeIPA, упростили процесс авторизации: теперь достаточно ввести короткое имя пользователя, без полного формата DN. Это сокращает время входа в систему и снижает риск ошибок при вводе.


Обновление делает Security Vision 5 ещё более удобной и гибкой, расширяя возможности специалистов по информационной безопасности в настройке, автоматизации и анализе данных.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru