


В Оренбургской области переводят школы и дошкольные учреждения на MAX

В Оренбургской области переводят школы и дошкольные учреждения на MAX

В Оренбургской области переводят школы и дошкольные учреждения на MAX

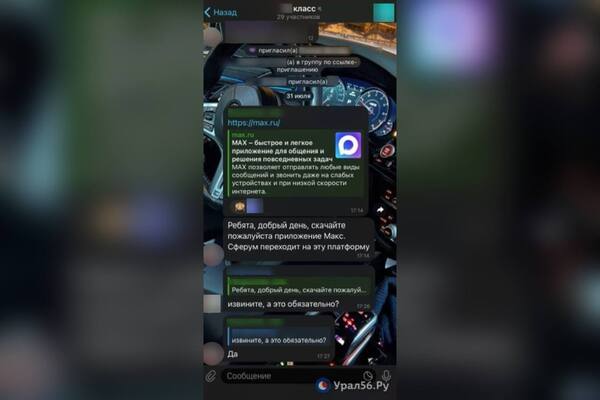
Администрации школ Оренбургской области начали требовать от учеников установить мессенджер MAX. Региональное министерство образования подтвердило обязательность этого требования. Переход на отечественный мессенджер коснётся не только школ, но также детских садов, колледжей и учреждений дополнительного образования.

О соответствующих распоряжениях местные СМИ начали сообщать ещё на прошлой неделе. По данным издания «Евроазиатские новости», Оренбургская область присоединилась к пилотному проекту по внедрению мессенджера MAX в образовательный процесс.

Позже в региональном Минобре в беседе с «Оренбург Онлайн» официально подтвердили переход образовательных учреждений на новую платформу. Мессенджер MAX придёт на смену ранее использовавшейся системе «Сферум».

«По сути, для родителей, учителей и ребят ничего не изменится. Все чаты, которые существовали ранее, сохранятся и просто перенесутся в папку Сферум в национальном мессенджере», — заверили в Минобре. — Сейчас проводятся необходимые мероприятия, чтобы этот переход был безболезненным. В августе совместно с коллегами из региональной минцифры проведём интеграцию нашего электронного журнала с национальным мессенджером».

По словам представителей министерства, переход на MAX будет реализован не только в Оренбургской области, но и в других регионах России. Обязательной установкой мессенджера будут охвачены все уровни образовательной системы — от дошкольного образования до колледжей.

Ранее сообщалось, что в ряде московских школ также начали требовать от родителей и учащихся зарегистрироваться в мессенджере MAX. Однако Москва официально не входит в число регионов-участников пилотного проекта.

Сам мессенджер MAX вызывает опасения у части пользователей. Среди основных претензий — недостаточная функциональность, нестабильность работы, использование компонентов из недружественных стран и наличие подозрительной сетевой активности. Кроме того, мессенджер уже начали использовать в фишинговых схемах.

В Оренбургской области

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru