


ФСТЭК России сертифицировала NGFW «Континент 4» по 4 классу защиты

ФСТЭК России сертифицировала NGFW «Континент 4» по 4 классу защиты

ФСТЭК России сертифицировала NGFW «Континент 4» по 4 классу защиты

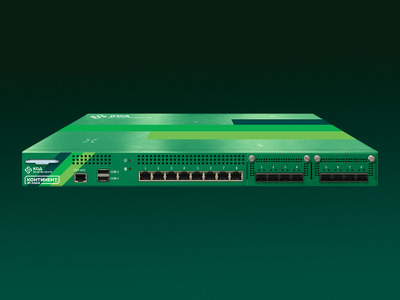
«Континент 4» получил сертификат ФСТЭК России как многофункциональный межсетевой экран. Теперь он соответствует требованиям 4 класса защиты, установленным в 2023 году для NGFW (Next Generation Firewall) — то есть продвинутых файрволов, которые не только фильтруют трафик, но и выполняют другие задачи по безопасности.

Среди дополнительных функций, которые теперь обязательны по новым требованиям:

  • антивирусная проверка трафика,
  • обнаружение и предотвращение вторжений (IDS/IPS),
  • идентификация пользователей,
  • веб-фильтрация и другие модули.

О начале продаж версии, прошедшей сертификацию именно как многофункциональный экран, сообщат отдельно.

Актуальный сертификат соответствия № 4496 от 14 декабря 2021 года был переоформлен 30 июля 2025 года. В нём зафиксировано, что продукт соответствует сразу нескольким позициям:

  • многофункциональный межсетевой экран уровня сети (4 класс защиты),
  • экраны типа А, Б и Д (4 класс),
  • система обнаружения вторжений (4 класс),
  • и получил 4 уровень доверия.

С таким сертификатом продукт можно использовать для защиты значимых объектов критической инфраструктуры (вплоть до 1-й категории), ИСПДн (до 1 уровня включительно), ГИС (до 1 класса) и автоматизированных систем (до 1Г класса включительно).

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru