


За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

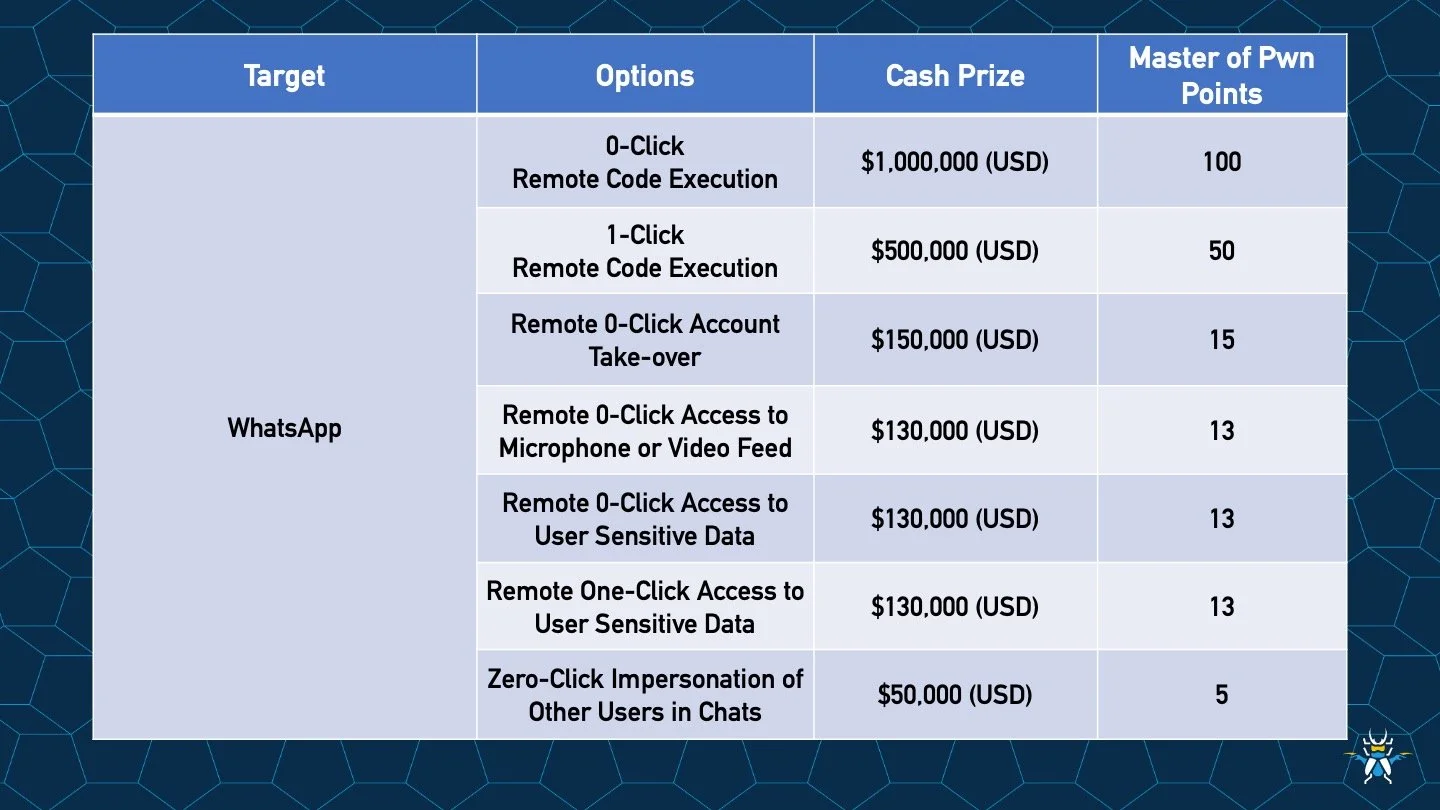
Этой осенью у исследователей в области кибербезопасности появился мощнейший стимул проверить WhatsApp* на прочность. Организаторы хакерского конкурса Pwn2Own объявили о награде в 1 миллион долларов за уязвимость в WhatsApp, которая позволяет удалённо выполнить код без каких-либо действий со стороны пользователя — так называемый zero-click RCE-эксплойт.

Это — самая крупная награда в истории Pwn2Own, и её удалось обеспечить благодаря партнёрству с компанией Meta (признана экстремистской и запрещена в России), которая владеет мессенджером и в этом году выступает соорганизатором конкурса.

Соревнование пройдёт с 21 по 24 октября 2025 года в офисе Zero Day Initiative (ZDI) в городе Корк (Ирландия).

«Мы ввели категорию WhatsApp в прошлом году, но никто не рискнул. Может, теперь, когда в сумме два ноля с запятыми, мотивации станет больше», — иронично комментируют организаторы.

Миллион выплачивается строго за эксплойт без клика, с помощью которой можно захватить контроль над устройством через WhatsApp. Очевидно, что Meta (признана экстремистской и запрещена в России) заинтересована в усилении безопасности мессенджера: им пользуются более трёх миллиардов человек по всему миру, и это лакомый кусок для злоумышленников.


Конкурс, как и обычно, охватывает и другие устройства. В этом году в программе восемь категорий, включая:

  • iPhone 16 Pro и Samsung Galaxy S24 — призы от $50 000 до $300 000;
  • Атаки через USB — новый вектор, теперь можно демонстрировать уязвимости с физическим доступом;
  • SOHO Smashup — за взлом двух устройств для малого бизнеса за 30 минут можно получить $100 000;
  • Умный дом, принтеры, NAS-хранилища, камеры и носимая электроника, включая очки Meta Ray-Ban и гарнитуры Quest 3/3S.

В списке спонсоров — компании Synology, QNAP, Brother, Canon, HP и другие.

В прошлом году участникам удалось заработать $1 066 625 за более чем 70 уникальных уязвимостей, и в этом году планка, похоже, поднимется ещё выше.

* принадлежит корпорации Meta, признанной экстремистской и запрещённой в России

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru