


За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

За эксплойт 0-Click в WhatsApp* дадут миллион долларов на Pwn2Own

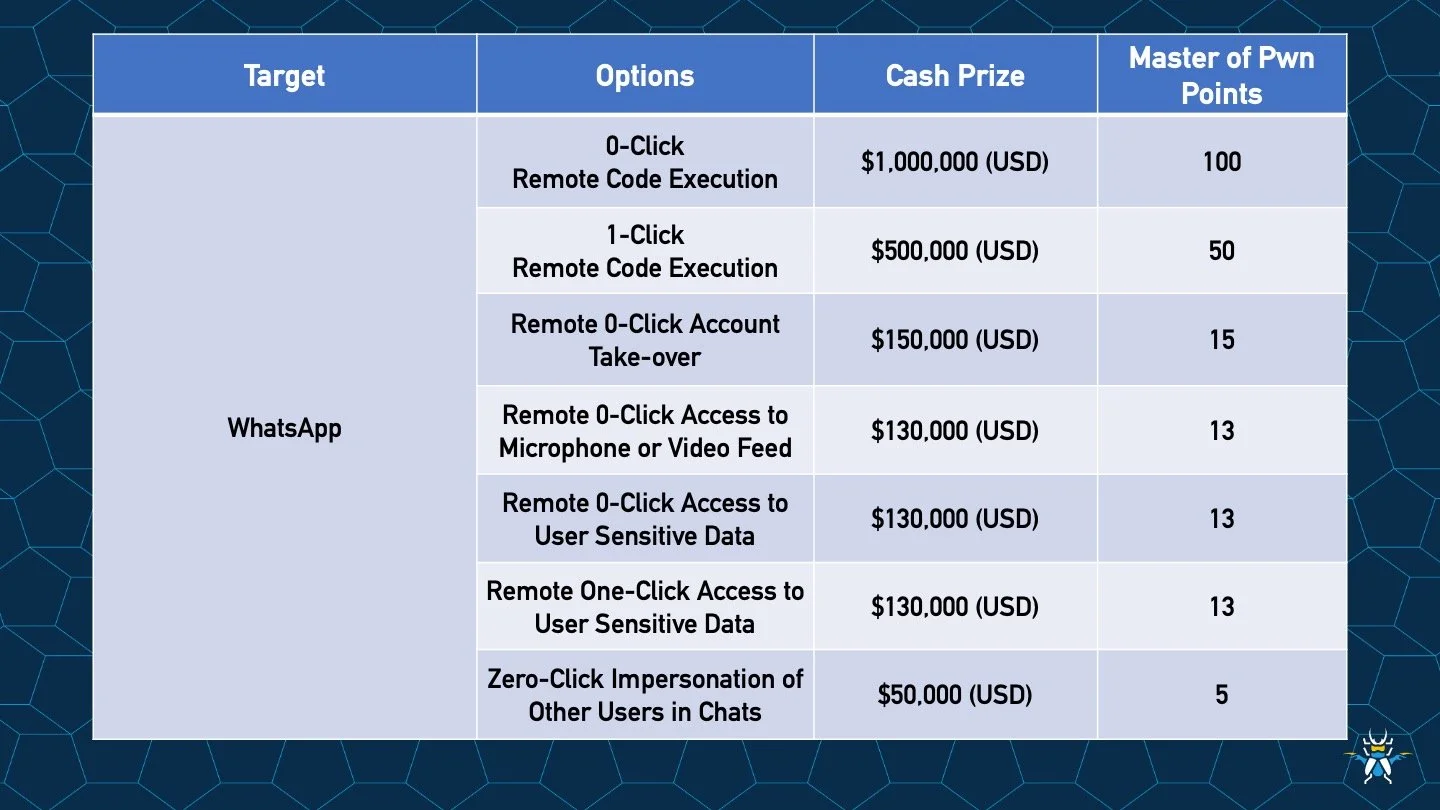
Этой осенью у исследователей в области кибербезопасности появился мощнейший стимул проверить WhatsApp* на прочность. Организаторы хакерского конкурса Pwn2Own объявили о награде в 1 миллион долларов за уязвимость в WhatsApp, которая позволяет удалённо выполнить код без каких-либо действий со стороны пользователя — так называемый zero-click RCE-эксплойт.

Это — самая крупная награда в истории Pwn2Own, и её удалось обеспечить благодаря партнёрству с компанией Meta (признана экстремистской и запрещена в России), которая владеет мессенджером и в этом году выступает соорганизатором конкурса.

Соревнование пройдёт с 21 по 24 октября 2025 года в офисе Zero Day Initiative (ZDI) в городе Корк (Ирландия).

«Мы ввели категорию WhatsApp в прошлом году, но никто не рискнул. Может, теперь, когда в сумме два ноля с запятыми, мотивации станет больше», — иронично комментируют организаторы.

Миллион выплачивается строго за эксплойт без клика, с помощью которой можно захватить контроль над устройством через WhatsApp. Очевидно, что Meta (признана экстремистской и запрещена в России) заинтересована в усилении безопасности мессенджера: им пользуются более трёх миллиардов человек по всему миру, и это лакомый кусок для злоумышленников.


Конкурс, как и обычно, охватывает и другие устройства. В этом году в программе восемь категорий, включая:

  • iPhone 16 Pro и Samsung Galaxy S24 — призы от $50 000 до $300 000;
  • Атаки через USB — новый вектор, теперь можно демонстрировать уязвимости с физическим доступом;
  • SOHO Smashup — за взлом двух устройств для малого бизнеса за 30 минут можно получить $100 000;
  • Умный дом, принтеры, NAS-хранилища, камеры и носимая электроника, включая очки Meta Ray-Ban и гарнитуры Quest 3/3S.

В списке спонсоров — компании Synology, QNAP, Brother, Canon, HP и другие.

В прошлом году участникам удалось заработать $1 066 625 за более чем 70 уникальных уязвимостей, и в этом году планка, похоже, поднимется ещё выше.

* принадлежит корпорации Meta, признанной экстремистской и запрещённой в России

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru