


На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

Аналитики F6 Threat Intelligence зафиксировали появление нового вымогательского сервиса — Pay2Key. Он распространяется по модели RaaS (Ransomware-as-a-Service) и ориентирован в том числе на российские компании, что нарушает негласное правило «не работать по СНГ». За весну 2025 года эксперты зафиксировали минимум три рассылки с вредоносом, нацеленным на российский бизнес — от ретейла до банков.

Ранее мы писали, что этот вымогатель может всего за час разбежаться по атакованной сети.

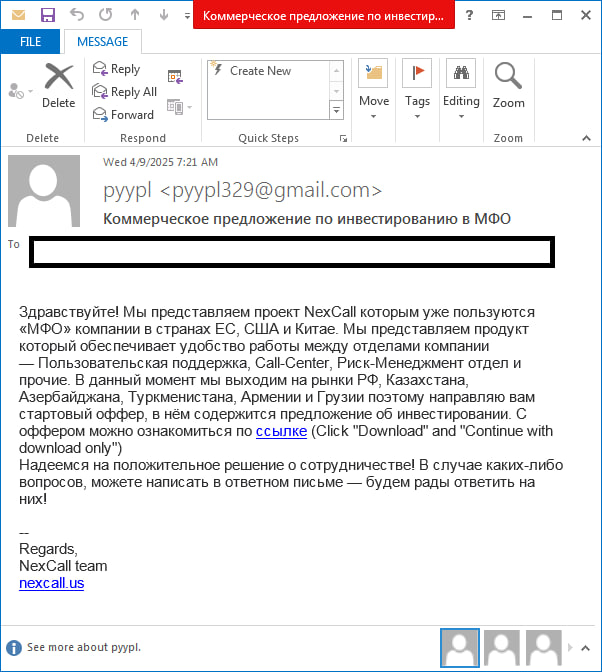
Pay2Key базируется на шифровальщике Mimic и работает через анонимную сеть I2P. Установочный файл распространяется через фишинг — чаще всего под видом «коммерческого предложения» в SFX-архиве.

Внутри — зашифрованные скрипты, которые отключают антивирус, обходят защиту Windows и запускают сам шифровальщик. В процессе шифрования используется связка ChaCha20 + X25519. Все зашифрованные файлы получают расширение *.7u1j, а в папке остаётся записка с требованием выкупа — сумма в одном из кейсов составила $2499.

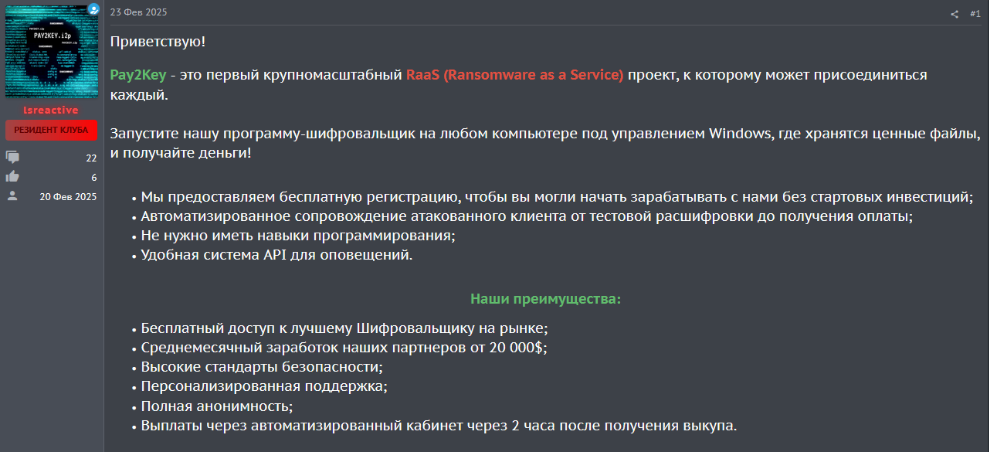
Интересно, что авторы Pay2Key (один из них, предположительно, под ником adeptppp) активно рекламируют своё детище на русскоязычных форумах вроде Gerki и RAMP.

Хотя, например, на форуме Probiv официально запрещены атаки на «РУ». Тем не менее, вредонос уже использовался в рассылках, направленных против компаний из России. Среди жертв — финорганизации и застройщики.

Каждая кампания имела свою тему — «коммерческое предложение», «заявка на ограждение», «проверка от ИФНС» и т. д. Вложения содержали исполняемые файлы, которые устанавливали Pay2Key версии 1.1 или 1.2.


Эксперты отмечают, что вредонос активно дорабатывается, а злоумышленники используют легитимные утилиты и нестандартные способы обхода антивирусов.


Вывод аналитиков однозначен: конкуренция среди киберпреступников растёт, а с ней и риск появления новых RaaS-сервисов, которые не будут делать исключений для России. Pay2Key — лишь первый звоночек в этом тренде.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru