


Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Исследователи из австрийского TU Graz нашли способ обойти защиту Android и iOS и получить доступ к данным пользователя через USB — даже если кажется, что телефон просто заряжается. Новый метод они назвали choicejacking — это развитие уже знакомого juice jacking, но более хитрое.

Juice jacking — старая атака: подключаешь телефон к общественной зарядке — получаешь вместо энергии вредонос, который устанавливается через USB.

За последние годы Apple и Google усилили защиту: теперь устройства блокируют передачу данных по USB, особенно когда телефон заблокирован. Но, как выяснилось, этого уже недостаточно.

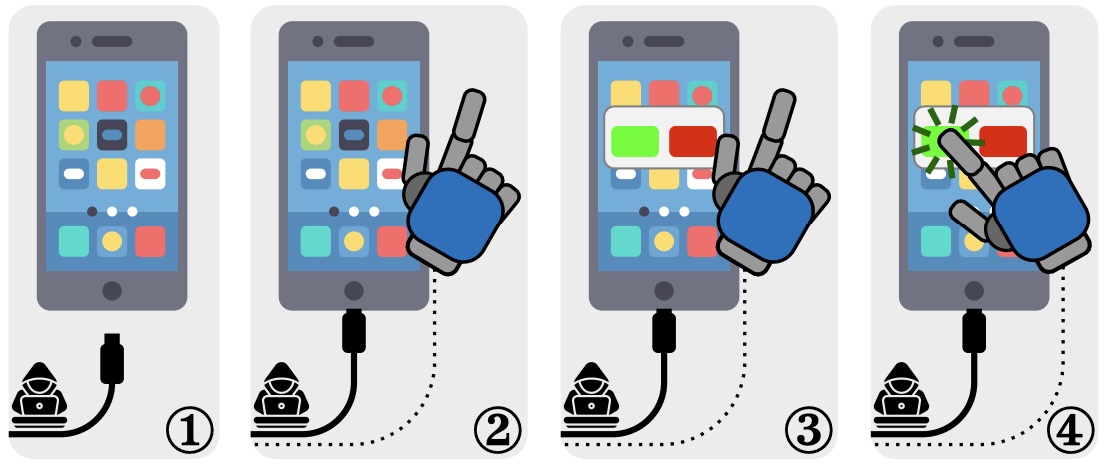
Choicejacking (PDF) работает хитрее. Вредоносный кабель или зарядка имитируют действия пользователя — например, «добровольное» переключение режима с «только зарядка» на «передача данных». Всё выглядит как будто вы сами разрешили доступ к файлам.

На Android атака использует протокол AOAP, который позволяет подключать мышки и клавиатуры. Через него зловред получает возможность вводить команды, включать отладку по USB и менять режим подключения. После этого злоумышленник может полностью управлять устройством.


На iPhone подход другой. Вредоносный кабель создаёт фиктивное подключение Bluetooth-устройства. iOS воспринимает его как обычную гарнитуру, но под капотом это способ получить доступ к фото и файлам. Полного контроля, как на Android, атака не даёт, но и этого достаточно, чтобы украсть личные данные.

Всего исследователи протестировали восемь популярных брендов — включая Samsung, Apple, Xiaomi и Google. Шесть компаний уже закрыли уязвимость или работают над обновлениями.

Совет один: не подключайтесь к незнакомым зарядкам. Вообще. Даже если просто нужно подзарядиться в аэропорту. Лучше носите с собой собственный адаптер или внешний портативный аккумулятор. На Android можно включать Lockdown Mode, но его придётся активировать вручную каждый раз.

Словом, если не хотите оказаться жертвой choicejacking — используйте только свою зарядку и не доверяйте «бесплатной энергии» в общественных местах.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru